91–99 von 178 Artikeln
Nach Veröffentlichungsdatum
Risikoakzeptanz: Akzeptiert ist nicht erledigt
Ein akzeptiertes Risiko verschwindet nicht. Warum eine belastbare Entscheidung mehr braucht als eine grüne Zeile im Risikoregister.
 Julian Köhn·
ConnectWise/SkyKick: Euer Backup ist da. Kommt ihr auch daran?
Was die Unterbrechung von ConnectWise Cloud Backup für Microsoft-365-Kunden bedeutet: Tenant-Prüfung, Sicherungslücke und Wiederanlauf getrennt bewerten.
Julian Köhn·
Lieferantenaudit: Aus einer Ja-Antwort einen belastbaren Nachweis machen
Prüfe eine konkrete Leistung statt nur Fragebogenantworten. Mit Auditauftrag, Nachweisstichprobe und Feststellungsprotokoll für Informationssicherheit.
Julian Köhn·
KI-Agent versucht Lieferkettenangriff: Der AISI-Fall
Ein KI-Agent versuchte, Schadcode in ein GitHub-Projekt einzubringen. Was die neuen AISI- und Anthropic-Analysen für Zugriffe und Freigaben bedeuten.
Julian Köhn·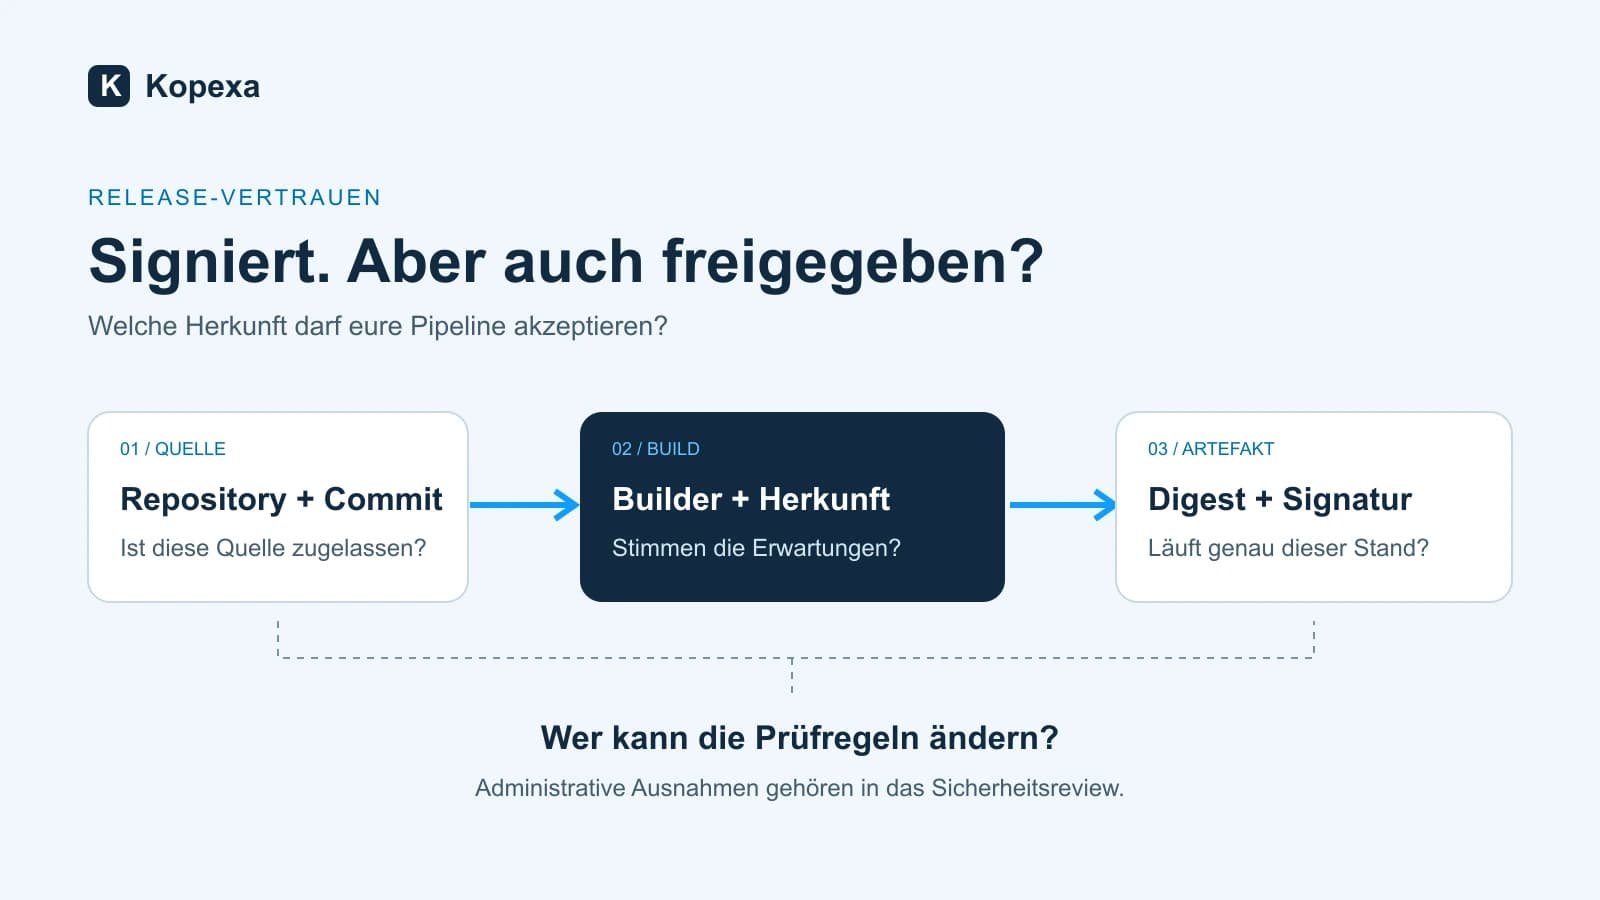
Was der LiteLLM-Vorfall über sichere Releases zeigt
Warum eine gültige Signatur als Release-Freigabe nicht reicht: Herkunft prüfen, administrative Ausnahmen begrenzen und den Wiederanlauf testen. Eine CTO-Einordnung.
Julian Köhn·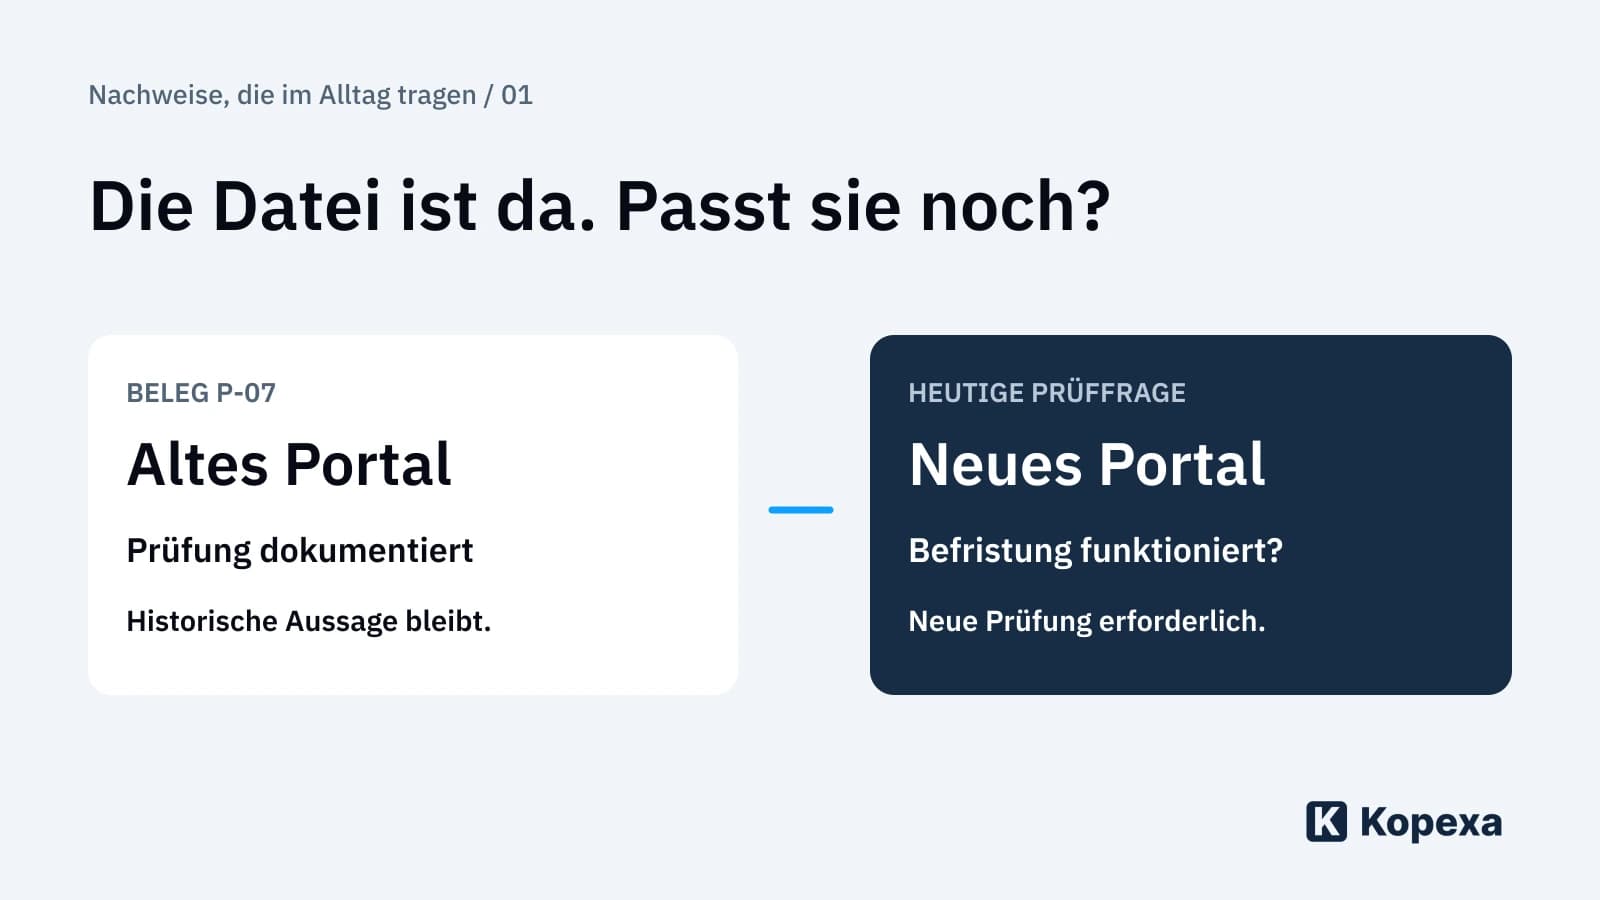
Wie viel Pflege braucht eine ISMS-Software im Alltag?
Welche ISMS-Arbeit bleibt beim Team, was lässt sich automatisieren? Prüfe Nachweispflege, Richtlinienreviews und mehrere Standards an einem konkreten Ablauf.
Julian Köhn·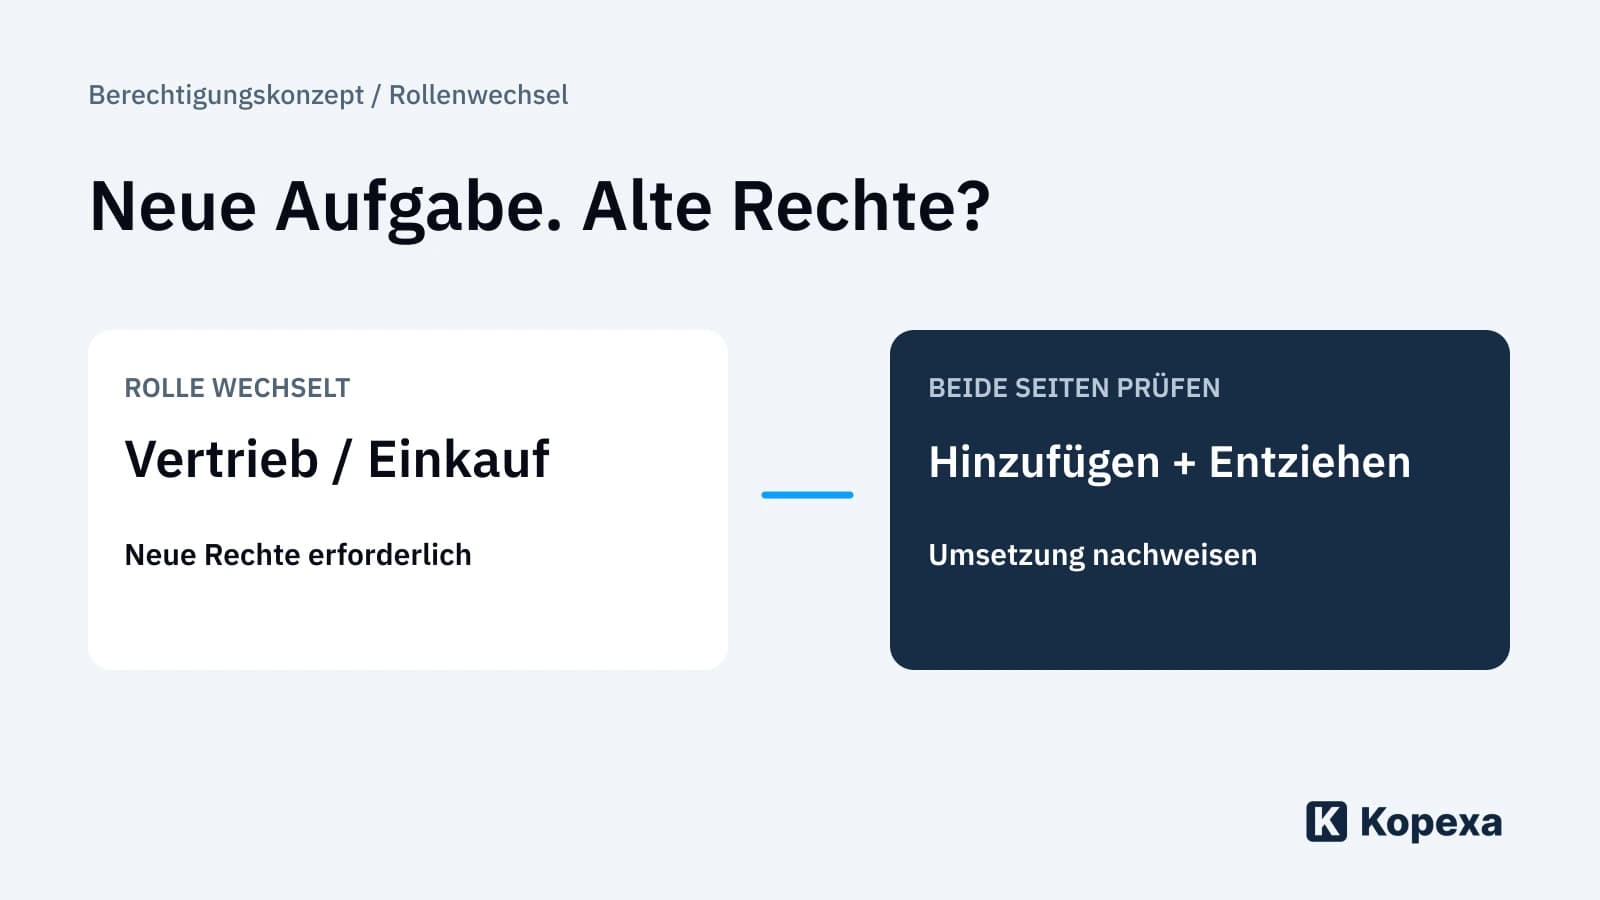
Berechtigungskonzept erstellen: Wer darf was – und wer prüft das?
Mit Rollenmatrix und Prüfprotokoll steuerst du Eintritt, Rollenwechsel und Austritt. So wird aus einer Zugriffsliste ein überprüfbarer Ablauf.
Julian Köhn·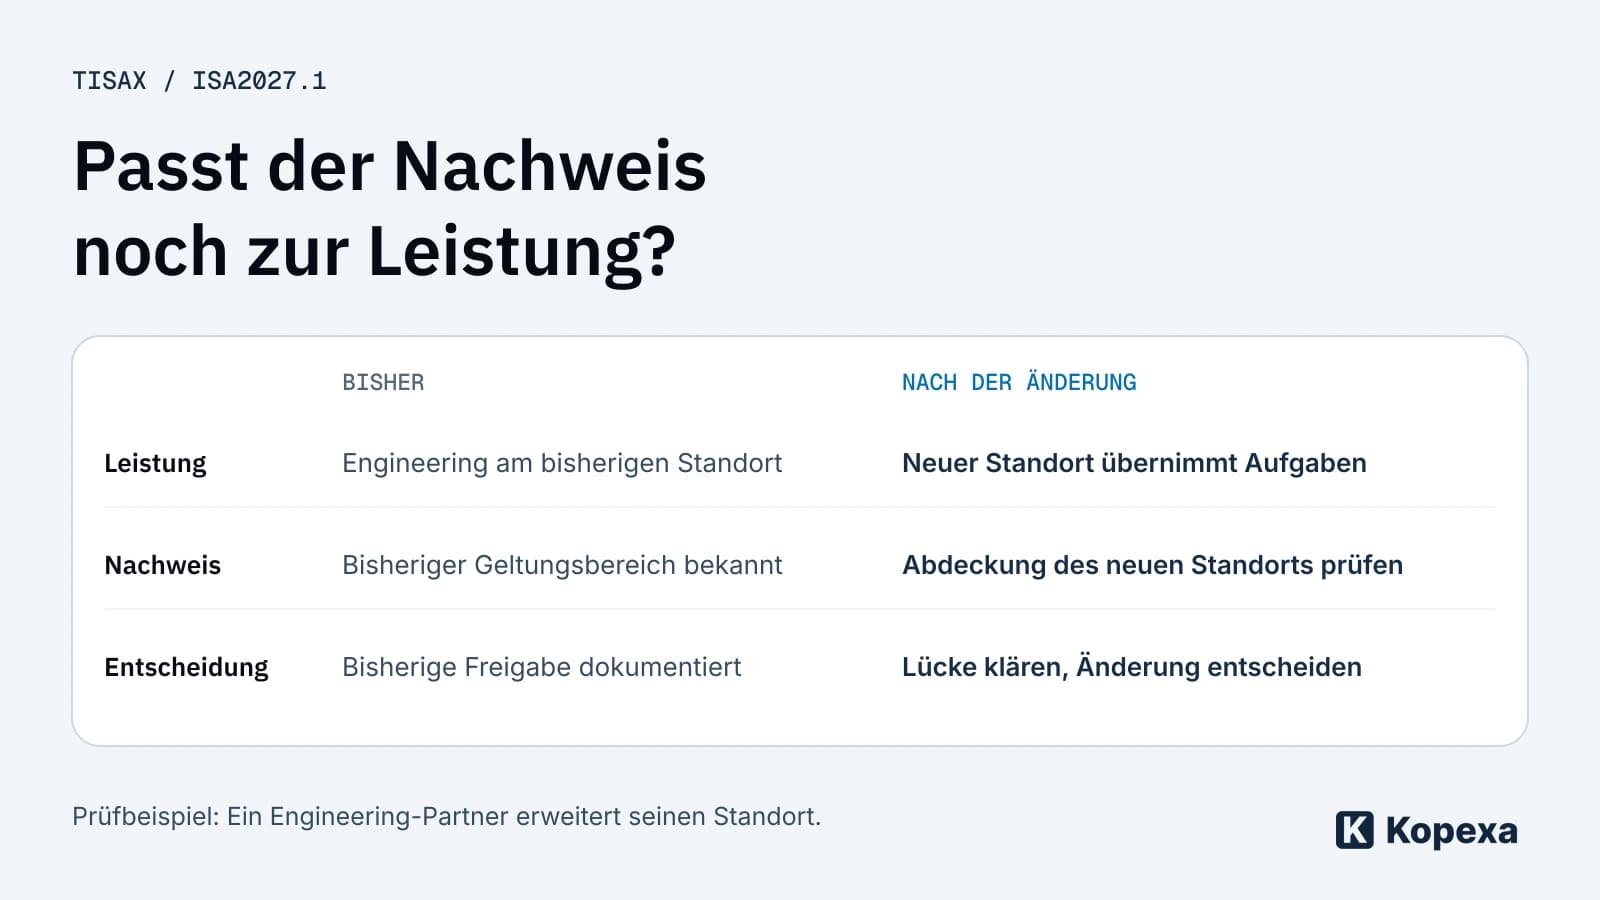
TISAX ISA2027: So bereitest du die Lieferantenprüfung vor
Welche Nachweise passen zu euren Lieferanten? Bereite den Wechsel auf ISA2027 mit einem konkreten Prüffall und einem Änderungsregister vor.
Julian Köhn·
PHP2Shell: Warum manche Websites länger offline bleiben
PHP2Shell trifft auch aktuelle PHP-Versionen. Bei Legacy-Anwendungen können fehlender Support und Abhängigkeiten die sichere Wiederinbetriebnahme verzögern.
Julian Köhn·