Nachricht
Cyberangriffe auf Kanzleien: Wenn Vertrauen den Zugang öffnet
CrowdStrikes Legal Threat Report 2026 zeigt wachsende Angriffe auf Kanzleien. Was die Zahlen bedeuten und wie ihr Fernzugriffe und Mandantendaten schützt.
CrowdStrike meldet deutlich mehr beobachtete Angriffe auf den Rechtssektor. Für Kanzleien steckt die wichtigste Frage hinter der Statistik: Wer kann im Namen des IT-Supports Zugang zu Mandantendaten bekommen? Der am 28. Oktober veröffentlichte Legal Threat Landscape Report 2026 beschreibt, wie Angreifer legitime Zugänge und das Vertrauen in Dienstleister ausnutzen.
Was der Bericht tatsächlich zeigt
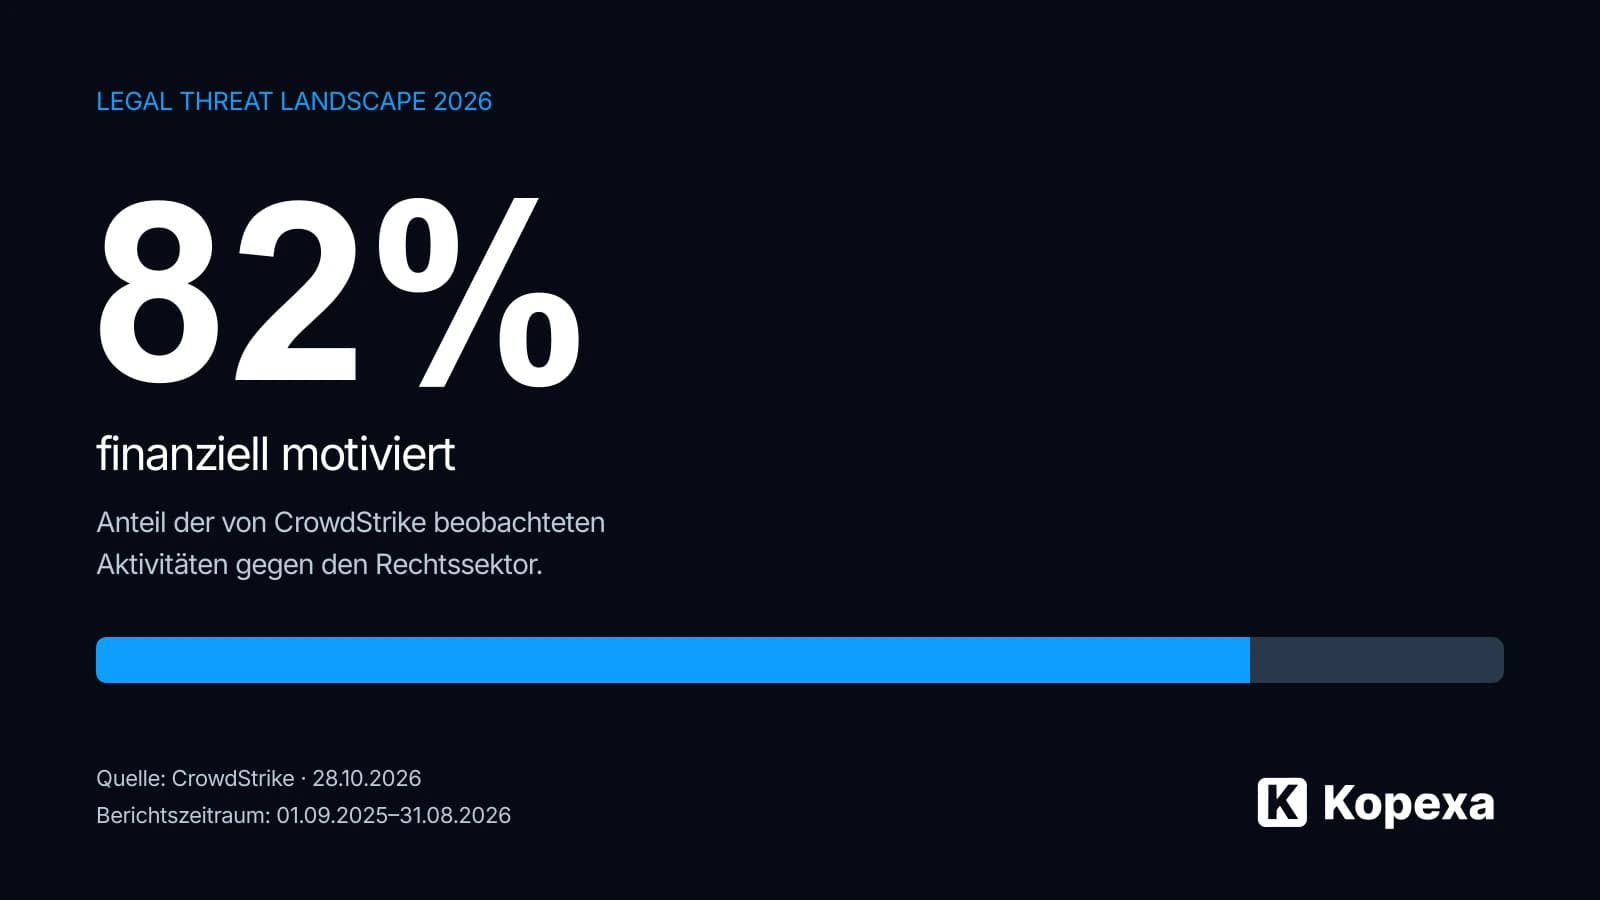
CrowdStrike berichtet von annähernd doppelt so vielen beobachteten Intrusionen gegen den Rechtssektor wie 2023. Der Hauptberichtszeitraum reicht vom 1. September 2025 bis zum 31. August 2026. Die Zahlen stammen aus der Beobachtung des Sicherheitsanbieters; sie sind keine Vollerhebung aller Cyberangriffe auf Kanzleien. CrowdStrike: Berichtseinordnung
Drei Angaben verdienen eine genaue Lesart:
| Befund | Was er aussagt |
|---|---|
| 82 Prozent finanziell motiviert | Anteil an den von CrowdStrike beobachteten Aktivitäten gegen den Rechtssektor. |
| CHATTY SPIDER: 129 Prozent mehr Aktivität | Vergleich der ersten acht Monate 2026 mit dem gesamten Jahr 2024. Kein gewöhnlicher Jahresvergleich. |
| 455 Rechtsorganisationen auf Leak-Seiten | Nennungen zwischen September 2025 und August 2026; 39 Prozent mehr als im vorherigen Berichtszeitraum. Keine unabhängig bestätigte Zahl erfolgreicher Angriffe. |
Die Werte und Vergleichszeiträume nennt CrowdStrike in seiner Berichtsübersicht und Auswertung. Daraus lässt sich weder die Angriffswahrscheinlichkeit einer einzelnen Kanzlei noch eine Verdopplung speziell in Deutschland ableiten.
Der Angriff braucht nicht immer eine Sicherheitslücke
CHATTY SPIDER richtet sich laut CrowdStrike fast ausschließlich gegen US-Kanzleien. Die beschriebenen Methoden umfassen falschen IT-Support, missbrauchte Fernwartung und sogar physischen Zutritt. Daneben berichtet der Anbieter über chinesisch zugeordnete Spionagegruppen. Vertrauliche Mandanteninformationen machen Kanzleien zudem als möglichen Zugang zu ihren Mandanten interessant. CrowdStrike
Das gilt ebenso für den Austausch mit Mandanten. Eine bekannte Absenderadresse allein bestätigt keinen neuen Auftrag und keine ungewöhnliche Bitte um Daten. Unser Beitrag zu Phishing aus einem übernommenen Postfach erklärt diesen Vertrauensbruch genauer.
Drei Prüfungen für eure nächste IT-Besprechung
Die folgenden Schritte sind unsere praktische Ableitung aus den Angriffsmustern. Sie lassen sich mit dem internen Team oder dem betreuenden IT-Dienstleister durchgehen.
1. Kann jemand spontan eine Fernwartung freigeben?
Geht einen echten Supportvorgang durch: Eingang der Anfrage, Identitätsprüfung, Freigabe, Sitzung und Abschluss. Gibt es dafür einen bekannten Rückrufkanal und eine zugeordnete Person? Eine Nummer, die der Anrufer selbst nennt, ist keine unabhängige Prüfung.
Lasst euch zeigen, welche Fernwartungswerkzeuge installiert sind, wer sie nutzen darf und wie Sitzungen protokolliert werden. Prüft auch unbeaufsichtigte Zugänge. Der gemeinsame Leitfaden von CISA, NSA und MS-ISAC empfiehlt unter anderem eingeschränkte Berechtigungen, überprüfte Konten und risikobasierten zeitlich begrenzten Zugang. Leitfaden zur Fernwartung
Ergebnis der Besprechung: eine freigegebene Werkzeugliste, ein verbindlicher Prüfweg und ein Verantwortlicher für offene Zugänge.
2. Welche Mandatsdaten erreicht ein übernommenes Konto?
Nehmt ein normales Benutzerkonto als Ausgangspunkt: Welche Akten, Teamablagen, Datenräume und Freigabelinks sind erreichbar? Betrachtet auch beendete Mandate und externe Gäste. Priorisiert Berechtigungen, deren Missbrauch besonders sensible Informationen offenlegen würde.
Prüft die Anmeldung für E-Mail, Fernzugriff und administrative Konten. CISA empfiehlt phishing-resistente Mehrfaktor-Authentifizierung. Eine MFA-Abfrage ist also nicht automatisch gleichwertig mit einer phishing-resistenten Anmeldung. CISA-Empfehlung
Ergebnis der Besprechung: eine konkrete Berechtigung, die entzogen wird, oder eine Schutzmaßnahme mit Termin und überprüfbarem Abschluss. „MFA ist vorhanden“ allein beantwortet die Zugriffsfrage nicht.
3. Wer entscheidet, wenn Akten oder E-Mail ausfallen?
Spielt einen Ausfall an einem Tag mit laufenden Fristen durch. Wer alarmiert den Dienstleister? Wer entscheidet über die Sperrung eines Kontos? Wie erreicht ihr diese Personen ohne euer E-Mail-System? Welche Informationen braucht die Kanzleileitung, um Mandantenkommunikation und weitere Pflichten zu bewerten?
Dass Rechtsorganisationen betroffen sein können, ist auch aus eigener öffentlicher Berichterstattung belegt: Die BRAK meldete im August 2023 einen Ransomware-Angriff auf ihr Brüsseler Büro und die Zusammenarbeit mit einem externen Sicherheitsdienstleister. Das ist ein älterer Einzelfall, kein Beleg für die aktuellen Wachstumszahlen. BRAK
Ergebnis der Besprechung: ein erreichbarer Notfallkontakt, ein benannter Entscheider und ein getesteter Ausweichweg für den wichtigsten Arbeitsablauf.
Aus der Prüfung muss eine erledigte Maßnahme werden
Die offene Fernwartung, die zu breite Mandatsfreigabe und der ungeprüfte Notfallkontakt sind unterschiedliche Aufgaben. Sie brauchen jeweils einen Verantwortlichen, einen Termin und einen Nachweis, dass die Änderung funktioniert.
Hier unterstützt Kopexa eure Sicherheitsarbeit: Ihr verbindet betroffene Informationswerte und Assets mit Risiken und Maßnahmen. Nachweise hängen an den Maßnahmen; diese lassen sich den passenden Controls zuordnen. So wird aus „mit der IT besprochen“ eine überprüfbare Verbesserung. Der technische Schutz bleibt Aufgabe eurer eingesetzten Sicherheitswerkzeuge und eures Betriebs.
Wenn ihr diese Arbeit dauerhaft organisieren wollt, zeigt unsere Seite zur ISMS-Software den Zusammenhang. Für den Einstieg reicht ein konkreter Fall: Wer darf bei euch heute Fernzugriff auf Mandantendaten freigeben – und könnt ihr den letzten Vorgang nachvollziehen?
Quellen
- 2026 Legal Threat Landscape Report: Übersicht — CrowdStrike [Abgerufen am ]
- Inside the CrowdStrike 2026 Legal Threat Landscape Report — CrowdStrike () [Abgerufen am ]
- Guide to Securing Remote Access Software — CISA, NSA und MS-ISAC () [Abgerufen am ]
- CISA Releases Guidance on Phishing-Resistant and Numbers Matching Multifactor Authentication — CISA [Abgerufen am ]
- BRAK untersucht Cyberangriff auf ihr Brüsseler Büro — Bundesrechtsanwaltskammer () [Abgerufen am ]