Nachricht
Die Phishing-Mail kommt vom echten Kollegen: Was jetzt?
Ein übernommenes Geschäftspostfach macht den Absender glaubwürdig. So organisierst du Eindämmung, Untersuchung und die sichere Wiederfreigabe.
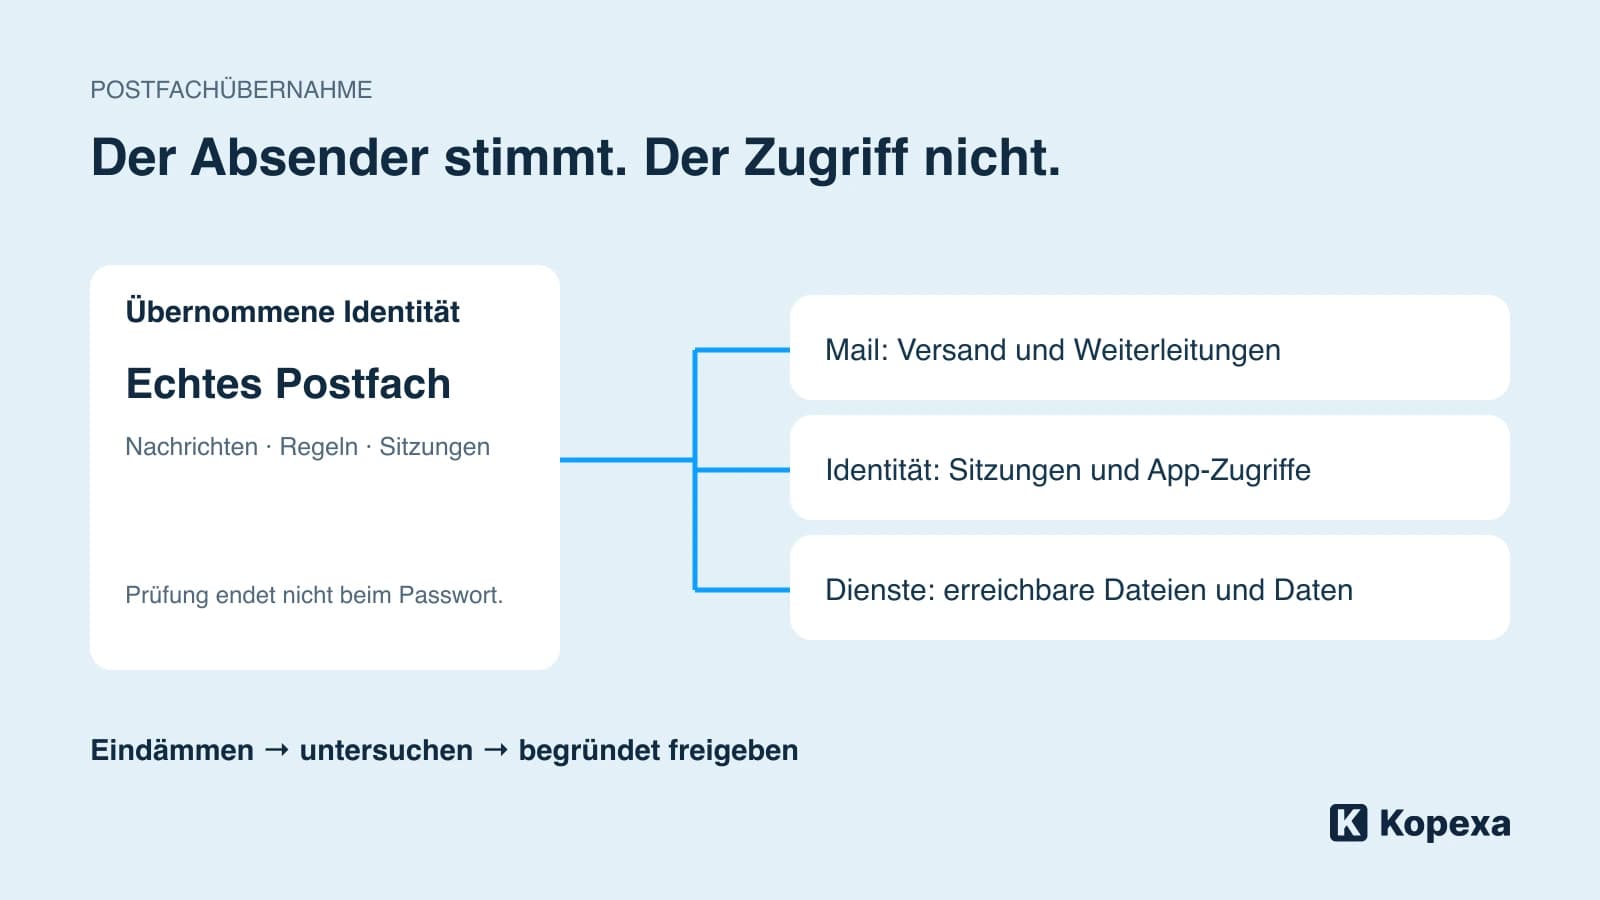
Der Absender stimmt. Der Name ist bekannt. Die Einladung passt zum Arbeitsalltag. Trotzdem kann die Nachricht von einem Angreifer stammen: Wer ein echtes Postfach übernimmt, nutzt dessen Vertrauen gleich mit. Für dein Team reicht die Frage „Sieht die Adresse verdächtig aus?“ dann nicht mehr aus.
Ein echtes Konto als Ausgangspunkt
t3n berichtete am 20. Oktober 2026 über ein übernommenes Postfach im CDU-Kreisverband Heilbronn. Darüber seien mehr als 6.500 Phishing-Nachrichten verschickt worden. Der ursprüngliche Zugang der Angreifer war laut Bericht nicht abschließend geklärt. Das ist kein Beleg dafür, dass ein bestimmter Mailanbieter oder eine bestimmte Anmeldung versagt hat.
Quellenstand: 24. Oktober 2026. Unser Schwerpunkt ist der betriebliche Ablauf nach einer solchen Meldung. Die folgenden Schritte sind eine Arbeitsgrundlage für IT-Verantwortliche; sie ersetzen keine Untersuchung des konkreten Kontos.
Der erste Hinweis braucht einen erreichbaren Empfänger
Angenommen, eine Mitarbeiterin erhält einen Dokumentlink von einem Kollegen und wird nach einer erneuten Anmeldung misstrauisch. Das ist unser fiktives Beispiel, kein weiterer berichteter Vorfall.
Sie sollte wissen, wie sie die IT über einen vertrauenswürdigen Weg erreicht. Ist der Maildienst betroffen, muss das auch telefonisch oder über einen anderen festgelegten Kanal gehen. Sie beschreibt, ob sie nur die Nachricht gesehen, den Link geöffnet, Daten eingegeben oder eine Anmeldung bestätigt hat. Diese Unterschiede helfen bei der Untersuchung. Passwörter gehören nicht in das Meldeticket.
Für den Helpdesk sind zunächst vier Angaben nützlich: betroffenes Konto, Zeitpunkt, verdächtige Nachricht und bereits ausgeführte Aktionen. Haltet sie gemeinsam fest, statt dieselben Fragen in mehreren Chats zu stellen. Ein funktionierender Meldeweg für Mitarbeiter verkürzt diese Klärung.
Zugang stoppen und Spuren erhalten
Benennt eine Person, die den Vorfall koordiniert. Die zuständige Administration sichert relevante Protokolle und begrenzt den Zugriff. Dringende Eindämmung sollte dabei nicht an einer vollständigen Dokumentation scheitern; Zeitpunkt und ausgeführte Aktion lassen sich im selben Vorgang nachhalten.
Für Microsoft 365 beschreibt Microsoft unter anderem das Sperren des Kontos, das Zurücksetzen des Passworts und das Widerrufen aktiver Sitzungen. Auch registrierte MFA-Methoden, App-Zustimmungen sowie Weiterleitungen und Posteingangsregeln gehören zur Untersuchung. Ein Passwortwechsel allein beantwortet diese Fragen nicht. Die konkrete Reihenfolge richtet sich nach der Lage und der aktuellen Microsoft-Anleitung für kompromittierte Konten.
Ein wichtiges Arbeitsergebnis ist deshalb nicht „Passwort geändert“, sondern: Welche Zugriffsmöglichkeiten wurden geprüft, welche beseitigt und welche sind noch offen?
Was konnte das Konto erreichen?
Ein Postfach kann Teil einer größeren Identität sein. Microsoft weist darauf hin, dass auch verbundene Dienste wie SharePoint und OneDrive untersucht werden müssen. Für die interne Abstimmung empfehlen wir eine einfache Trennung:
| Prüffrage | Zuständig im Beispiel | Festzuhaltendes Ergebnis |
|---|---|---|
| Wurden weitere Nachrichten versendet? | Mailadministration | Empfängerkreis und Versandzeitraum |
| Sind Regeln oder Zugriffsrechte verändert? | Identitätsadministration | Änderung, Bereinigung und Kontrollprüfung |
| Waren weitere Dienste erreichbar? | Jeweiliger Serviceverantwortlicher | Geprüfte Dienste und verbleibende Unsicherheit |
| Müssen Personen informiert werden? | Vorfallkoordination mit Datenschutz und Kommunikation | Empfänger, Kanal, Inhalt und Entscheidung |
Eine saubere Liste von Berechtigungen und Verantwortlichen hilft hier mehr als eine pauschale Aussage, dass das Konto „nur E-Mail“ könne. Begrenzt den Prüfumfang nicht auf das, was in der ersten Meldung sichtbar war.
Wiederfreigabe ist eine Entscheidung
Bevor die betroffene Person weiterarbeitet, braucht ihr nachvollziehbare Kriterien. In unserem Beispiel bestätigt die Administration die bereinigte Anmeldung und kontrollierte Kontokonfiguration. Die Vorfallkoordination hält fest, welche Untersuchung abgeschlossen ist und welche weiterläuft. Der Fachbereich bekommt einen sicheren Ersatzweg, solange der normale Zugang gesperrt bleibt.
Fragt bei der Nachbereitung auch, was den Angriff begünstigt haben könnte. Eine sofort vorgeschriebene Awareness-Schulung wäre voreilig, solange der Eintrittsweg unbekannt ist. Vielleicht fehlt eine technische Kontrolle; vielleicht war der Meldeweg unklar. Eine Maßnahme braucht einen Bezug zum festgestellten Problem und später einen Nachweis ihrer Wirksamkeit.
Prüft euren Ablauf heute an einer Frage: Wer würde einen verdächtigen Versand aus dem Postfach eures Geschäftsführers stoppen, wenn diese Person gerade nicht erreichbar ist? Wenn darauf niemand eine konkrete Antwort hat, beginnt dort.
Quellen
- t3n: Phishing über ein übernommenes CDU-Postfach [Abgerufen am ]
- Microsoft: Respond to a compromised cloud email account [Abgerufen am ]