Nachricht
Cyberangriff auf die Uni Tübingen: Zugriffsrechte nach Softwareänderungen prüfen
Die Uni Tübingen meldet rund 3.900 abgeflossene Beschäftigtendatensätze. So prüfst du, ob interne Funktionen und Personaldaten nach einer Änderung geschützt bleiben.
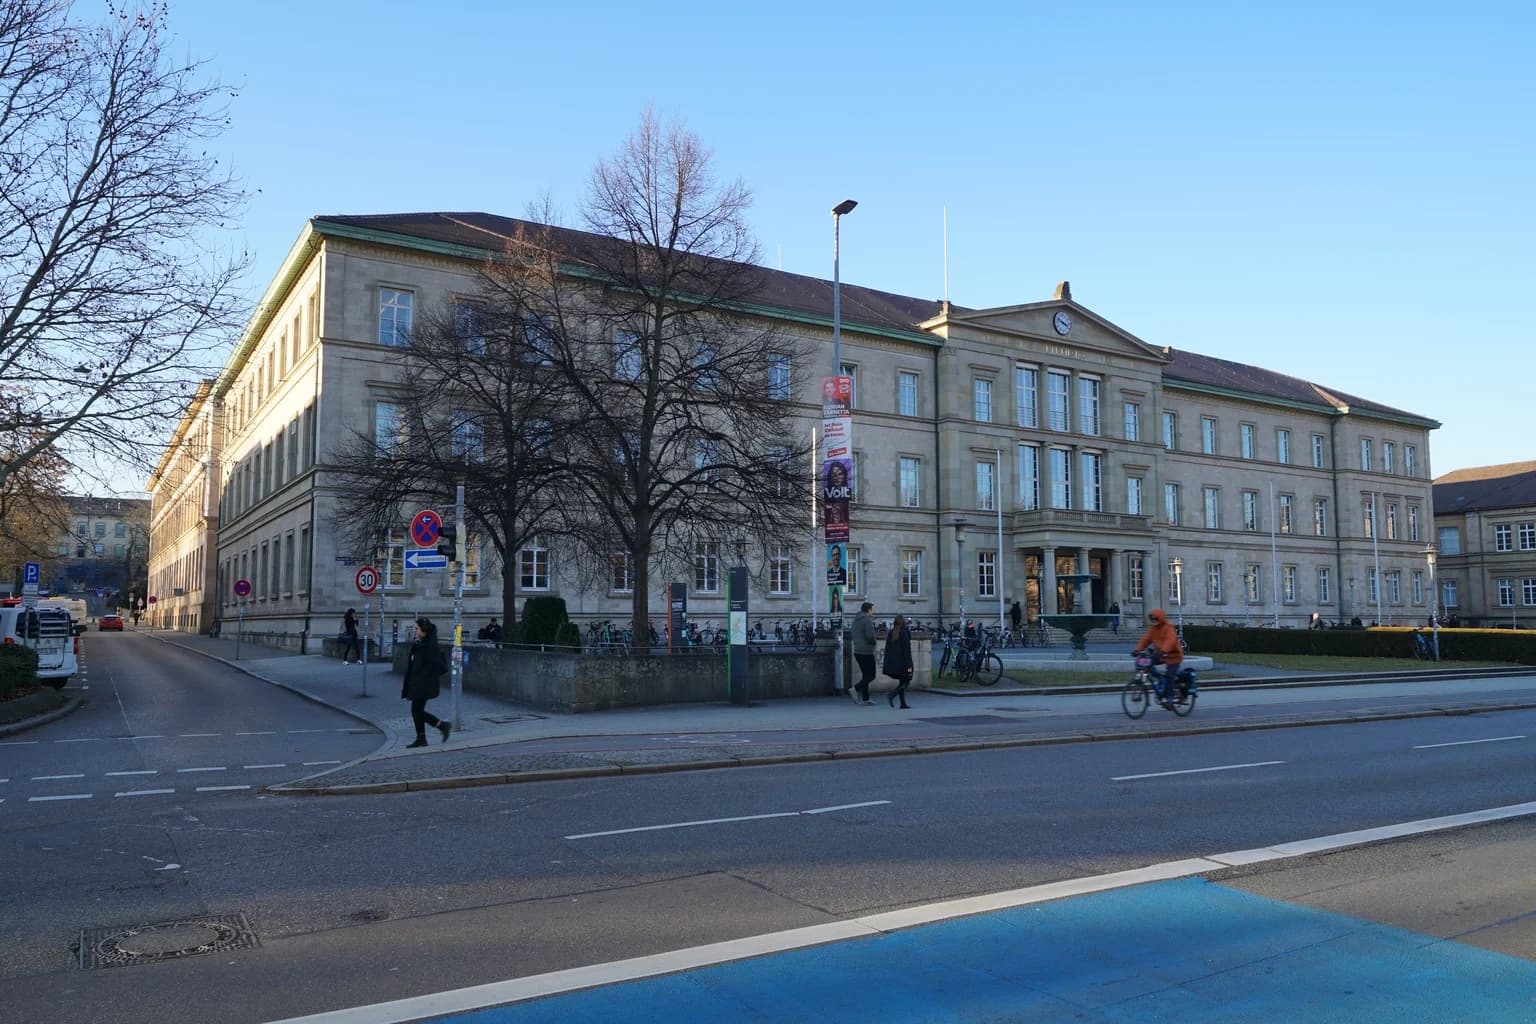
Archivfoto der Neuen Aula, 5. Februar 2025. Giftzwerg 88 / Wikimedia Commons, CC BY-SA 4.0. Für die Webdarstellung verkleinert und als WebP gespeichert.

Ein Softwareupdate kann verändern, wer auf Beschäftigtendaten zugreift, obwohl das Rollenmodell gleich bleibt. Nach dem Update zählt, ob das System die vorgesehenen Zugriffe erlaubt und andere zuverlässig sperrt. Bei der Universität Tübingen öffnete laut eigener Mitteilung erst das Zusammenspiel mehrerer empfohlener Einstellungen den Zugang zu internen Funktionen.
Was die Universität Tübingen gemeldet hat
Die Universität teilte am 10. November 2026 mit, dass Unbekannte rund 3.900 Datensätze von Beschäftigten abgegriffen haben. Darunter waren Namen, Geburtsdaten, dienstliche E-Mail-Adressen, Benutzernamen und Angaben zur Dienststelle. Laut Universität waren Studierende nicht betroffen. Passwörter flossen nach ihren Angaben nicht ab.
Die Universität führt den Zugriff auf eine Kombination von Einstellungen zurück, die ein Softwarehersteller empfohlen hatte. Sie unterband weitere Zugriffe über die Lücke, wertete protokollierte Zugriffe aus und informierte den Landesdatenschutzbeauftragten. Betroffene werden laut Mitteilung direkt informiert. Die Untersuchung läuft. Den Zeitpunkt des Angriffs nennt die Mitteilung nicht. Pressemitteilung der Universität
Welche Zugriffsrechte müssen nach der Änderung gelten?
Bei Änderungen an Rollen, Anmeldung oder Schnittstellen sollte vor der Freigabe klar sein, welche Funktionen und Daten geschützt bleiben müssen. Nimm dafür das bestehende Rollenmodell oder das Ticket zur Änderung. Ergänze bei Bedarf drei Angaben: die betroffene Funktion, die erlaubte Rolle und den erlaubten Datenumfang. Die fachlich verantwortliche Person bestätigt, wer die Daten für seine Aufgabe braucht.
Beispiel für ein fiktives Personalportal: Die Personalabteilung darf Stammdaten der Beschäftigten bearbeiten. Beschäftigte dürfen ihre eigenen Angaben einsehen. Der externe Support darf Störungen sehen, hat aber im Regelbetrieb keinen Zugriff auf Personalakten. Diese drei Festlegungen ergeben konkrete Erwartungen, die das Team nach einem Update prüfen kann.
Auch wenn der Anbieter das Update einspielt, könnt ihr den Prüfumfang festlegen. Klärt mit dem Anbieter vorab, welche Einstellungen sich ändern, wer die Wirkung prüfen kann und wie ihr eine Abweichung meldet.
Prüfe, was das System wirklich erlaubt
Prüfe die Änderung mit freigegebenen Testkonten und Testdaten in einer dafür vorgesehenen Umgebung. Ein Test, bei dem die Personalabteilung ihre Daten weiter bearbeiten kann, bestätigt den vorgesehenen Zugriff. Ergänze einen Negativtest: Das System muss dieselbe Aktion für die Supportrolle verweigern. Bei Beschäftigten prüfst du beide Seiten der Grenze. Das eigene Testprofil bleibt erreichbar, das einer anderen Testperson bleibt gesperrt.
Sind mehrere Zugangswege betroffen, prüfe die relevanten Oberflächen und Schnittstellen. Das Ausblenden eines Menüpunkts sagt nichts darüber aus, ob der Zugriff technisch gesperrt ist. OWASP empfiehlt, die Berechtigung bei jeder Anfrage zu prüfen und die Zugriffslogik mit Tests abzusichern. OWASP Authorization Cheat Sheet
Stimmen Test- und Zielumgebung bei einer sicherheitsrelevanten Einstellung nicht überein, muss das Team die Unterschiede bei der Freigabe berücksichtigen. Prüfe die betroffene Grenze nach dem Rollout erneut mit einem dafür vorgesehenen Konto. Werden geschützte Daten unerwartet zugänglich, klärt die verantwortliche Person die Freigabe und veranlasst die Korrektur.
Halte die Freigabe dort fest, wo die Änderung steht
Für einen brauchbaren Nachweis reichen bei einer kleinen Änderung oft ein paar Zeilen im vorhandenen Ticket. Halte fest, welche Version, Funktion und Rollen geprüft wurden, welches Ergebnis erwartet war und welches tatsächlich eintrat. Bei einer Abweichung gehören die Korrektur, die Zuständigkeit und das Ergebnis der erneuten Prüfung dazu. Verwende im Nachweis Testdaten oder anonymisierte Beispiele.
Wer ein ISMS nach ISO 27001 betreibt, kann den bestehenden Änderungsvorgang mit dem Konfigurationsstand und der Zugriffsprüfung verknüpfen. Unser Control zu A.8.9 Konfigurationsmanagement zeigt, welche Nachweise dabei helfen. In Kopexa lassen sich die betroffenen Systeme, der Prüfnachweis und offene Korrekturen zusammenführen.
Mit einer Anwendung anfangen
Wähle eine anstehende Änderung an einer Anwendung mit Personaldaten. Kläre mit dem Fachbereich, welche Rolle welche Daten sehen darf. Prüfe nach der Änderung mindestens den erlaubten Zugriff und die betroffene Grenze für eine Rolle ohne Freigabe. Die Maßnahme Zugriffsrechte prüfen und bereinigen führt dich von der Bestandsaufnahme bis zur wirksamen Korrektur. Für ein fehlendes Rollenmodell kannst du die Vorlage anfordern.
Dafür kannst du die Vorlage verwenden
Maßnahme
Identitäten und Anmeldemittel verwalten
Zugeordnete Anforderungen (4)
- A.5.16 · Identitätsmanagement
Unterstützender Beitrag
Der Ablauf verbindet bestätigten Identitätsbezug und Bedarf mit persönlicher beziehungsweise technischer Zuordnung, begrenzten geteilten Identitäten und genehmigter Anlage, Pflege und tatsächlicher Stilllegung. Die Organisation führt die echten Identitäten und die angemessene unabhängige Kontrolle in ihren Systemen.
- A.5.17 · Authentifizierungsinformationen
Unterstützender Beitrag
Der Ablauf und das integrierte Konzept strukturieren berechtigte geschützte Ausgabe, Recovery, Nutzerhinweise und Ungültigmachung von Authentifizierungsinformationen. Die tatsächlichen technischen Verfahren, Qualitätsanforderungen sowie geschützte Speicherung und Übertragung bleiben am eingesetzten Anmeldesystem umzusetzen.
- A.8.5 · Sichere Authentifizierung
Unterstützender Beitrag
Die Auswahl und tatsächliche Konfiguration geeigneter Anmeldeverfahren samt Fehler-, Sitzungs- und Recoverytest verbindet Zugangsregeln mit technischer Authentisierung. Die konkreten Parameter und ihre laufende Wirksamkeit werden im Anmeldesystem geführt.
- A.5.15 · Zugangssteuerung
Unterstützender Beitrag
Der geregelte logische Zugang verbindet bestätigten Bedarf, Freigabe und technische Anmeldung. Physische Zutrittsregeln werden im bestehenden Standortverfahren ergänzt.
Weitere Regelwerksbezüge dieser Maßnahme
TISAX · 4.1.3
VDA ISA 6.0.3 · Teilbeitrag
Persönliche und begrenzt geteilte Konten, genehmigte Anlage und Änderungen, sichere Ausgabe und Umgang mit Anmeldeinformationen unterstützen die betreffende ISA-Anforderung. Technische Durchsetzung, tatsächlicher Kontenumfang einschließlich Kundensystemen und anwendbare Zusatzanforderungen werden gesondert geprüft.
Quelle ansehen ↗
Maßnahme
Mobiles Arbeiten sicher freigeben
Zugeordnete Anforderungen (1)
- A.6.7 · Telearbeit
Unterstützender Beitrag
Die Schritte bestimmen sichere Bedingungen außerhalb der Standorte, stellen passende Mittel bereit und führen Freigaben über Änderungen und Ende weiter. Die Organisation wählt geeignete Schutzmaßnahmen und setzt sie tatsächlich um.
Weitere Regelwerksbezüge dieser Maßnahme
TISAX · 2.1.4
VDA ISA 6.0.3 · Teilbeitrag
Aufgaben- und umgebungsbezogene Freigabe, Informationsschutz, geeigneter Zugang und Vermittlung unterstützen mobiles Arbeiten. Zusätzliche Schutzbedarfs-, Vertrags- und Reiseanforderungen bleiben abhängig vom konkreten Fall zu prüfen.
Quelle ansehen ↗
Maßnahme
Sensible Datenflüsse begrenzen und prüfen
Zugeordnete Anforderungen (3)
- A.8.3 · Einschränkung des Informationszugangs
Unterstützender Beitrag
Zulässige Inhalte und Aktionen werden aus dem führenden Rollenmodell abgeleitet, technisch beschränkt und mit berechtigtem sowie unberechtigtem Zugriff geprüft. Der Ablauf ersetzt nicht den vollständigen Rechtelebenszyklus.
- A.8.11 · Datenmaskierung
Unterstützender Beitrag
Zweckbezogene Reduktion und Maskierung berücksichtigen Zugangsregeln, geschützte Originale und Zuordnungen sowie überprüfte Identifizierbarkeit. Die konkrete Methode wird am eigenen Datenfluss umgesetzt und rechtlich bewertet.
- A.8.12 · Verhinderung von Datenlecks
Unterstützender Beitrag
Der Ablauf betrachtet sensible Daten und tatsächliche Abflusswege, konfiguriert geeignete Beschränkung und Erkennung und prüft Meldung, Ausnahme und Reaktion. Technische Maßnahmen und rechtliche Grenzen bleiben situationsbezogen umzusetzen.
Maßnahme
Sicherheitsrollen und Aufgaben zuordnen
Zugeordnete Anforderungen (3)
- A.5.2 · Informationssicherheitsrollen und -verantwortlichkeiten
Unterstützender Beitrag
Der Ablauf ordnet Sicherheitsaufgaben, Befugnisse, Kompetenz und bekannte Verantwortliche im bestehenden Organisationsmodell zu und hält Delegation und Pflege nachvollziehbar.
- A.5.3 · Aufgabentrennung
Unterstützender Beitrag
Konkrete unvereinbare Aufgaben werden im Ablauf und den tatsächlichen Rechten getrennt. Praktische Grenzen werden mit geeigneten wirksamen ergänzenden Kontrollen behandelt.
- A.5.4 · Managementverantwortlichkeiten
Unterstützender Beitrag
Führungskräfte erläutern Aufgaben und Regeln vor relevantem Zugang, fordern ihre Anwendung ein und stellen nötige Kompetenz, Mittel und Planungszeit bereit. Die tatsächliche Anwendung wird am Vorgang geprüft.
Weitere Regelwerksbezüge dieser Maßnahme
TISAX · 1.2.2
VDA ISA 6.0.3 · Teilbeitrag
Zugeordnete qualifizierte Rollen, Ressourcen, bekannte Kontakte und geeignete Trennung unterstützen die ISA-Frage. Tatsächliche Organisation und anwendbare Schutzbedarfszusätze bleiben zu prüfen.
Quelle ansehen ↗ISO/IEC 27001 · 5.1
ISO/IEC 27001:2022 + Amd 1:2024 · Unterstützender Beitrag
Die Führungsarbeit verbindet strategisch passende Leitlinie und Ziele, Integration in Geschäftsabläufe, nötige Mittel, Kommunikation, Unterstützung der Beteiligten sowie beabsichtigte Ergebnisse und fortlaufende Verbesserung. Die Geschäftsleitung muss diese Verantwortung tatsächlich wahrnehmen; delegierte Aufgaben ersetzen ihre Führung nicht.
Quelle ansehen ↗ISO/IEC 27001 · 5.3
ISO/IEC 27001:2022 + Amd 1:2024 · Unterstützender Beitrag
Die Zuordnung benennt Rollen und Befugnisse einschließlich Sicherstellung der ISMS-Konformität und Berichterstattung zur Leistung an die Geschäftsleitung. Die Zuständigkeiten werden vermittelt und bei Änderungen gepflegt; ihre tatsächliche Anwendung bleibt erforderlich.
Quelle ansehen ↗
Maßnahme
Systemänderung prüfen und kontrolliert übernehmen
Zugeordnete Anforderungen (11)
- A.8.4 · Zugang zu Quellcode
Unterstützender Beitrag
Schritt 2 trennt Lese- und Schreibrechte für Code, Werkzeuge und Bibliotheken einschließlich technischer Identitäten. Freigabe, Durchsetzung und protokollierte Prüfung bleiben tatsächliche Arbeit im Zielsystem.
- A.8.19 · Installation von Software auf Betriebssystemen
Unterstützender Beitrag
Schritte 5 und 6 verbinden autorisierte kompetente Installation, vertrauenswürdigen geprüften Release, Konfiguration, Updateprotokollierung, Rücknahme, benötigte Altstände und kontrollierte externe Zugänge. Das tatsächliche Installationsverfahren muss eingerichtet und ausgeführt werden.
- A.8.25 · Sicherer Entwicklungslebenszyklus
Unterstützender Beitrag
Die Schritte verbinden Anforderungen, Entwurf, sichere Entwicklung, geschützte Umgebungen, Prüfung, Übernahme und Pflege im bestehenden Ablauf. Passende technische Regeln und deren Anwendung bleiben notwendig.
- A.8.26 · Anforderungen an die Anwendungssicherheit
Unterstützender Beitrag
Schritt 1 führt zu beschriebenen und bestätigten Sicherheitsanforderungen und prüfbaren Kriterien vor Entwicklung oder Beschaffung. Auswahl und Abnahme müssen auf den tatsächlichen Einsatz bezogen werden.
- A.8.27 · Sichere Systemarchitektur und technische Grundsätze
Unterstützender Beitrag
Schritt 1 prüft Schutzpunkte an Datenflüssen und Schnittstellen sowie das Zusammenwirken der Grundsätze. Der passende tatsächliche Systementwurf und entschiedene Ausnahmen bleiben erforderlich.
- A.8.28 · Sicheres Coding
Unterstützender Beitrag
Schritt 2 verbindet anwendbare Coding-Praktiken, konkrete Fehlerprüfung und Komponentenpflege mit dem Versionsstand. Die technischen Praktiken und wirksamen Codeprüfungen müssen im Entwicklungswerkzeug angewandt werden.
- A.8.29 · Sicherheitstests in Entwicklung und Abnahme
Unterstützender Beitrag
Schritt 4 verbindet anforderungsbezogene Tests, Ergebnisse, Nachtests und unabhängige Abnahme bei Eigenentwicklung. Tatsächliche Testfälle und Ergebnisse sind auszuführen und zu erhalten.
- A.8.30 · Ausgelagerte Entwicklung
Unterstützender Beitrag
Schritte 1 und 4 verbinden beauftragte Entwicklung mit vereinbarten Anforderungen, Liefergegenständen, Nutzungsrechten und Prüfung der tatsächlichen Lieferung. Die laufende Lieferantensteuerung wird wiederverwendet.
- A.8.31 · Trennung von Entwicklungs-, Test- und Produktionsumgebungen
Unterstützender Beitrag
Schritt 3 und die kontrollierte Übernahme in Schritt 5 verbinden risikogerechte Umgebungsgrenzen, Zugänge und tatsächliche Prüfung unerlaubter Übergänge. Die technische Trennung wird dadurch nicht automatisch hergestellt.
- A.8.32 · Änderungsmanagement
Unterstützender Beitrag
Der Ablauf verbindet Auswirkungen, Anforderungen, Prüfung, Entscheidung, kontrollierte Übernahme, Rücknahme und Ergebnisprüfung im bestehenden Änderungsvorgang. Reale Durchführung und Folgearbeit bleiben nötig.
- A.8.33 · Testinformationen
Unterstützender Beitrag
Schritt 3 und der Abschluss in Schritt 6 verbinden geeignete Testinformationen, gesonderte Erlaubnis betrieblicher Kopien, Schutz, nachvollziehbare Nutzung und sichere Entfernung. Gesetzliche Anforderungen werden dadurch nicht automatisch erfüllt.
Weitere Regelwerksbezüge dieser Maßnahme
TISAX · 5.2.1
VDA ISA 6.0.3 · Teilbeitrag
Der konkrete Änderungsvorgang unterstützt Sicherheitsanforderungen, Auswirkungsprüfung, Freigabe, Tests, Rücknahme und Ergebnisprüfung. Reale Durchführung und anwendbare zusätzliche Anforderungen bleiben erforderlich.
Quelle ansehen ↗TISAX · 5.2.2
VDA ISA 6.0.3 · Teilbeitrag
Schritt 3 verbindet risikogerechte Trennung und Schutz von Entwicklungs-, Test- und Produktivumgebungen. Die tatsächliche Risikobeurteilung, Segmentierung und technische Umsetzung sind weiterhin nachzuweisen.
Quelle ansehen ↗
Maßnahme
Technische Systemprüfung sicher abstimmen
Zugeordnete Anforderungen (1)
- A.8.34 · Schutz von Informationssystemen während der Auditprüfung
Unterstützender Beitrag
Der Ablauf verbindet abgestimmte Planung, begrenzte Zugänge, Schutz von Betrieb und Informationen, kontrollierte Durchführung und Abschluss technischer Prüfungen. Reale Konfiguration, Durchführung und Nachweise bleiben erforderlich.
Weitere Regelwerksbezüge dieser Maßnahme
TISAX · 5.2.6
VDA ISA 6.0.3 · Teilbeitrag
Der konkrete Prüfauftrag unterstützt rechtzeitige Umfangsfestlegung, Abstimmung mit Betrieb und Nutzenden, risikobewusste Durchführung, berichtete Ergebnisse und Folgearbeit. Regelmäßige Prüfungen, geeignete Kompetenz, Methoden und anwendbare Zusatzanforderungen bleiben gesondert umzusetzen.
Quelle ansehen ↗
Maßnahme
Zugriffsrechte prüfen und bereinigen
Zugeordnete Anforderungen (5)
- A.5.18 · Zugangsrechte
Unterstützender Beitrag
Der Ablauf unterstützt die Überprüfung und Bereinigung logischer Zugriffsrechte. Die weiteren Vergabeprozesse und physischen Zugangsrechte sind im jeweils passenden Betriebsablauf zu behandeln.
- A.8.2 · Privilegierte Zugangsrechte
Unterstützender Beitrag
Die Prüfung bezieht begründete Privilegien, getrennte administrative Nutzung, geeignete Authentisierung, Nutzungsprotokolle und wirksame Bereinigung ein. Vergabe und betriebliche Nutzung bleiben durch das führende Konzept und tatsächliche Systeme zu steuern.
- A.8.3 · Einschränkung des Informationszugangs
Unterstützender Beitrag
Der Abgleich umfasst die tatsächliche Durchsetzung zulässiger Aktionen mit berechtigtem und unberechtigtem Zugriff. Das führende Rollenmodell und weitere technische Schutzfunktionen werden im betroffenen System angewendet.
- A.8.18 · Nutzung privilegierter Hilfsprogramme
Unterstützender Beitrag
Der Ablauf prüft den erforderlichen und genehmigten Einsatz privilegierter Hilfsprogramme, Personenbezug, Aufgabentrennung, begrenzte Verfügbarkeit und vollständige Nutzungsprotokollierung. Technische Deaktivierung, Trennung und laufende Kontrolle müssen an den tatsächlichen Systemen umgesetzt sein.
- A.5.15 · Zugangssteuerung
Unterstützender Beitrag
Der Abgleich prüft erlaubte logische Zugriffe gegen Aufgaben und führende Regeln und lässt Änderungen wirksam umsetzen. Physischer Zutritt bleibt Teil des Standortverfahrens.
Weitere Regelwerksbezüge dieser Maßnahme
TISAX · 4.2.1
VDA ISA 6.0.3 · Teilbeitrag
Die Prüfung und Bereinigung unterstützt die regelmäßige Überprüfung wirksamer Zugriffsrechte. Der gesamte Vergabeprozess, die technische Durchsetzung und weitere Anforderungen zum jeweiligen Schutzbedarf bleiben zusätzlich zu bearbeiten.
Quelle ansehen ↗
Quellen
- Universität Tübingen: IT-Sicherheitsvorfall an der Universität Tübingen () [Abgerufen am ]
- OWASP: Authorization Cheat Sheet [Abgerufen am ]