Guide
Sensible Daten: Beispiele, DSGVO-Regeln und sicherer Umgang
Welche Daten sind sensibel? Beispiele für Artikel 9 DSGVO, die Abgrenzung zu Bankdaten und konkrete Schritte für Zugriff, Versand und Löschung im Unternehmen.

Eine Krankmeldung im Teamordner, eine Kundenliste im CRM, ein Bankkonto in der Buchhaltung: Alle drei enthalten personenbezogene Daten. Trotzdem gelten nicht dieselben zusätzlichen Voraussetzungen. Wer alles nur als „sensibel“ markiert, weiß noch nicht, wer darauf zugreifen darf oder wie die Daten weitergegeben werden sollen.
Dieser Guide hilft dir, Daten richtig einzuordnen und daraus konkrete Regeln für euren Arbeitsalltag abzuleiten.
TL;DR: Was sind sensible Daten?
- Sensible Daten im Sinne von Artikel 9 DSGVO sind besondere Kategorien personenbezogener Daten, etwa Gesundheitsdaten, politische Meinungen oder Angaben zur Religion. Ihre Verarbeitung ist grundsätzlich untersagt; eine passende Ausnahme muss vorliegen.
- Bankdaten, Gehälter und Passwörter sind nicht automatisch Artikel-9-Daten. Sie können trotzdem einen hohen Schutzbedarf haben. Strafrechtliche Daten fallen unter die gesonderten Vorgaben des Artikels 10.
- Eine Einwilligung ist nicht immer nötig und nicht immer die richtige Grundlage. Prüft die Rechtsgrundlage nach Artikel 6 und bei besonderen Kategorien zusätzlich die Voraussetzungen des Artikels 9.
- Aus der Einstufung muss eine Entscheidung folgen: Wer braucht welche Daten, wofür, über welchen Kanal und bis wann?
Welche Daten brauchen bei euch mehr Schutz?
Mit der Excel-Vorlage legt ihr fest, wer welche Daten nutzen darf, wie lange ihr sie aufbewahrt und welche Maßnahmen noch fehlen. Beginnt mit einem Prozess, etwa Personalverwaltung oder Kundenbetreuung. Die offenen Prüfungen zeigen euch, wo ihr als Nächstes entscheiden müsst.
Welche Daten sind nach DSGVO besonders sensibel?
Artikel 9 Absatz 1 schützt personenbezogene Daten, die besonders tief in die Privatsphäre eingreifen können. Dazu gehören die folgenden Kategorien. Die Beispiele helfen bei der Einordnung; entscheidend bleiben Inhalt und Verarbeitungskontext.
| Besondere Kategorie | Beispiel aus dem Unternehmen |
|---|---|
| Angaben zur rassischen oder ethnischen Herkunft | Eine Erhebung zur ethnischen Herkunft von Beschäftigten |
| Politische Meinungen | Dokumentierte politische Überzeugungen einer identifizierbaren Person |
| Religiöse oder weltanschauliche Überzeugungen | Angaben zur Religionszugehörigkeit in einer Personalakte |
| Gewerkschaftszugehörigkeit | Eine Mitgliederliste mit Namen |
| Genetische Daten | Ergebnisse einer genetischen Untersuchung |
| Biometrische Daten zur eindeutigen Identifizierung | Ein Fingerabdruck-Template zur Zugangskontrolle |
| Gesundheitsdaten | Krankmeldungen, Diagnosen oder Angaben zu einer Behinderung |
| Daten zum Sexualleben oder zur sexuellen Orientierung | Entsprechende Angaben in Beratungs- oder Personalunterlagen |
Ein gewöhnliches Porträtfoto ist nicht allein deshalb ein biometrisches Datum im Sinne von Artikel 9. Wird es technisch zur eindeutigen Identifizierung verarbeitet, etwa in einem Gesichtserkennungssystem, ändert sich die Bewertung. Das erläutert Erwägungsgrund 51 der DSGVO.
Die DSGVO schützt außerdem personenbezogene Daten außerhalb dieser Kategorien. Ihr Anwendungsbereich ist nicht auf gewerbliche Tätigkeiten beschränkt; rein persönliche oder familiäre Tätigkeiten sind dagegen nach Artikel 2 Absatz 2 Buchstabe c ausgenommen.
Sind Bankdaten, Gehalt und Personalnummer sensible Daten?
Im Alltag ja: Eine Veröffentlichung kann erheblichen Schaden verursachen. Rechtlich gehören diese Angaben für sich genommen aber nicht zu den besonderen Kategorien nach Artikel 9.
| Datensatz | Einordnung | Praktische Konsequenz |
|---|---|---|
| Name und geschäftliche E-Mail-Adresse | Personenbezogene Daten | Nutzung auf Zweck und berechtigte Empfänger beschränken |
| IBAN einer Person | Personenbezogen, nicht allein deshalb Artikel 9 | Vor Missbrauch und unberechtigter Änderung schützen |
| Gehaltsabrechnung | Gehalt allein ist keine besondere Kategorie; weitere Angaben können etwa Religion erkennen lassen | Den tatsächlichen Inhalt prüfen, nicht nur den Dateinamen |
| Krankmeldung ohne Diagnose | Gesundheitsdatum, wenn daraus Krankheit hervorgeht | Zugriff auf den erforderlichen Personenkreis begrenzen |
| Führungszeugnis | Gesonderte Regeln nach Artikel 10 | Zulässigkeit und gesetzliche Ermächtigung gesondert prüfen |
| Technischer Bauplan ohne Personenbezug | Kein personenbezogenes Datum | Geschäftsgeheimnisse und betriebliche Sicherheitsanforderungen beachten |
Auch Kombinationen zählen: Zahlungsinformationen können beispielsweise eine Gewerkschaftszugehörigkeit offenbaren. Die Frage lautet deshalb nicht nur „Welches Feld speichert unser System?“, sondern „Was lässt sich daraus über eine Person erfahren?“
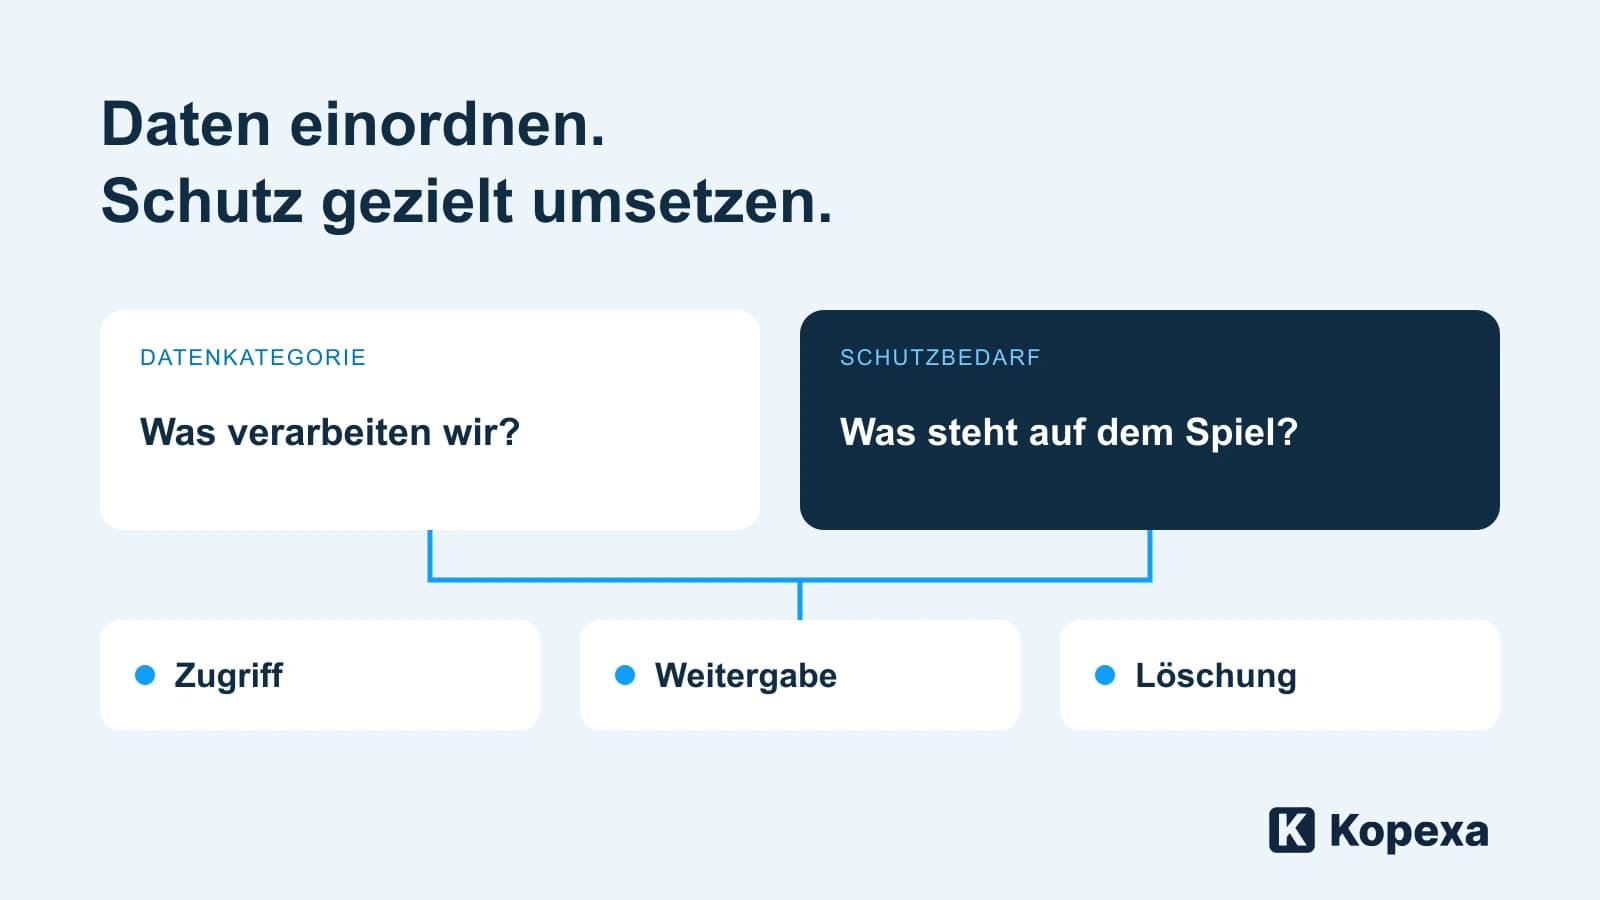
Datenkategorie und Schutzbedarf sind zwei verschiedene Entscheidungen. Eine Schutzbedarfsanalyse betrachtet auch die Folgen von Verlust, Veränderung oder Ausfall. Ein nicht personenbezogener Konstruktionsplan kann für das Unternehmen kritischer sein als eine öffentliche Kontaktadresse.
Wann darfst du sensible personenbezogene Daten verarbeiten?
Für besondere Kategorien braucht ihr eine Rechtsgrundlage nach Artikel 6 und eine passende Ausnahme vom Verbot nach Artikel 9 Absatz 2. Ein Vertrag oder ein berechtigtes Interesse allein hebt dieses Verbot nicht auf. Mögliche Ausnahmen betreffen unter anderem:
- eine ausdrückliche Einwilligung für festgelegte Zwecke;
- erforderliche Verarbeitungen im Arbeits- und Sozialrecht, soweit die dort genannten rechtlichen Voraussetzungen und Garantien bestehen;
- die Geltendmachung, Ausübung oder Verteidigung von Rechtsansprüchen;
- bestimmte Verarbeitungen für Gesundheitsversorgung oder öffentliche Gesundheit, unter den jeweiligen gesetzlichen Bedingungen.
Das ist keine frei wählbare Liste von Begründungen. Dokumentiert, welche konkrete Regel euren konkreten Zweck trägt. Deutschland und Österreich wenden die DSGVO an; zusätzliche nationale Regeln, etwa im Beschäftigten- und Gesundheitsbereich, müsst ihr für euren Fall gesondert prüfen. Quelle: Artikel 6 und 9 DSGVO.
Muss die Einwilligung immer schriftlich sein?
Nein. „Ausdrücklich“ bedeutet nicht generell „schriftlich mit Unterschrift“. Der Europäische Datenschutzausschuss lässt auch andere ausdrückliche Erklärungen zu, einschließlich mündlicher Erklärungen. Ihr müsst die wirksame Einwilligung aber nachweisen können; besondere gesetzliche Formvorschriften bleiben zu prüfen. EDSA-Leitlinien 05/2020, Randnummern 93–95
Eine Einwilligung löst außerdem keine Sicherheitsprobleme: Ein öffentlich freigegebener Ordner wird dadurch nicht zu einer geeigneten Ablage für Gesundheitsdaten.
Wie schützt ihr sensible Daten im Arbeitsalltag?
Beginnt mit einem echten Prozess, etwa der Krankmeldung oder dem Austausch von Kundenunterlagen. Prüft den gesamten Weg vom Eingang bis zur Löschung. Die folgenden Schritte sind ein Arbeitsablauf für euer Team; die gesetzlichen Anforderungen ergeben sich insbesondere aus Artikel 5, 25 und 32 DSGVO.
1. Den notwendigen Inhalt festlegen
Welche Entscheidung muss jemand mit den Daten treffen? Für die Einsatzplanung kann die Information über eine Abwesenheit genügen. Eine Diagnose gehört nicht automatisch dazu. Vermeidet Freitextfelder, in denen mehr Informationen landen, als ihr benötigt.
2. Speicherorte und Empfänger erfassen
Prüft Fachanwendung, E-Mail-Postfach, Export, Teamablage und Dienstleister. Benennt einen Verantwortlichen für den Prozess. Bezieht Auftragsverarbeiter und gegebenenfalls Drittlandübermittlungen in die Prüfung ein. Ein Cloud-Vertrag ersetzt weder die Datenminimierung noch eine passende Berechtigung.
3. Zugriffe nach Aufgaben vergeben
Legt fest, welche Rolle welchen Inhalt braucht. Prüft Sammelkonten, externe Freigaben und Rechte ausgeschiedener Mitarbeitender. Für privilegierte Zugänge sind starke Authentifizierung und nachvollziehbare administrative Änderungen wichtige Bausteine. Ob die Maßnahmen ausreichen, hängt vom Risiko ab.
4. Regeln an einem Beispiel testen
Kann eine Vertretung ihre Aufgabe erledigen, ohne die gesamte Personalakte zu sehen? Kann ein externer Empfänger einen Link nach Fristablauf noch öffnen? Solche Tests machen aus einer Richtlinie eine überprüfbare Schutzmaßnahme. Haltet Ergebnis, Verantwortlichen und nächsten Prüfanlass fest. Unsere Anleitung zeigt, wie ISMS-Nachweise aktuell und überprüfbar bleiben.
5. Löschung und Ausnahmen festlegen
Definiert für den jeweiligen Zweck, wann die Daten nicht mehr benötigt werden und welche Aufbewahrungspflichten entgegenstehen. Es gibt keine einheitliche Löschfrist für alle sensiblen Daten. Berücksichtigt Kopien, Exporte und Backups; ein gelöschter Datensatz im Fachsystem beseitigt nicht automatisch seine Kopien. Artikel 17 regelt das Löschrecht einschließlich seiner Ausnahmen.
Darfst du sensible Daten per E-Mail versenden?
Ein pauschales Verbot gibt es nicht. Der Übermittlungsweg muss zum Risiko passen. Die Datenschutzkonferenz unterscheidet Transportverschlüsselung und Ende-zu-Ende-Verschlüsselung. Reicht der Schutz per E-Mail nicht aus, ist ein anderer Kanal nötig. DSK-Orientierungshilfe
Prüft vor dem Versand:
- Ist die vollständige Datei erforderlich oder reicht ein Auszug?
- Ist der Empfänger bestätigt und zum Erhalt berechtigt?
- Sind Inhalt und Zugangsweg angemessen geschützt?
- Bleibt die Datei anschließend nur so lange verfügbar wie nötig?
Ein zugriffsbeschränktes Portal kann diese Aufgaben besser unterstützen als ein unkontrolliert weiterleitbarer Anhang. Es muss trotzdem richtig konfiguriert sein. Auch Betreffzeilen können bereits vertrauliche Informationen preisgeben.
Was passiert, wenn du ChatGPT oder Claude mit dem Postfach verbindest?
Ein Assistent soll Kundenmails zusammenfassen. Im selben Postfach liegen Bewerbungen, Krankmeldungen und vertrauliche Vertragsunterlagen. Die entscheidende Frage lautet deshalb: Welche Nachrichten braucht der Dienst wirklich – und auf welche kann er zugreifen?
Abrufen, Durchsuchen und Zusammenfassen personenbezogener Daten sind Verarbeitungen. Das gilt auch ohne manuelles Kopieren und auch dann, wenn die Inhalte nicht zum Modelltraining genutzt werden. Eine technische Zugriffsfreigabe ersetzt weder eure Rechtsgrundlage noch eine gegebenenfalls erforderliche zusätzliche Voraussetzung für Gesundheitsdaten.
Vier Fragen vor dem Verbinden
- Welcher Umfang ist erforderlich? Prüft Berechtigungen, Synchronisierung und Speicherung des konkreten Connectors. Nur lesen heißt nicht, dass keine Daten übertragen werden. Wo die nötige Eingrenzung fehlt, kann ein getrenntes Postfach oder ein bewusst ausgewählter Auszug die bessere Lösung sein.
- Welche Rolle hat der Anbieter? Verarbeitung nach euren Weisungen kann Auftragsverarbeitung sein und einen Vertrag nach Artikel 28 DSGVO erfordern. Eigene Zwecke des Anbieters sind gesondert zu beurteilen. Ein Auftragsverarbeiter ist rechtlich nicht automatisch ein „Dritter“ im Sinne von Artikel 4 Nummer 10. Prüft außerdem Unterauftragnehmer und mögliche Drittlandübermittlungen.
- Was bleibt gespeichert? Klärt Speicherfristen, Chatverläufe, Indizes und die Löschung nach dem Trennen. OpenAI unterscheidet ausdrücklich zwischen dem Trennen einer Google-Verbindung und bereits vorhandenen Chats oder Erinnerungen. „Verbindung entfernt“ bedeutet deshalb nicht automatisch „alle Inhalte gelöscht“. OpenAI: Google-App-Daten
- Was darf der Assistent auslösen? Eine Zusammenfassung ist etwas anderes als das eigenständige Versenden einer Antwort oder eine Entscheidung über Bewerber. Automatisierte Verarbeitung fällt nicht allein deshalb unter Artikel 22 DSGVO. Dafür kommt es insbesondere auf eine ausschließlich automatisierte Entscheidung mit rechtlicher oder ähnlich erheblicher Wirkung an.
Haltet Zweck, Empfänger und Schutzmaßnahmen im VVT fest. Prüft bei voraussichtlich hohem Risiko die DSFA-Pflicht. Die Datenschutzkonferenz empfiehlt für KI-Anwendungen eine Prüfung von Zweck, Rechtsgrundlage und Einsatzbedingungen.
„Kein Training mit unseren Daten“ ist ein Prüfpunkt, keine vollständige Datenschutzbewertung. Entscheidend ist der tatsächliche Datenfluss eures Dienstes und Tarifs.
Beispiel: Eine Krankmeldung wandert durch drei Teams
Eine Mitarbeiterin schickt ihre Krankmeldung an HR. Für die Vertretungsplanung braucht die Teamleitung eine Abwesenheitsinformation. Die Lohnabrechnung benötigt die für ihre Aufgabe erforderlichen Angaben. Ein gemeinsamer Ordner für alle drei Teams macht daraus unnötig breite Zugriffe.
So kann ein klarer Ablauf aussehen:
| Schritt | Entscheidung | Prüfnachweis |
|---|---|---|
| HR nimmt die Meldung entgegen | Geschützte Ablage und begrenzter Personenkreis | Berechtigungstest der Ablage |
| Teamleitung plant die Vertretung | Nur die erforderliche Planungsinformation weitergeben | Geprüfte Rollen- und Feldsicht |
| Abrechnung bearbeitet den Vorgang | Benötigte Angaben über den vorgesehenen Kanal übertragen | Prüfung des Übergabewegs |
| Aufbewahrung endet | Löschung anhand der festgelegten Fristen und Ausnahmen | Dokumentierter Löschlauf |
Die konkreten arbeitsrechtlichen Voraussetzungen legt ihr für euren Standort fest. Der organisatorische Nutzen bleibt: Jeder bekommt die Information, die er für seine Aufgabe braucht; die vollständigen Unterlagen bleiben beim zuständigen Personenkreis.
Wann sind DSFA und Meldung einer Datenpanne nötig?
Eine Datenschutz-Folgenabschätzung ist bei voraussichtlich hohem Risiko erforderlich. Artikel 35 nennt unter anderem die umfangreiche Verarbeitung besonderer Kategorien. Nicht jede einzelne Verarbeitung von Gesundheitsdaten führt automatisch zu einer DSFA; prüft Umfang, Kontext und die einschlägigen Listen der Aufsicht.
Bei einer Datenpanne greifen eigene Schwellen. Nach Artikel 33 ist die Aufsicht grundsätzlich unverzüglich und möglichst binnen 72 Stunden ab Bekanntwerden zu informieren, außer die Verletzung führt voraussichtlich nicht zu einem Risiko für die Rechte und Freiheiten natürlicher Personen. Artikel 34 verlangt bei voraussichtlich hohem Risiko grundsätzlich zusätzlich die Benachrichtigung der Betroffenen und enthält Ausnahmen. Dokumentieren müsst ihr die Verletzung auch dann, wenn keine Meldung erfolgt. Quelle: Artikel 33–35 DSGVO.
Aus „sensibel“ wird eine überprüfbare Schutzmaßnahme
Mit Kopexa könnt ihr Informationswerte und Assets erfassen, ihren Schutzbedarf bewerten und Risiken sowie Maßnahmen bearbeiten. Nachweise liegen an den Maßnahmen; Maßnahmen werden den passenden Controls zugeordnet. So bleibt sichtbar, welche Lücke bearbeitet wird und woran ihr die Umsetzung prüft.
Für euren Start genügt ein Prozess: Welche Daten sind betroffen, wer braucht sie und welche Freigabe ist zu weit? Daraus entsteht eine konkrete Aufgabe mit einem überprüfbaren Ergebnis. Wie Informationssicherheit und Datenschutz zusammenwirken, erklärt unser Guide zu ISO 27001 und Datenschutz.
Bringt diesen Prozess in eine Demo mit. Wir zeigen euch, wie ihr Schutzbedarf, Risiken und Maßnahmen in Kopexa zusammenführt. Anschließend könnt ihr euren Ablauf in einer zweiwöchigen begleiteten Testphase erproben. Demo vereinbaren.
Quellen
- DSGVO: Artikel 4–10, 17, 25, 28, 32–35 und Erwägungsgrund 51 — Europäische Union [Abgerufen am ]
- Guidelines 05/2020 on consent: Randnummern 93–95 — Europäischer Datenschutzausschuss [Abgerufen am ]
- Maßnahmen zum Schutz personenbezogener Daten bei der Übermittlung per E-Mail — Datenschutzkonferenz [Abgerufen am ]