Guide
Microsoft Entra: Passkeys vorbereiten, bevor SMS-MFA ausläuft
Microsoft stellt die eigene SMS- und Telefonzustellung für Entra-MFA ein. Welche Nutzergruppen betroffen sind und wie du Umstieg und Wiederherstellung vorbereitest.
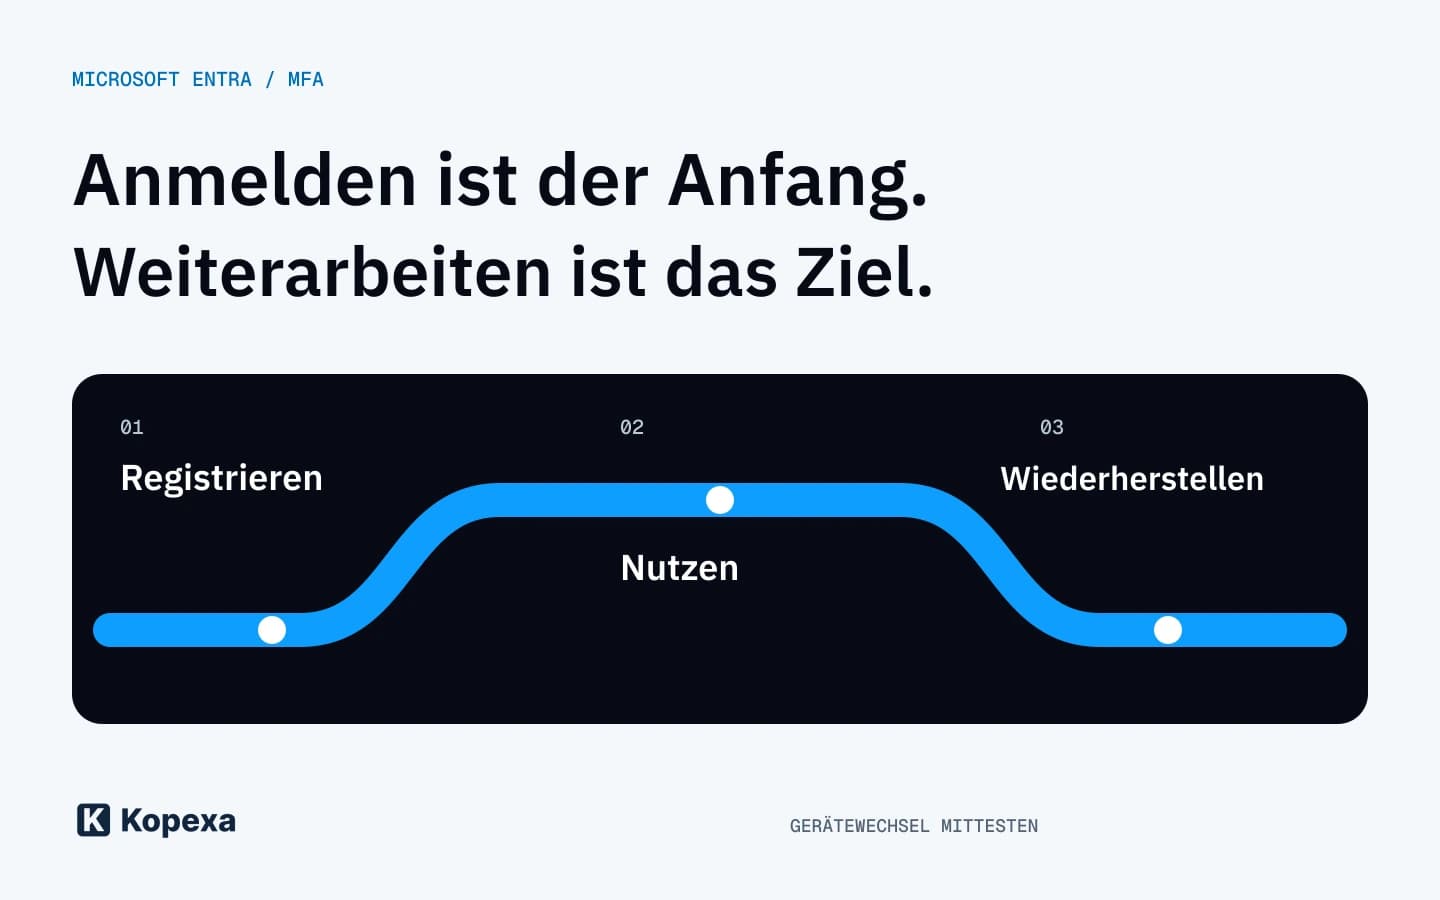
Ein neues Anmeldeverfahren ist schnell beschlossen. Ob Beschäftigte nach einem Geräteverlust noch arbeiten können, zeigt sich erst später. Genau deshalb sollte die Vorbereitung auf Microsofts SMS-MFA-Umstellung mehr sein als eine Nachricht mit der Bitte, einen Passkey einzurichten.
Microsoft hat den Wechsel bereits angekündigt. Die am 26. Oktober aktualisierten FAQ konkretisieren Fragen zur Umsetzung. Dieser Beitrag ordnet den dokumentierten Stand vom 30. Oktober 2026 ein; der Ablauf unten ist unsere Empfehlung für die betriebliche Vorbereitung.
Was bei Microsoft Entra tatsächlich ausläuft
Es geht um die von Microsoft bereitgestellte Zustellung von SMS und Sprachanrufen für Entra-Authentifizierung. Das ist weder das Ende jeder SMS-Anmeldung noch eine Abschaltung aller anderen MFA-Verfahren.
Der Herstellerzeitplan unterscheidet für die Public Cloud zwei Gruppen:
| Termin | Nutzergruppe |
|---|---|
| 1. Februar 2027 | Nutzer außer Global Administrators und externen Nutzern; interne Gastkonten gehören zu diesem Termin. |
| 1. Juli 2027 | Global Administrators und externe Nutzer. |
Andere Cloud-Umgebungen haben eigene Zeitpläne. Azure AD B2C ist nicht Teil dieser Umstellung. Diese Grenzen sind wichtig, wenn eure IT mehrere Identitätsdienste betreibt.
Microsoft beschreibt außerdem eine Fortsetzung von SMS und Telefonie über einen eingerichteten Telefondienstleister. Die FAQ nennen dafür ab dem 30. Oktober eine Auswahl im Microsoft Security Store, zunächst mit Anbietern in einer privaten Vorschau. Prüfe die Verfügbarkeit im eigenen Tenant, bevor daraus eine feste Betriebszusage wird.
Erst den Bestand verstehen, dann die Methode ändern
Eine Liste registrierter Telefonnummern reicht für die Umstellung nicht. Entscheidend ist, wer ausschließlich den auslaufenden Weg nutzt und welche funktionierende Alternative vorhanden ist.
Lass die verantwortliche Administration die betroffenen Konten nach Arbeitsweise durchgehen: Büroarbeitsplatz, gemeinsam genutztes Gerät, mobiles Arbeiten, externe Zusammenarbeit und privilegierter Zugang. Halte Sonderfälle mit einem konkreten Verantwortlichen fest. „Die IT kümmert sich“ ist dafür zu ungenau.
Ein Beispiel: Eine Beschäftigte kann den Passkey am Arbeitsgerät nutzen, muss sich nach einem Gerätetausch aber erneut anmelden. Der Pilot ist erst dann aussagekräftig, wenn auch dieser zweite Schritt funktioniert. Ein erfolgreicher Login am unveränderten Gerät beantwortet die Wiederherstellungsfrage noch nicht.
Einen Pilot mit klarer Abnahme durchführen
Der Pilot sollte die verschiedenen Arbeitsweisen abdecken. Definiere vor dem Start, welche Ergebnisse ihr erwartet und wer sie bestätigt:
| Prüfpunkt | Was als Ergebnis festgehalten wird |
|---|---|
| Registrierung | Die vorgesehene Person kann das freigegebene Verfahren auf ihrem Gerät einrichten. |
| Tägliche Nutzung | Anmeldung an den tatsächlich benötigten Anwendungen funktioniert. |
| Geräteverlust oder Austausch | Der vereinbarte Wiederherstellungsweg ist getestet und dem Support bekannt. |
| Privilegierter Zugang | Administrative und Notfallzugänge bleiben nach dem vorgesehenen Verfahren nutzbar. |
| Übergabe | Beschäftigte wissen, welche Meldestelle bei Schwierigkeiten zuständig ist. |
Diese Tabelle ist eine Arbeitshilfe, keine Microsoft-Vorgabe. Ergänze eure konkreten Anwendungen und Geräte; eine pauschale Freigabe für alle Arbeitsplätze lässt sich daraus nicht ableiten.
Andere MFA-Verfahren bewusst einordnen
Laut Microsoft bleiben beispielsweise TOTP-Verfahren unterstützt. Sie erfüllen jedoch keine Anforderung an phishingresistente Authentifizierung. Unterstützt und für euer Schutzbedürfnis geeignet sind deshalb zwei getrennte Fragen.
Die verpflichtende Passkey-Registrierung betrifft nach den FAQ insbesondere Konten, deren einzige MFA-Methode die auslaufende Microsoft-Telefonzustellung ist und für die kein entsprechender Dienstleister eingerichtet wurde. Daraus folgt keine universelle Aussage, dass jedes Entra-Konto ab Februar ausschließlich Passkeys verwenden muss.
Für das ISMS zählt die begründete Entscheidung: Welcher Zugang braucht welches Schutzniveau? Wer genehmigt eine Ausnahme? Wann wird sie erneut geprüft? Eine bloße Liste aktivierter Verfahren beantwortet diese Fragen nicht.
Aus dem Rollout einen überprüfbaren Vorgang machen
Verknüpfe die Entscheidung zur Anmeldung mit der zugehörigen Richtlinie, den Aufgaben für Administration und Support sowie der dokumentierten Abnahme. Bei Ausnahmen gehören Begründung, Verantwortlicher und nächster Prüftermin dazu.
In Kopexa kannst du diese organisatorische Arbeit mit Vorgaben, Maßnahmen und Nachweisen zusammenführen und die geänderte Richtlinie über den Workforce Hub bereitstellen. Die Entra-Konfiguration und der technische Funktionstest bleiben Aufgaben der zuständigen Administration. Wenn du den Ablauf besprechen möchtest, bring einen konkreten Zugang und einen schwierigen Wiederherstellungsfall mit.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Wird jede SMS-Anmeldung in Microsoft Entra abgeschaltet?
Nein. Microsoft stellt seine eigene SMS- und Telefonzustellung ein. Die Dokumentation beschreibt eine Fortsetzung über einen eingerichteten Telefondienstleister. Verfügbarkeit und Bedingungen müssen für den eigenen Tenant geprüft werden.
Müssen alle Beschäftigten ab Februar 2027 ausschließlich Passkeys nutzen?
Nein. Andere unterstützte MFA-Verfahren bleiben möglich. Die konkrete Aufforderung zur verpflichtenden Passkey-Registrierung hängt unter anderem davon ab, ob ausschließlich die auslaufende Microsoft-Telefonzustellung verwendet wird und ob ein geeigneter Dienstleister eingerichtet wurde.
Was gehört neben der Registrierung in einen Pilot?
Teste die benötigten Anwendungen, Gerätewechsel, Wiederherstellung und administrative beziehungsweise Notfallzugänge. Halte Ergebnisse und offene Ausnahmen fest und benenne den zuständigen Support.
Quellen
- Retirement of Microsoft-provided SMS and voice authentication — Microsoft [Abgerufen am ]
- SMS and voice retirement FAQ — Microsoft [Abgerufen am ]