Nachricht
FNAC-App: Sieben Millionen Euro für Tracking trotz Ablehnung
Die CNIL sanktioniert zwei FNAC-Gesellschaften. Eine Mehrzweck-API verarbeitete trotz Ablehnung Daten für Produktempfehlungen und das Training ihres Empfehlungsalgorithmus.
Ein Nutzer lehnt Tracking ab, öffnet ein Produkt – und seine Interaktion wird trotzdem für Empfehlungen verarbeitet. Diesen Ablauf stellte die französische Datenschutzaufsicht CNIL bei ihrer Kontrolle der FNAC-App im März 2024 fest. Am 29. Oktober 2026 veröffentlichte sie die Sanktion: insgesamt sieben Millionen Euro, davon sechs Millionen gegen FNAC DARTY PARTICIPATIONS ET SERVICES und eine Million gegen FNAC DIRECT. Der Beschluss datiert vom 22. Oktober. Grundlage ist Artikel 82 des französischen Datenschutzgesetzes, der Zugriffe auf Endgeräte regelt. (CNIL-Mitteilung)
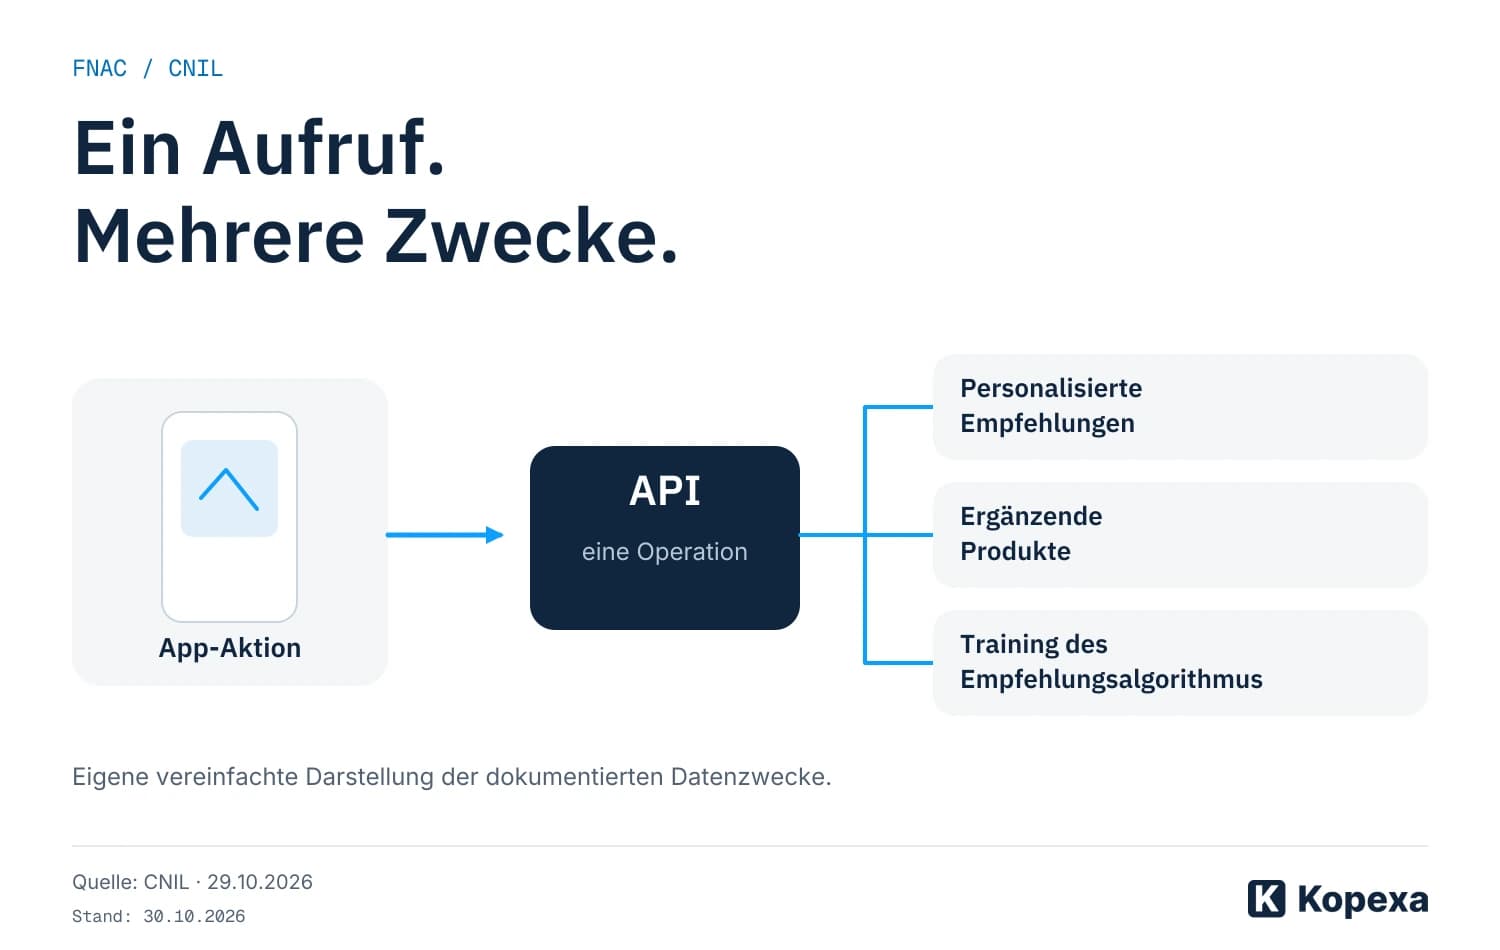
Der Fall ist für Produkt-, Entwicklungs- und Datenschutzteams besonders interessant, weil die Entscheidung einen technischen Zusammenhang aufschlüsselt: Eine einzige Lese- und Schreiboperation über eine API bediente mehrere Zwecke. Eine möglicherweise erforderliche Funktion ließ sich deshalb nicht getrennt von einwilligungspflichtigen Zwecken beurteilen.
Ein API-Datenfluss, mehrere Verwendungen
Nach dem Klick auf „Continuer sans accepter“, also „Ohne Zustimmung fortfahren“, liefen weiterhin Anfragen an eine Drittdomain. Sie enthielten eine von FNAC vergebene Nutzerkennung sowie Angaben zur Nutzung, etwa betrachtete Produkte.
Die verknüpften Verwendungen reichten von personalisierten und ergänzenden Produktempfehlungen über ähnliche Produkte bis zum Training des Empfehlungsalgorithmus. Gemeint ist ein Algorithmus für Produktempfehlungen, kein in der Entscheidung festgestelltes Training generativer KI. Die CNIL beschreibt diese Zwecke und ihren gemeinsamen technischen Auslöser in den Randnummern 26 und 33–39 der Entscheidung.
Für eine technische Bestandsaufnahme ist diese Unterscheidung wichtig. Der Name eines Dienstes beschreibt noch nicht vollständig, was mit den übermittelten Interaktionen geschieht. Ein Dienst kann eine unmittelbar sichtbare Antwort liefern und dieselben Daten zusätzlich für die Optimierung späterer Empfehlungen verwenden. Für die Prüfung müssen beide Verwendungen erkennbar sein.
Die bemerkenswerte Differenzierung bei ähnlichen Produkten
Die CNIL schließt in Randnummer 37 nicht aus, dass die Anzeige ähnlicher Produkte je nach Umsetzung theoretisch erforderlich sein könnte, um die vom Nutzer gewünschte Leistung bereitzustellen. Im konkreten Fall konnte diese Funktion aber nicht isoliert werden: Dieselbe Operation unterstützte zugleich weitere Zwecke, für die keine Ausnahme vom Einwilligungserfordernis griff.
Bei einer solchen Mehrzweckoperation reicht nach der Entscheidung ein möglicherweise ausgenommener Zweck nicht aus, um die gesamte Operation ohne Einwilligung auszuführen. Die Voraussetzung für eine Ausnahme müsste für sämtliche Zwecke dieser Operation erfüllt sein. (Entscheidung, Randnummern 37–39)
Daraus folgt keine pauschale Aussage, dass jede Produktempfehlung oder jede API Einwilligung braucht. Relevant sind die konkrete Endgeräteoperation, ihre Zwecke und die Voraussetzungen der jeweiligen Ausnahme. Der hier entschiedene Verstoß betrifft französisches Recht; die rechtliche Bewertung anderer Angebote braucht ihren eigenen Kontext.
Was App-Teams am tatsächlichen Ablauf prüfen können
Unsere technische Ableitung: Die Abnahme sollte bei der Entscheidung des Nutzers beginnen und bis zur Verwendung der Daten reichen. So lässt sich feststellen, welche Funktion tatsächlich unabhängig arbeitet und welche Zwecke technisch gekoppelt bleiben.
Ein nachvollziehbarer Testfall könnte lauten: Eine definierte App-Version wird mit bekanntem Einwilligungszustand gestartet. Der Tester lehnt die optionalen Zwecke ab, öffnet anschließend eine Produktansicht und prüft die zugehörigen Endgerätezugriffe und Netzwerkvorgänge. Dafür genügen geeignete Testdaten; echte Kundendaten gehören nicht unüberlegt in Mitschnitte oder Tickets.
| Prüfschritt | Was für die Abnahme festgehalten werden sollte |
|---|---|
| Ausgangszustand herstellen | App- und Betriebssystemversion, vorhandener Einwilligungszustand und gegebenenfalls Anmeldung |
| Ablehnung wählen | Welche Zwecke abgelehnt wurden und wann die Auswahl wirksam wurde |
| Konkrete Funktion benutzen | Beispielsweise Produktsuche und Produktansicht, mit reproduzierbarer Reihenfolge |
| Datenfluss zuordnen | Ziel, übermittelte Felder, zugehörige Endgeräteoperation und tatsächliche Verwendungszwecke |
| Ergebnis bewerten | Erwartetes Verhalten, beobachtete Abweichung und zuständige Person für die Korrektur |
Ein Netzwerkprotokoll allein erklärt dabei nicht jede spätere Verwendung. Ob Daten auch einen Empfehlungsalgorithmus verbessern, muss das Team gegebenenfalls anhand der Dienstkonfiguration, der technischen Dokumentation und der Abstimmung mit dem Anbieter klären. Umgekehrt belegt ein abgelehnter Schalter in der Oberfläche noch nicht, dass der betreffende Vorgang technisch unterbleibt.
Auch die Anmeldung verdient einen eigenen Testfall. Ein anonymer Start und ein angemeldeter Aufruf können unterschiedliche Kennungen und Abläufe auslösen. Welche Varianten benötigt werden, richtet sich nach der tatsächlichen App, nicht nach einer universellen Liste möglichst vieler Tests.
Die Korrektur kann eine Änderung der Architektur verlangen
Sind erforderliche und optionale Zwecke technisch gekoppelt, braucht das Team eine bewusste Entscheidung über den Datenfluss. Denkbar ist, die Operation bis zur nötigen Einwilligung zu unterbinden. Eine andere Möglichkeit kann sein, Funktionen und Datennutzungen tatsächlich zu trennen und die verbleibenden Vorgänge neu zu bewerten.
Ein zusätzliches Feld mit dem Wert „abgelehnt“ löst die Kopplung nicht automatisch. Entscheidend ist, welche Zugriffe und Verwendungen die nachgelagerten Komponenten damit noch ausführen. Auch ein umbenannter Endpunkt macht aus mehreren Zwecken keinen einzelnen.
Diese Änderung sollte Produktverantwortung, Entwicklung und Datenschutz gemeinsam durchlaufen. Die Produktseite beschreibt, welche Leistung ohne optionale Verarbeitung erhalten bleiben soll. Die Entwicklung legt den dafür nötigen Datenweg offen. Datenschutzverantwortliche bewerten die konkret geplante Umsetzung. Danach wird derselbe Testfall mit der korrigierten Version erneut ausgeführt.
Für den Release ist eine kleine, belastbare Abnahme hilfreicher als ein pauschaler Vermerk zum gesamten Dienst: betroffene Funktion, Version, bewertete Zwecke, umgesetzte Änderung und Prüfergebnis. Ändert ein Update später die Datenverwendung, lässt sich gezielt erkennen, welcher Teil erneut geprüft werden muss.
Was über den heutigen Zustand bekannt ist
Die Veröffentlichung beschreibt einen Befund aus 2024, keinen von uns getesteten aktuellen App-Zustand. Laut Entscheidung erklärten die Gesellschaften, das frühere Werkzeug Ende 2024 außer Betrieb genommen und Anfang 2025 ersetzt zu haben. (Entscheidung, Randnummer 29) Die CNIL verlangt einen Nachweis, dass das neue Werkzeug die erforderliche Einwilligung einholt. (CNIL-Mitteilung)
Dafür setzt sie einen Monat ab Zustellung der Entscheidung; bei verspäteter Erfüllung drohen 10.000 Euro pro Tag. Aus dem Veröffentlichungsdatum lässt sich dieser Fristbeginn nicht ableiten. Ob Rechtsmittel eingelegt wurden oder die Entscheidung rechtskräftig ist, geht aus den ausgewerteten Quellen nicht hervor. (CNIL-Mitteilung)
Vom technischen Befund zur verantworteten Umsetzung
Die nötigen Änderungen müssen zwischen den beteiligten Teams bearbeitbar bleiben: Wer klärt die Zwecke, wer ändert den Datenfluss und wer nimmt das Ergebnis ab? Kopexa kann geprüfte Anforderungen mit Verantwortlichen, Maßnahmen und Nachweisen verbinden und offene Arbeit nachverfolgbar machen. Die App-Analyse und die rechtliche Bewertung bleiben Aufgaben der jeweiligen Fachleute.
Wie sich Datenschutzarbeit mit einem Informationssicherheitsmanagement verbinden lässt, erläutert unser Beitrag zu ISO 27001 und Datenschutz. Im FNAC-Fall bleibt die konkrete Aufgabe enger: eine Nutzerentscheidung bis in die tatsächlich ausgeführte Datenverarbeitung umzusetzen.
Quellen
- CNIL: Cookies et application mobile – sanctions à l’encontre de deux sociétés FNAC () [Abgerufen am ]
- CNIL: Délibération SAN-2026-015 du 22 octobre 2026 () [Abgerufen am ]