Meinung
Was der LiteLLM-Vorfall über sichere Releases zeigt
Warum eine gültige Signatur als Release-Freigabe nicht reicht: Herkunft prüfen, administrative Ausnahmen begrenzen und den Wiederanlauf testen. Eine CTO-Einordnung.
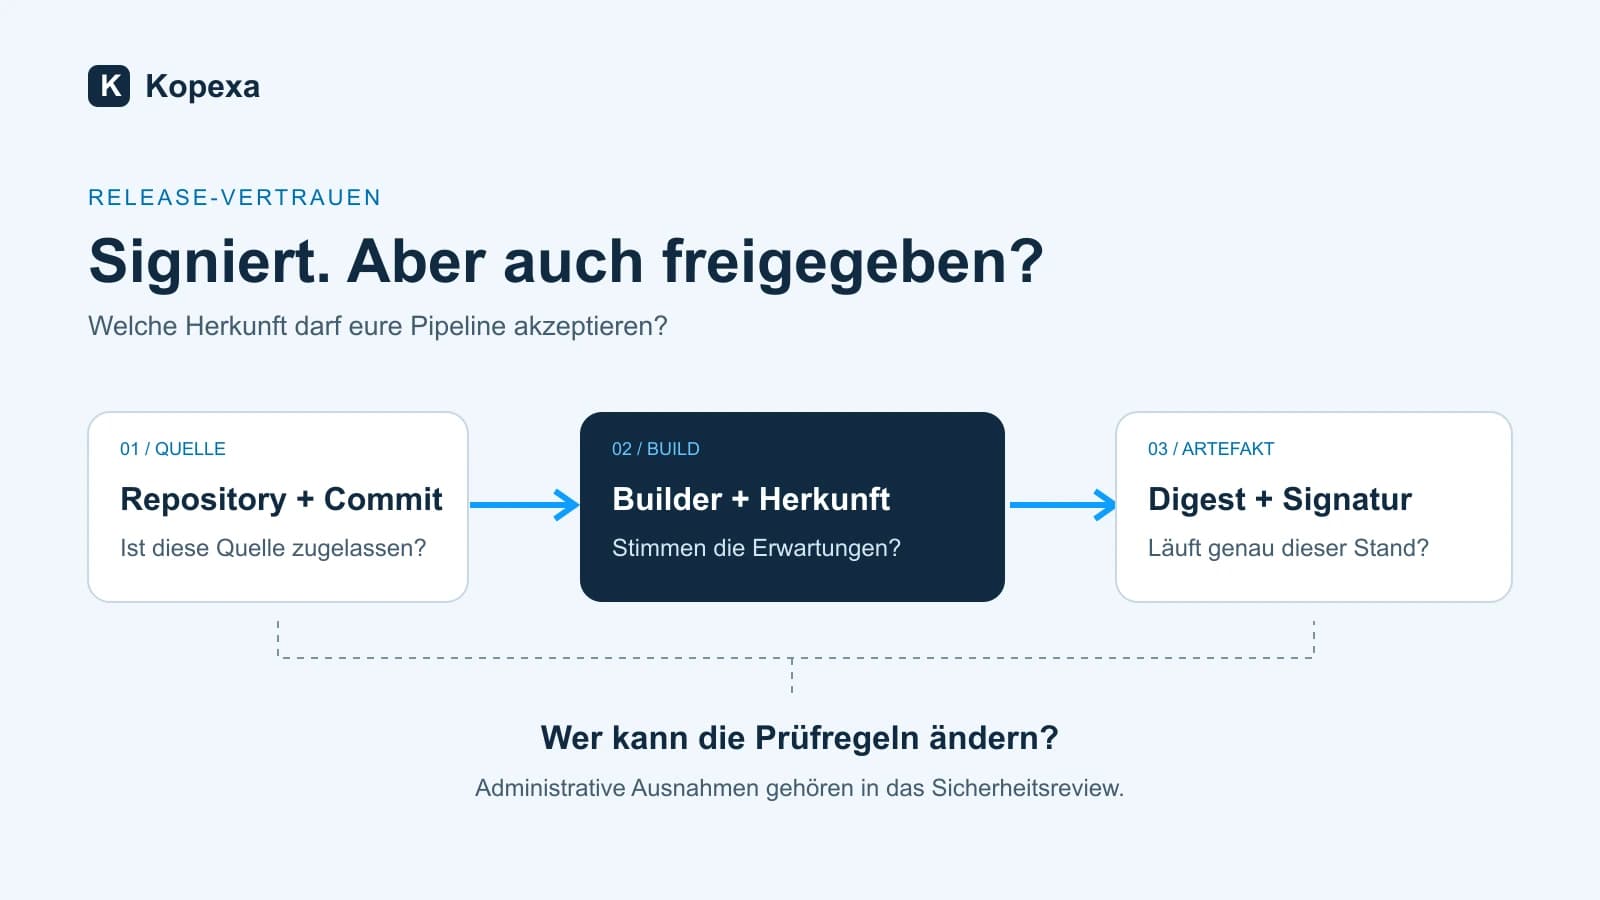

Ein signiertes Release kann Schadsoftware enthalten. Beim LiteLLM-Vorfall dieser Woche ist genau das laut Hersteller passiert. Mich beschäftigt daran die Frage, welche Entscheidung wir eigentlich treffen, wenn eine Pipeline „Signatur gültig“ meldet.
Als technischer Verantwortlicher will ich wissen: Ist das wirklich das Artefakt, das wir freigeben wollten? Eine erfolgreiche kryptografische Prüfung beantwortet nur einen Teil dieser Frage.
Was bei LiteLLM passiert ist
LiteLLM meldete am 21. Oktober eine kompromittierte Version 1.107.0. Der am 23. Oktober veröffentlichte abschließende Angriffsbericht korrigiert frühere Annahmen: Ausgangspunkt war ein öffentlich gewordener, nicht widerrufener Schlüssel einer Agentenplattform. Darüber erlangte der Angreifer ein GitHub-Token mit Organisationsinhaberrechten und anschließend weitere Tokens. Er umging Repository-Schutzregeln, lenkte den Release-Workflow auf ein fremdes Repository um und nutzte getrennte kompromittierte Identitäten zum Auslösen und Freigeben des Releases. Die manipulierten Artefakte wurden signiert und veröffentlicht; die schädlichen Dateien lagen nicht im offiziellen Quellcode-Tag. Abschließender LiteLLM-Angriffsbericht
Für mich liegt darin der entscheidende Unterschied zu einer gewöhnlichen Schwachstelle: Hier muss ich auch die Verbindung zwischen geprüftem Quellcode, gebautem Paket und laufender Anwendung untersuchen.
Über die Schwierigkeiten beim Aktualisieren alter Laufzeiten haben wir bereits im PHP2Shell-Beitrag geschrieben. Dieser Fall stellt eine andere Frage: Was, wenn ausgerechnet das neue Paket mein Problem ist?
Welche Aussage ich von einem Build erwarte
Ich würde eine Release-Freigabe an konkrete Erwartungen binden: Welches Repository ist erlaubt? Welcher Commit wurde geprüft? Welcher Builder darf daraus ein Artefakt erzeugen? Stimmt dessen Digest mit dem überein, was ausgeliefert wird?
Eine Herkunftsbescheinigung, häufig als Provenance bezeichnet, kann diese Verbindung prüfbar machen. Dafür muss die empfangende Seite ihre Angaben gegen feste Erwartungen prüfen. SLSA beschreibt dafür unter anderem die Builder-Identität, das kanonische Quellrepository und die Build-Parameter. Eine Bescheinigung lediglich abzulegen genügt nicht. SLSA zur Artefaktprüfung
Das ist auch eine Entscheidung über Berechtigungen. Wenn dieselbe Identität den Build ändern, die Prüfregeln lockern und anschließend veröffentlichen kann, hängen mehrere scheinbar unabhängige Kontrollen an einem Zugang.
Ich würde deshalb zuerst die administrativen Ausnahmen prüfen. Wer darf Branch-Schutz umgehen? Wer kann einen zusätzlichen Publisher zulassen? Wer verändert die Regeln, nach denen ein Deployment akzeptiert wird? Und wo wird diese Änderung sichtbar, wenn die normale Pipeline selbst betroffen ist?
Der Preis strengerer Freigaben
Zusätzliche Freigaben kosten Zeit. Ein kleineres Team kann nicht für jeden Handgriff drei Personen bereitstellen. Und eine blockierte Veröffentlichung kann gerade während eines Sicherheitsvorfalls zum Problem werden.
Meine Priorität wäre deshalb, Änderungen am Vertrauensmodell besonders abzusichern: neue Quellrepositories, geänderte Release-Workflows, zusätzliche Veröffentlichungsrechte und Ausnahmen von Prüfregeln. Eine gewöhnliche Inhaltsänderung braucht eine andere Behandlung als die Berechtigung, künftig beliebigen Code zu veröffentlichen.
Auch ein Notfallweg gehört dazu. Ich würde dafür eine zeitlich begrenzte Freigabe, einen benannten Verantwortlichen und eine nachträgliche Prüfung verlangen. Ein dauerhaft berechtigtes Notfallkonto verschiebt das Problem nur.
Diese Maßnahmen machen einen Build nicht automatisch sicher. Sie begrenzen, welche Änderungen unbemerkt durch dieselbe kompromittierte Identität möglich sind. Genau diese Grenze möchte ich nachvollziehen können.
Ein praktischer Test für das nächste technische Review
Nehmt einen kürzlich produktiv gesetzten Container. Verfolgt seinen Digest zurück zum Build und zum freigegebenen Commit. Prüft anschließend in einer isolierten Testumgebung, ob ein absichtlich unerwartetes Quellrepository von der Herkunftsprüfung abgelehnt wird. Dabei genügt ein harmloses Testartefakt; produktive Schutzregeln müssen dafür nicht abgeschaltet werden.
Haltet drei Ergebnisse fest:
- Welche Prüfung hat die unerwartete Quelle tatsächlich abgewiesen?
- Welche Identität könnte diese Prüfung verändern oder umgehen?
- Wer würde diese Änderung außerhalb des betroffenen Release-Laufs bemerken?
Wenn nur eine Policy die richtige Antwort kennt, fehlt noch der technische Nachweis. Wenn ein Admin alles umgehen kann, ist das eine konkrete Architekturentscheidung, deren Risiko jemand verantworten muss.
Genau hier sehe ich den Nutzen von GRC. In Kopexa hängen Nachweise an Maßnahmen; Maßnahmen werden den Controls zugeordnet. Für diesen Fall wäre der relevante Nachweis das Ergebnis einer tatsächlichen Prüfung samt Geltungsbereich und Datum. Eine dokumentierte Absicht allein sagt wenig darüber, ob ein unerwartetes Artefakt heute gestoppt würde.
Auch die Wiederherstellung gehört zur Entscheidung
Railway zeigt einen weiteren Teil des Problems. Im vorläufigen Bericht vom 22. Oktober beschreibt der Anbieter unterbrochene Builds bei weiterlaufenden Kundenanwendungen. Die Hinweise vom 23. Oktober erklären, dass während der Unterbrechung gepushte Commits nicht zur späteren Auslieferung vorgemerkt wurden; teilweise müssen Verbindungen und Zugangsdaten erneuert werden. Railway-Bericht, Wiederaufnahme von Deployments
Daraus folgt für meinen Wiederanlauftest: Ich will sowohl eine erreichbare Anwendung sehen als auch einen funktionierenden, vertrauenswürdigen Weg für die nächste Änderung. Dazu gehört ein überprüfter Deployment-Stand.
Meine Prüffrage nach dieser Woche lautet deshalb: Können wir für das laufende Artefakt belegen, woher es kommt – und wer diese Herkunftskontrolle außer Kraft setzen könnte?
Aktualisiert am 24. Oktober 2026 anhand des abschließenden Herstellerberichts vom 23. Oktober. Die Bewertung zum Schutz des Release-Vertrauensmodells bleibt unsere Einordnung.
Quellen
- LiteLLM Incident Report — LiteLLM [Abgerufen am ]
- Build: Verifying artifacts — SLSA [Abgerufen am ]
- Preliminary Report: Oct 21st Security Incident — Railway [Abgerufen am ]
- Recover Failing Deploys — Railway [Abgerufen am ]
- The attack chain behind the v1.107.0 LiteLLM release — LiteLLM () [Abgerufen am ]