Nachricht
Searchjacked: Wenn Browser-Erweiterungen Suchanfragen umleiten
Socket beschreibt Suchumleitungen durch Browser-Erweiterungen. Warum ein offizieller Store nicht reicht und wie Unternehmen Erweiterungen und Datenwege prüfen.
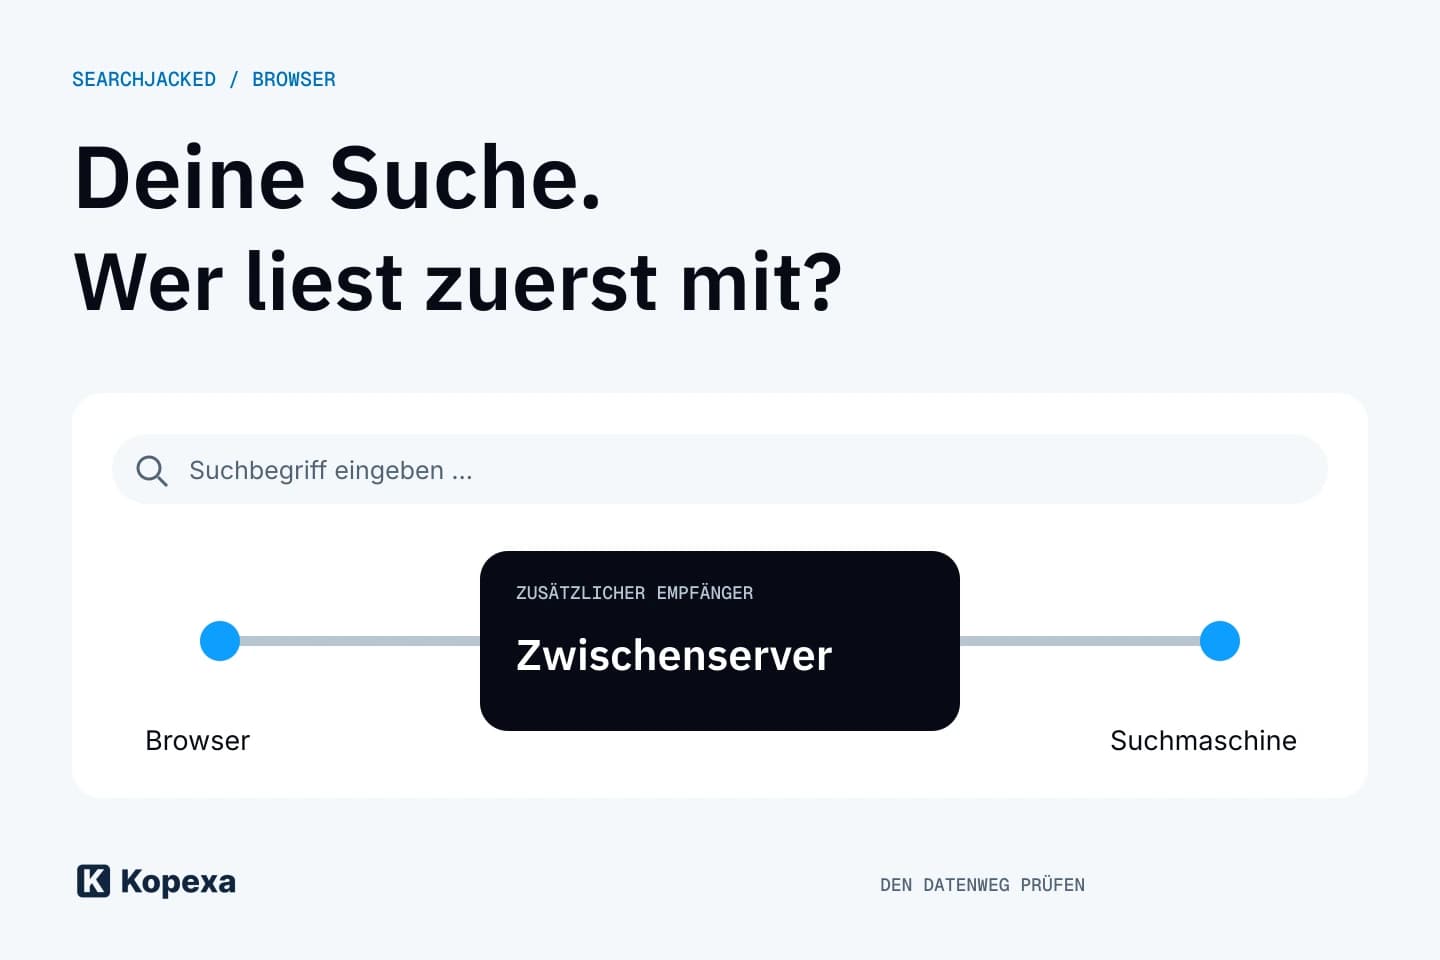
Ein PDF-Helfer wird installiert. Danach laufen Suchanfragen über einen zusätzlichen Anbieter. Der neue Searchjacked-Bericht zeigt, warum die Freigabe einer Browser-Erweiterung auch eine Entscheidung über Datenwege sein kann.
Socket berichtet am 29. Oktober 2026 über 319 Erweiterungen mit zusammen rund 13,4 Millionen ausgewiesenen Nutzern beziehungsweise Installationen über einen Untersuchungszeitraum seit 2016. Das ist keine Zahl neu betroffener Menschen im Oktober und kein Nachweis ebenso vieler kompromittierter Geräte.
Quellen geprüft am 30. Oktober 2026. Wir haben den Forschungsbericht und die Google-Dokumentation ausgewertet, aber keine eigene Untersuchung der Erweiterungen durchgeführt.
Was die Erweiterungen verändern
Dem Bericht zufolge ersetzen Erweiterungen den Standardsuchanbieter und führen Suchanfragen zunächst über einen vom Betreiber kontrollierten Zwischenserver zu Bing oder Yahoo. Die Angebote werben unter anderem mit PDF-Funktionen, Handbüchern oder KI-Suche. Die Weiterleitung dient laut Socket der Vergütung für vermittelten Suchverkehr.
Viele der untersuchten Angebote waren im offiziellen Chrome Web Store nicht über die normale Suche auffindbar und wurden über Werbung verbreitet. Eine solche nicht gelistete Veröffentlichung ist für sich allein kein Beleg für einen Missbrauch. Auch der offizielle Store ersetzt aber keine Prüfung des tatsächlichen Verhaltens.
An einem Beispiel zeigt Socket, dass bereits eine Manifestdatei und Icons für die Suchumstellung genügen. Ein Zwischenserver kann außerdem wechselnde Ziele ausliefern. Weitergehende schädliche Weiterleitungen sind damit ein Risiko; daraus folgt nicht, dass jeder erfasste Nutzer Malware erhalten hat.
Wenig Code kann trotzdem einen relevanten Datenweg öffnen
Google dokumentiert die Änderung des Suchanbieters über chrome_settings_overrides. Dafür wird die Zieladresse der Suche in den Einstellungen der Erweiterung hinterlegt. Eine Bewertung, die ausschließlich nach umfangreichem Programmcode oder auffälligen Zusatzberechtigungen sucht, greift deshalb zu kurz.
Für ein Unternehmen ist die nächste Frage praktisch: Was geben Beschäftigte in die Adressleiste ein? Neben öffentlichen Suchbegriffen können das interne Projektnamen, Fehlermeldungen oder Namen von Geschäftspartnern sein. Das sind mögliche Beispiele, keine von Socket bestätigten Inhalte einzelner Suchanfragen.
Das Suchergebnis kann am Ende vertraut aussehen, obwohl vorher ein weiterer Dienst die Anfrage erhalten hat. Die sichtbare Suchmaschine und der vollständige Datenweg sind zwei verschiedene Dinge.
Was Unternehmen jetzt prüfen können
Beginne mit den tatsächlich installierten Erweiterungen und vergleiche sie mit den freigegebenen Werkzeugen. Der Name allein ist zu ungenau; halte die Erweiterungs-ID, Herausgeber, Zweck und den vorgesehenen Suchanbieter fest.
| Frage | Sinnvolle Prüfung |
|---|---|
| Ist die Erweiterung freigegeben? | Installierten Bestand mit der dokumentierten Freigabe vergleichen. |
| Verändert sie die Suche? | Aktuelle Suchanbietereinstellung und tatsächliche Weiterleitung kontrollieren. |
| Braucht ein Team die Funktion? | Fachlichen Zweck und eine zulässige Alternative klären. |
| Was passiert nach der Bereinigung? | Entfernung oder Sperre sowie anschließend wirksame Einstellung bestätigen. |
Google beschreibt für verwaltete Browser Zulassungs- und Sperrregeln, einschließlich eines Antragswegs für benötigte Erweiterungen. Prüfe zunächst die eigene Verwaltungsabdeckung und die betroffenen Arbeitsabläufe. Eine ungeprüfte globale Sperre kann auch benötigte Werkzeuge treffen.
Auffällige Umleitung ist ein Prüfhinweis, noch keine vollständige Vorfallbewertung
Bei einem Fund sollten zuständige IT und gegebenenfalls Datenschutz gemeinsam klären, welche Erweiterung in welchem Zeitraum aktiv war und welche Erkenntnisse zum Datenweg vorliegen. Sichere vorhandene Befunde, bevor eine Bereinigung die Nachvollziehbarkeit erschwert.
Ein geänderter Suchanbieter beweist weder einen Passwortdiebstahl noch eine vollständige Kontoübernahme. Umgekehrt macht eine unauffällige Ergebnisanzeige den zusätzlichen Empfänger nicht bedeutungslos. Ob ein meldepflichtiger Vorfall vorliegt, braucht eine Bewertung anhand der tatsächlichen Daten und Umstände.
Freigabe und Kontrolle zusammenbringen
Der organisatorische Fehler entsteht häufig zwischen Freigabe und Betrieb: Eine Browser-Regel existiert, aber niemand gleicht sie mit dem installierten Bestand ab oder verfolgt Ausnahmen nach.
In Kopexa kannst du die Vorgabe zur Werkzeugnutzung mit Maßnahmen, Verantwortlichen und Prüfnachweisen verbinden. Über den Workforce Hub lässt sich die zugehörige Richtlinie an Beschäftigte vermitteln. Die technische Inventarisierung und Browser-Konfiguration erfolgen weiterhin in den dafür vorgesehenen Verwaltungssystemen.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Sind 13,4 Millionen Geräte im Oktober neu kompromittiert worden?
Das belegt der Bericht nicht. Die Angabe bezieht sich auf ausgewiesene Nutzer beziehungsweise Installationen der untersuchten Erweiterungen über einen Zeitraum seit 2016. Sie ist weder eine Zahl neuer Oktober-Opfer noch ein Nachweis eindeutiger kompromittierter Geräte.
Reicht der Chrome Web Store als Freigabekriterium?
Nein. Prüfe auch Herausgeber, Erweiterungs-ID, fachlichen Zweck und das tatsächliche Verhalten, insbesondere Änderungen am Suchanbieter. Eine offizielle Store-Veröffentlichung beantwortet die Frage nach zusätzlichen Datenempfängern nicht.
Müssen bei einer Suchumleitung sofort alle Passwörter geändert werden?
Eine Suchumleitung allein beweist keinen Passwortdiebstahl. Sichere die Befunde und lasse den konkreten Datenweg sowie weitere Hinweise bewerten. Schutzmaßnahmen richten sich nach dem tatsächlichen Befund.
Quellen
- Searchjacked: Hidden Browser Extensions Hijack Searches for 13 Million Users — John Tuckner, Socket () [Abgerufen am ]
- Overriding Chrome settings — Google [Abgerufen am ]
- Allow or block apps and extensions — Google [Abgerufen am ]