Nachricht
SECRA-Datenleck: Auch Zugangscodes für Ferienunterkünfte können betroffen sein
Nach dem Datenabfluss bei SECRA können auch Unterkunftscodes betroffen sein. Was bestätigt ist und wie Betreiber Reset, Objektzuordnung und Gästeinformation prüfen.
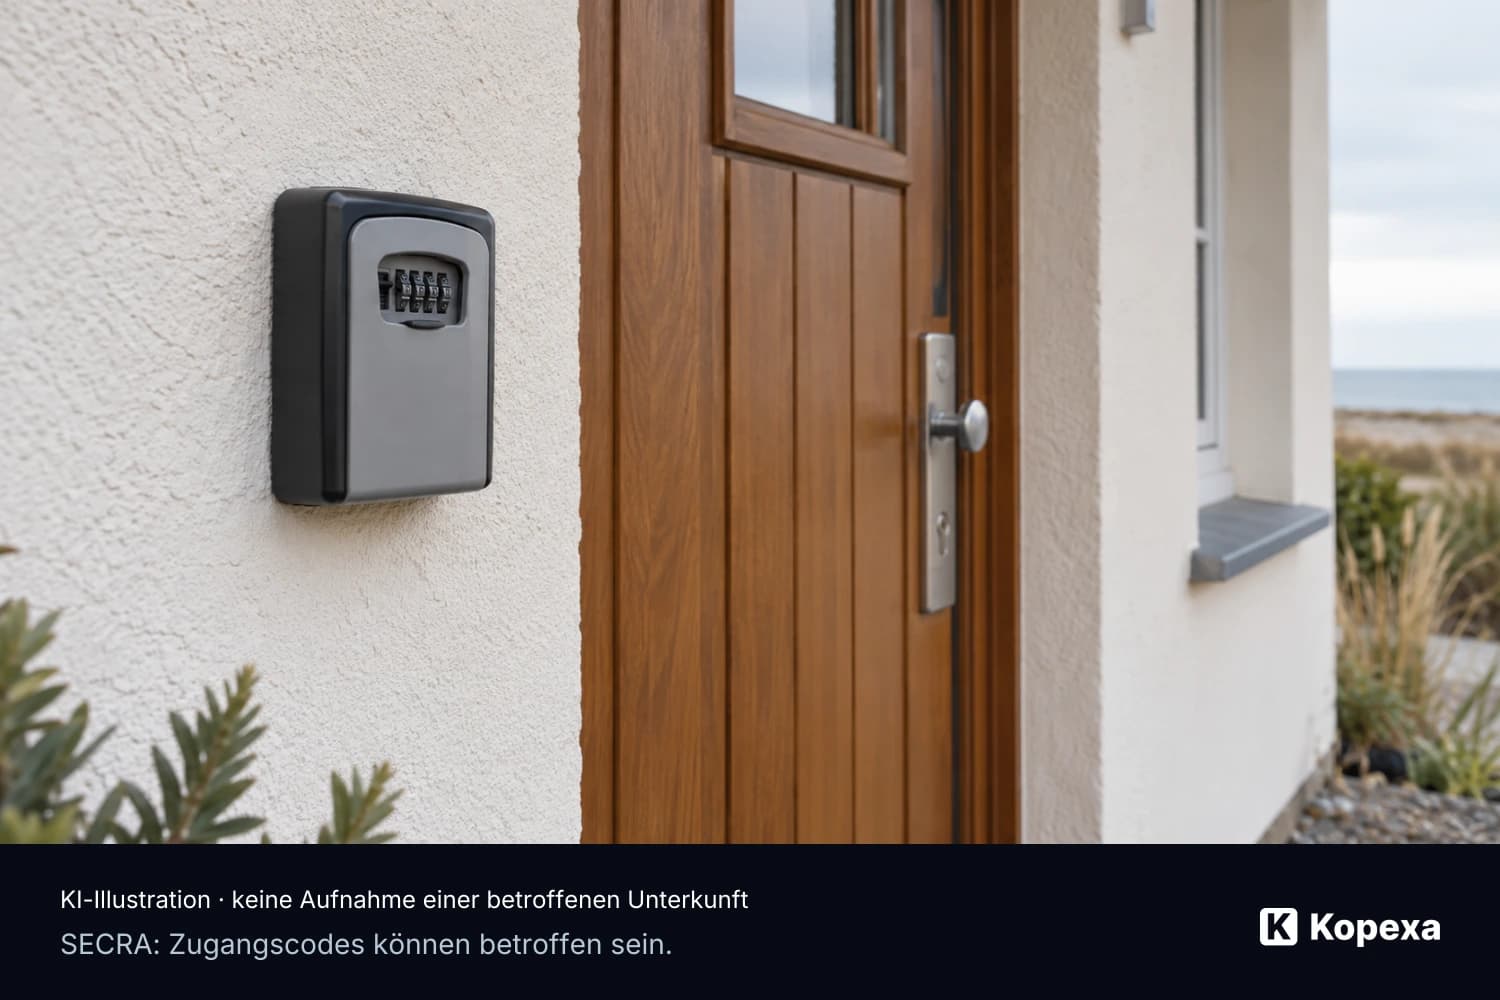
Beim Datenabfluss bei SECRA Bookings geht es auch um einen möglichen Zugang zur Ferienunterkunft: Die Unternehmens-FAQ mit Stand 30. Oktober nennt potenziell betroffene Schlüsselsafe- und Tresorkombinationen. Partner sollen elektronische Schloss-PINs und Schlüsselsafe-Kombinationen betroffener Unterkünfte zurücksetzen.
Damit kann ein digitaler Vorfall Arbeit am konkreten Gebäude auslösen. Für Betreiber wird entscheidend, welches Objekt einen neuen Code braucht, wer ihn ändert und wie bereits anreisende Gäste anschließend hineinkommen. Ein tatsächlich erfolgter unbefugter Zutritt ist in den Originalangaben nicht bestätigt.
Was bisher bekannt ist
SECRA ordnet die Feststellung des Angriffs auf den 23. Oktober 2026 ein. Die Muttergesellschaft HomeToGo veröffentlichte am 24. Oktober eine Ad-hoc-Mitteilung. Sie beschrieb den Vorfall beim Anbieter von Channel-Management-Software und erklärte, damals keine Hinweise auf Datenabflüsse aus anderen Gruppengesellschaften zu haben.
Die aktuelle FAQ bestätigt einen Datenexport. Welche Personen im Einzelnen betroffen sind, ist laut SECRA noch Gegenstand der Forensik. Das Unternehmen meldet bislang keine Hinweise auf Datenmissbrauch. Diese Zwischenstände belegen weder eine Betroffenheit jeder Unterkunft noch die Unbedenklichkeit jedes einzelnen Zugangscodes.
Der Nachrichtenanlass dieses Artikels ist der aktuelle FAQ-Stand vom 30. Oktober, nicht ein neu festgestellter Angriff an diesem Tag.
Wenn aus einem gespeicherten Wert eine Zutrittsmöglichkeit wird
Eine E-Mail-Adresse, eine Buchungsbestätigung und ein Türcode erfordern unterschiedliche Reaktionen. Ein Zugangswert bleibt möglicherweise unmittelbar nutzbar, solange seine Gültigkeit bestehen bleibt. Seine Entfernung aus einem Buchungssystem würde einen zuvor kopierten Wert nicht automatisch unwirksam machen.
Für die Bearbeitung kommt es deshalb auf zwei Beziehungen an: Welcher Code gehört zu welchem Objekt? Und welche Personen müssen nach seiner Änderung informiert werden? Fehlt die erste Zuordnung, bleibt der Austausch unvollständig. Fehlt die zweite, stehen berechtigte Gäste womöglich vor einem verschlossenen Eingang.
Die bloße Feststellung „Daten betroffen“ ist für diese Arbeit zu grob. Auch ein geschlossenes IT-Ticket beantwortet noch nicht, ob ein Schlüsselsafe vor Ort tatsächlich umgestellt wurde.
Was ein Betreiber jetzt nachvollziehen können sollte
Die folgende Zuordnung ist unsere redaktionelle Arbeitshilfe für die Bearbeitung eines solchen Vorfalls. Sie beschreibt keine öffentlich bestätigten Abläufe bei SECRA oder einzelnen Gastgebern.
| Prüffrage | Brauchbarer Arbeitsstand |
|---|---|
| Welches Objekt und welcher Zugang sind gemeint? | Eindeutige Objektkennung sowie Art des Zugangs, etwa Eingangsschloss oder Schlüsselsafe |
| Welcher Zugangswert wird ersetzt? | Referenz auf die betroffene Codeversion; der Klartextcode gehört nicht in eine breit sichtbare Aufgabenliste |
| Wer kann die Änderung durchführen? | Benannte zuständige Person mit erreichbarer Vertretung und, falls nötig, Zugang vor Ort |
| Woran erkennen wir den Abschluss? | Bestätigung der Änderung und geeignete Funktionsprüfung nach dem Verfahren des jeweiligen Systems |
| Wer benötigt den neuen Zugang? | Zuordnung zu bevorstehenden und laufenden Aufenthalten sowie berechtigten Servicepersonen |
| Welche Ausnahme ist noch offen? | Dokumentierter Klärungsbedarf, zuständige Person und nächster konkreter Bearbeitungsschritt |
Nicht jede Unterkunft verwendet dasselbe Schließsystem. Eine Verwaltung sollte daher unterscheiden, welche Änderung aus der Ferne möglich ist und wo jemand das Gerät vor Ort bedienen muss. Unklare Zuständigkeit ist hier keine Formalität: Sie kann verhindern, dass eine nötige Änderung überhaupt ausgeführt wird.
Ein geänderter Code muss auch im Alltag funktionieren
Ein realistischer Ablauf endet mit einer Prüfung des Ergebnisses. Bei einem elektronischen Schloss kann das beispielsweise bedeuten, den vorgesehenen neuen Zugang nach Herstellerverfahren zu prüfen und die Gültigkeit des ersetzten Zugangs zu kontrollieren. Bei einem mechanischen Schlüsselsafe ist eine geeignete Kontrolle am Gerät erforderlich. Welche Prüfung möglich und sicher ist, hängt vom jeweiligen System ab.
Dabei müssen laufende Aufenthalte berücksichtigt werden. Eine Änderung ohne abgestimmte Übergabe kann berechtigte Personen aussperren. Für solche Fälle braucht es einen erreichbaren Ansprechpartner und ein geeignetes Ersatzverfahren; eine allgemeine Nachricht „PIN aktualisiert“ reicht organisatorisch nicht aus.
Auch Ausnahmen gehören in den Vorgang: Wer erreicht den Eigentümer nicht? Bei welchem Objekt fehlt eine Rückmeldung? Wo ist eine Bestätigung eingegangen, die Zuordnung aber unklar? Diese Fragen lassen sich gezielt abarbeiten, statt den gesamten Vorfall vorschnell als erledigt zu markieren.
Was Gäste klären sollten
Wer anreist, sollte den Zugang mit dem offiziellen Ansprechpartner aus den eigenen Buchungsunterlagen abstimmen. Gerade eine kurzfristige Änderung sollte nicht ungeprüft über einen Link in einer unerwarteten Nachricht abgewickelt werden.
Für die Kommunikation ist eine klare Unterscheidung hilfreich: Ändert sich der Zugang zur Unterkunft oder werden zusätzliche Zahlungen verlangt? Beides gehört nicht automatisch zusammen. Bei Unsicherheit ist ein Rückruf über einen bereits bekannten Kontaktweg sinnvoll. Neue Codes sollten nur an berechtigte Empfänger und über den dafür vorgesehenen Weg gelangen.
Ein Incident-Report oder eine gemeinsam bearbeitete Aufgabenliste sollte dafür keine Sammlung gültiger Türcodes werden. Für die Dokumentation reichen die betroffene Objektkennung, eine geeignete Referenz und der Bearbeitungsnachweis. Zugriff auf den eigentlichen Zugangswert braucht einen entsprechend begrenzten Kreis.
Was sich aus der Veröffentlichung noch nicht ableiten lässt
Die öffentlich zugänglichen Informationen enthalten keine abgeschlossene Zuordnung aller entwendeten Datensätze zu einzelnen Unterkünften. Aus einer möglichen Codebetroffenheit folgt kein belegter Einbruch. Umgekehrt ist eine ausstehende Zuordnung kein sinnvoller Grund, notwendige Klärungen beim eigenen Objekt aufzuschieben.
Auch eine Meldung des Anbieters ersetzt nicht die Prüfung der eigenen Situation: Welche Daten wurden für die eigenen Buchungen verarbeitet? Welche Zugangswerte waren darin hinterlegt? Welche Rückmeldungen liegen bereits vor? Neue Unternehmensupdates können dieses Lagebild verändern; ihr Datum und ihre Aussage sollten im Vorgang erhalten bleiben.
Wie du die Bearbeitung zusammenhältst
Der Fall zeigt einen konkreten Nutzen sauber zugeordneter Informationswerte und Assets: Eine Datenkategorie muss mit dem betroffenen Objekt, der zuständigen Rolle und einer überprüfbaren Maßnahme zusammengebracht werden.
Kopexa unterstützt die strukturierte Bearbeitung über Assets, Risiken, Aufgaben und Nachweise. Eine Aufgabe zum Codewechsel kann damit einen Verantwortlichen und einen Bearbeitungsnachweis bekommen. Den tatsächlichen Reset und die Kontrolle am Schloss oder Safe führen die zuständigen Betreiber mit ihren jeweiligen Systemen durch.
Für das erste Lagebild hilft die Incident-Report-Vorlage, Fakten, Auswirkungen und offene Arbeit zu trennen. Der entscheidende Abschlussnachweis lautet in einem solchen Fall nicht nur „Information verschickt“, sondern: Das richtige Objekt wurde bearbeitet und der berechtigte Zugang bleibt organisiert.
Titelbild: KI-generiertes Illustrationsfoto einer Ferienunterkunft mit Schlüsselsafe; keine betroffene Unterkunft und keine Aufnahme des Vorfalls. Gestaltung: Kopexa. Redaktionsstand und Quellenprüfung: 30. Oktober 2026.