Nachricht
WordPress-Lücke im Updateprozess: Was jetzt zu prüfen ist
WordPress 7.1.4 schließt eine Lücke während Core-Updates. Was Betreiber und Agenturen zum laufenden Versionsstand und zum sicheren Abschluss prüfen sollten.
Die Unternehmenswebsite liegt bei einer Agentur. Aber wer bestätigt, dass das Sicherheitsupdate wirklich abgeschlossen ist? Das aktuelle WordPress-Release macht diese Frage besonders greifbar: Eine der behobenen Schwächen betrifft ausgerechnet den Updateprozess.
Quellen geprüft am 30. Oktober 2026. Grundlage sind das Herstellerrelease und die technische Einordnung von Wordfence. Empfehlungen für die Zusammenarbeit mit Betreibern sind unsere redaktionelle Bewertung; wir haben keinen eigenen Exploit-Test durchgeführt.
Was WordPress korrigiert hat
WordPress 7.1.4 vom 28. Oktober behebt mehrere Sicherheitsprobleme, darunter mögliche Codeausführung während eines Core-Updates. Der Hersteller empfiehlt die unmittelbare Aktualisierung.
Wordfence beschreibt dafür eine Race Condition: Bei vollständigen Updatepaketen kann eine kurzzeitig öffentlich erreichbare Installationskopie angegriffen werden. Das gelingt nur unter mehreren Voraussetzungen und innerhalb eines engen Zeitfensters. Automatisierte Versuche werden bereits beobachtet. Versuche sind keine Zahl erfolgreich übernommener Websites.
Das ist kein Grund, Updates auszusetzen. Es ist ein Grund, ihren kontrollierten Abschluss ernst zu nehmen.
Drei Zustände, die nicht verwechselt werden sollten
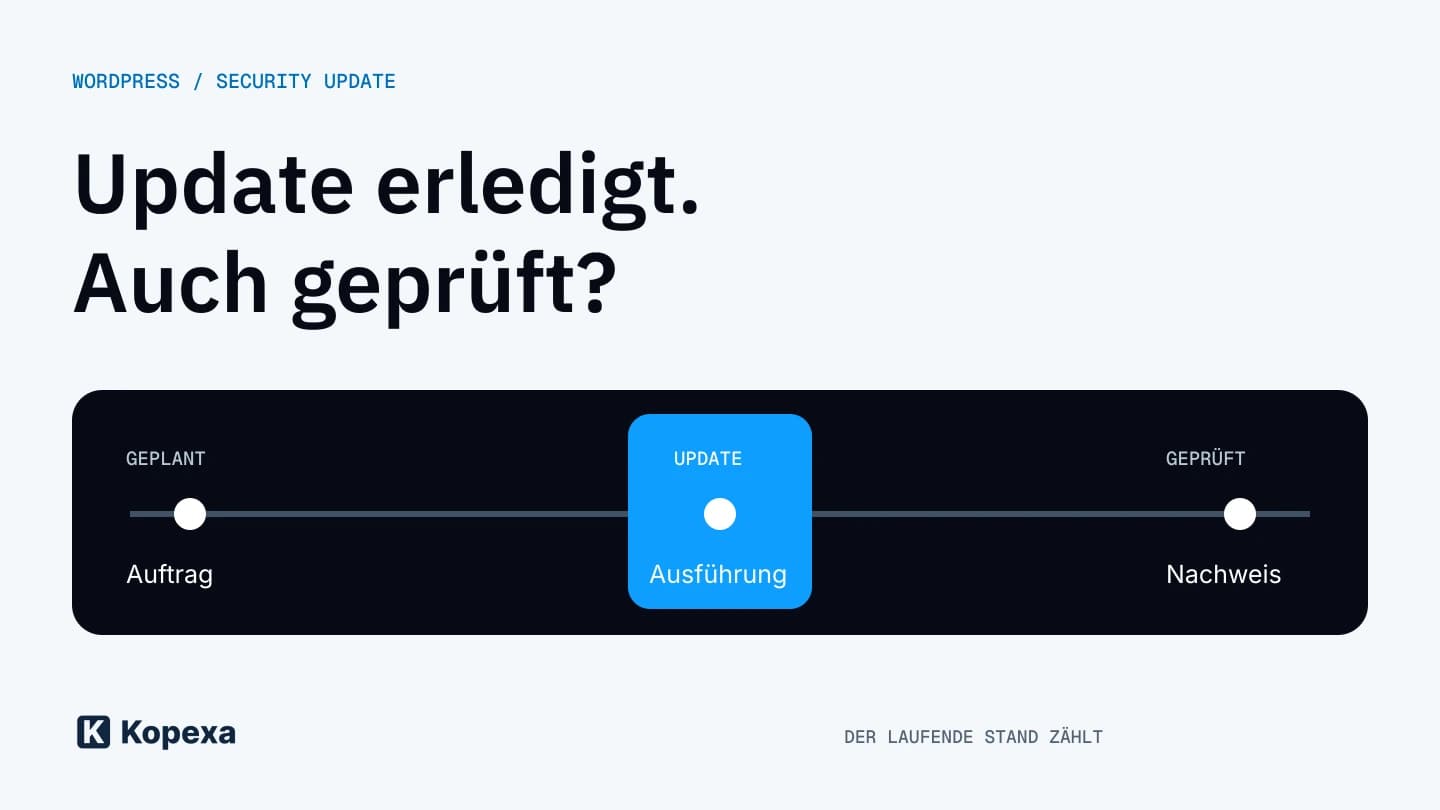
Unsere Einordnung: Bei einer extern betreuten Website helfen drei getrennte Fragen. Wurde das Update beauftragt? Läuft die korrigierte Version? Wurde die Seite anschließend geprüft?
Eine erledigte Aufgabe beweist nicht automatisch den zweiten oder dritten Punkt. Die Bestätigung muss zur konkreten Installation passen. Besonders dann, wenn eine Agentur mehrere Websites, Testumgebungen und ältere Instanzen betreut, sollte die Zuordnung eindeutig sein.
| Zustand | Passender Beleg |
|---|---|
| Update eingeplant | Verantwortlicher Betreiber und vereinbarter Ausführungszeitpunkt. |
| Update ausgeführt | Festgestellter Versionsstand der konkreten Instanz mit Prüfzeitpunkt. |
| Betrieb geprüft | Ergebnis einer Funktionsprüfung und gegebenenfalls offene Auffälligkeiten. |
Das verlangt kein mehrseitiges Protokoll für jede kleine Website. Eine kurze, klare Rückmeldung ist meist hilfreicher als ein Screenshot ohne URL, Zeitpunkt oder Bezug zur betroffenen Installation.
Was du jetzt mit dem Betreiber klären solltest
Bitte den zuständigen Betreiber, den tatsächlich laufenden Core-Stand mit dem aktuellen Herstellerrelease abzugleichen. Bei älteren Versionszweigen muss er den passenden Sicherheitsstand prüfen; die Nummer der neuesten Hauptlinie allein reicht dafür nicht.
Stimmt ab, wer den Abschluss bestätigt und welche Funktionen getestet werden. Für eine Website mit Kontaktformular gehört beispielsweise eine kontrollierte Formularprüfung dazu. Ein erreichbarer Startbildschirm zeigt noch nicht, ob Anfragen nach dem Update weiterhin ankommen.
Der technische Betreiber sollte außerdem bewerten, ob der Updateweg zusätzliche Schutzmaßnahmen benötigt. Pauschale Konfigurationsänderungen ohne Kenntnis des Hostings wären hier keine gute Anleitung. Ebenso wenig sollte das Warten auf eine perfekte Zusatzabsicherung zum Vorwand werden, das empfohlene Sicherheitsupdate liegen zu lassen.
Wann aus dem Update eine Vorfallprüfung wird
Ein fehlendes Update ist ein offener technischer Auftrag. Unerklärliche Änderungen, unbekannte Konten oder ein konkreter Verdacht auf unbefugte Aktivitäten sind ein anderer Sachverhalt. Dann braucht es eine Untersuchung und eine nachvollziehbare Entscheidung über die nächsten Schritte.
Unsere Empfehlung: Haltet Updateabschluss und Vorfallbewertung getrennt. Dokumentiert, welche Beobachtung den Verdacht ausgelöst hat und wer ihn bearbeitet. Ein erfolgreicher Funktionstest beantwortet nicht rückwirkend die Frage, ob zuvor jemand Zugriff hatte.
Zum Vorbereiten dieser Dokumentation eignet sich der Incident Report. Die Vorlage hilft bei Zuständigkeiten, Zeitverlauf und offenen Untersuchungsfragen; sie ersetzt keine technische Forensik.
Die eigentliche Verbesserung bleibt nach dem Patch
Viele Unternehmen haben einen Vertrag für den Betrieb ihrer Website, aber keinen eingeübten Weg für Sicherheitsmeldungen. Wer liest die Meldung? Wer entscheidet bei Verzögerungen? Wer meldet zurück? Diese Fragen lassen sich im Normalbetrieb klären.
In Kopexa können aus einer solchen Prüfung Maßnahmen mit Verantwortlichen und Nachweisen entstehen. Das ist der organisatorische Anschluss an die technische Arbeit, keine automatische Reparatur von WordPress. Ein ähnliches Problem beschreiben wir bei PHP2Shell und der Wiederinbetriebnahme älterer Systeme.
Für den Abschluss zählt die überprüfte Installation. Für den nächsten Vorfall zählt, dass der Weg vom Hinweis bis zur Bestätigung bereits funktioniert.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Sollte ich wegen des Updatefensters mit der Aktualisierung warten?
Nein. Der Hersteller empfiehlt die unmittelbare Aktualisierung. Lass den zuständigen Betreiber den vorgesehenen Updateweg und den passenden Sicherheitsstand prüfen und anschließend den laufenden Stand bestätigen.
Gilt jede beobachtete Anfrage als erfolgreicher Angriff?
Nein. Eine auffällige Anfrage ist zunächst ein Prüfhinweis. Für einen bestätigten Einbruch braucht es weitere Befunde. Fehlende Auffälligkeiten in einzelnen Protokollen sind umgekehrt kein vollständiger Beweis für eine saubere Umgebung.
Was sollte mir eine betreuende Agentur nach dem Update liefern?
Eine eindeutige Zuordnung zur Installation, den festgestellten Versionsstand mit Prüfzeitpunkt und das Ergebnis der vereinbarten Funktionsprüfung. Offene Auffälligkeiten und deren Bearbeitung sollten separat benannt werden.
Quellen
- WordPress 7.1.4 — WordPress () [Abgerufen am ]
- WordPress 7.1.4 Patches Unauthenticated Upgrade-Window RCE; Exploitation Attempts Detected After Release — Alex Thomas, Wordfence () [Abgerufen am ]