64–72 von 178 Artikeln
Nach Veröffentlichungsdatum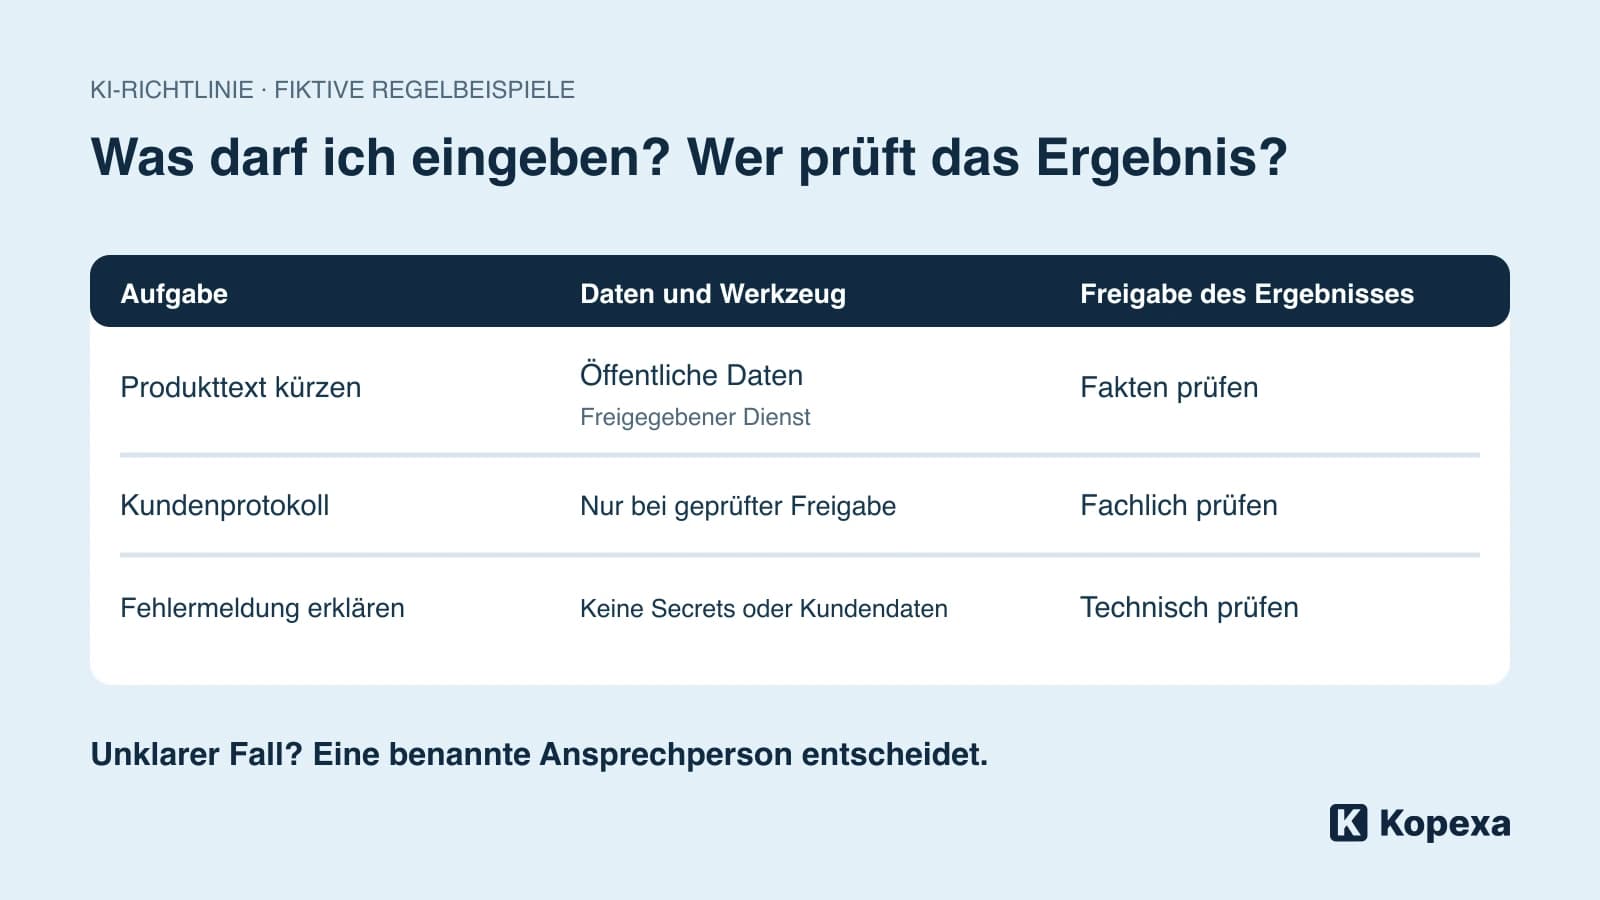
KI-Richtlinie für Mitarbeiter: Welche Nutzung erlaubt ihr konkret?
Formuliere verständliche Regeln für KI-Werkzeuge, Daten und Freigaben. Mit Fallbeispielen, Meldeweg und Ablauf für Versionierung und Kenntnisnahme.
 Julian Köhn·
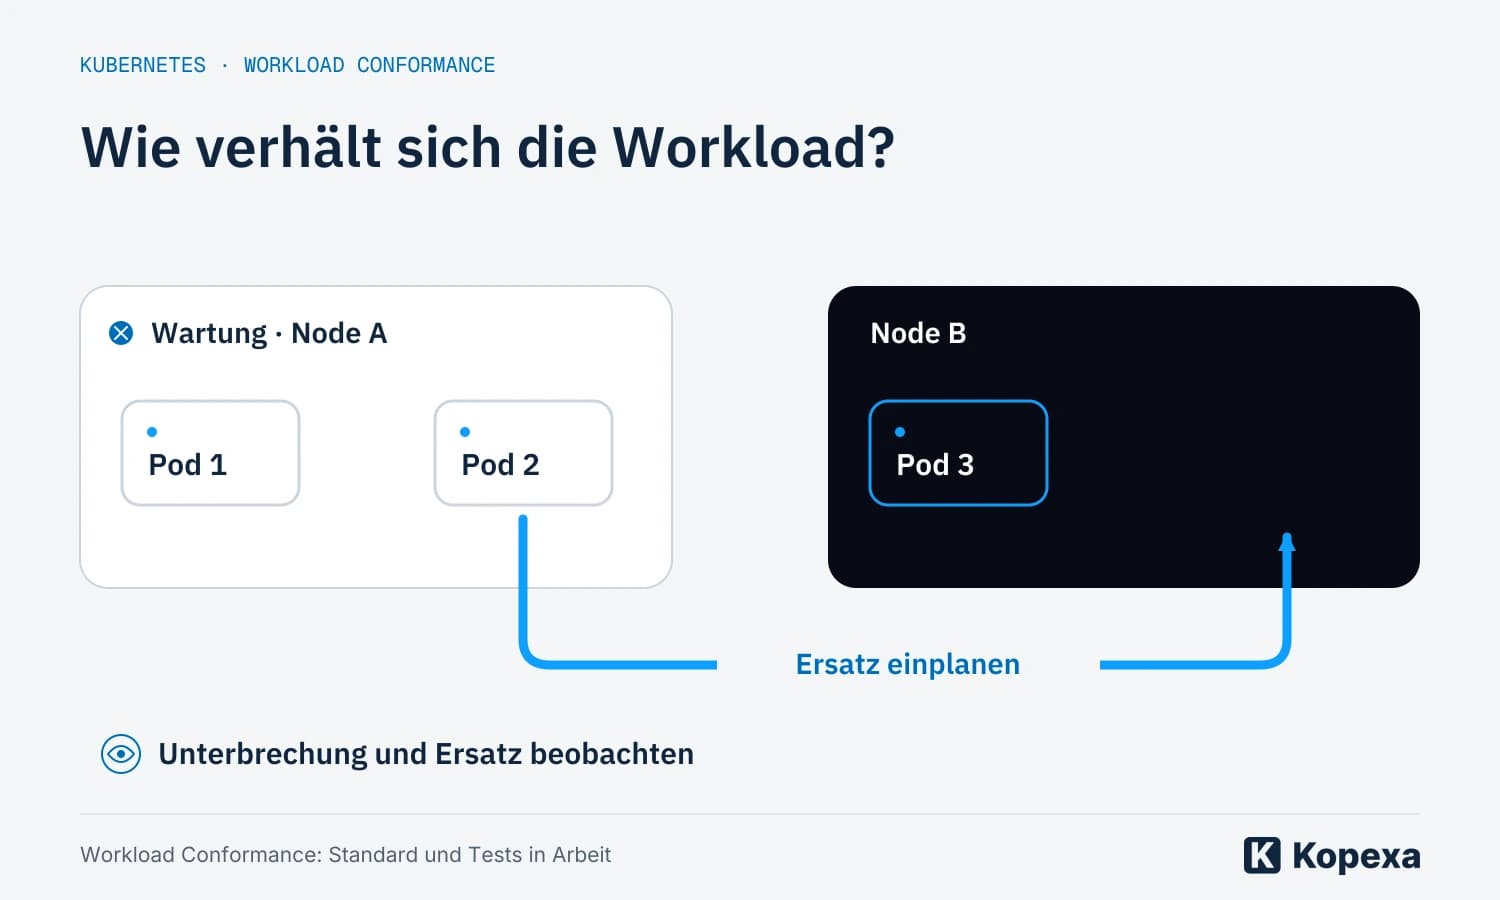
Kubernetes plant Workload Conformance: Was hält deine Anwendung aus?
Kubernetes plant gemeinsame Laufzeittests für Anwendungen. Was Workload Conformance ändern soll, was Kyverno heute kann und wo native Prüfungen ihre Grenzen haben.
Julian Köhn·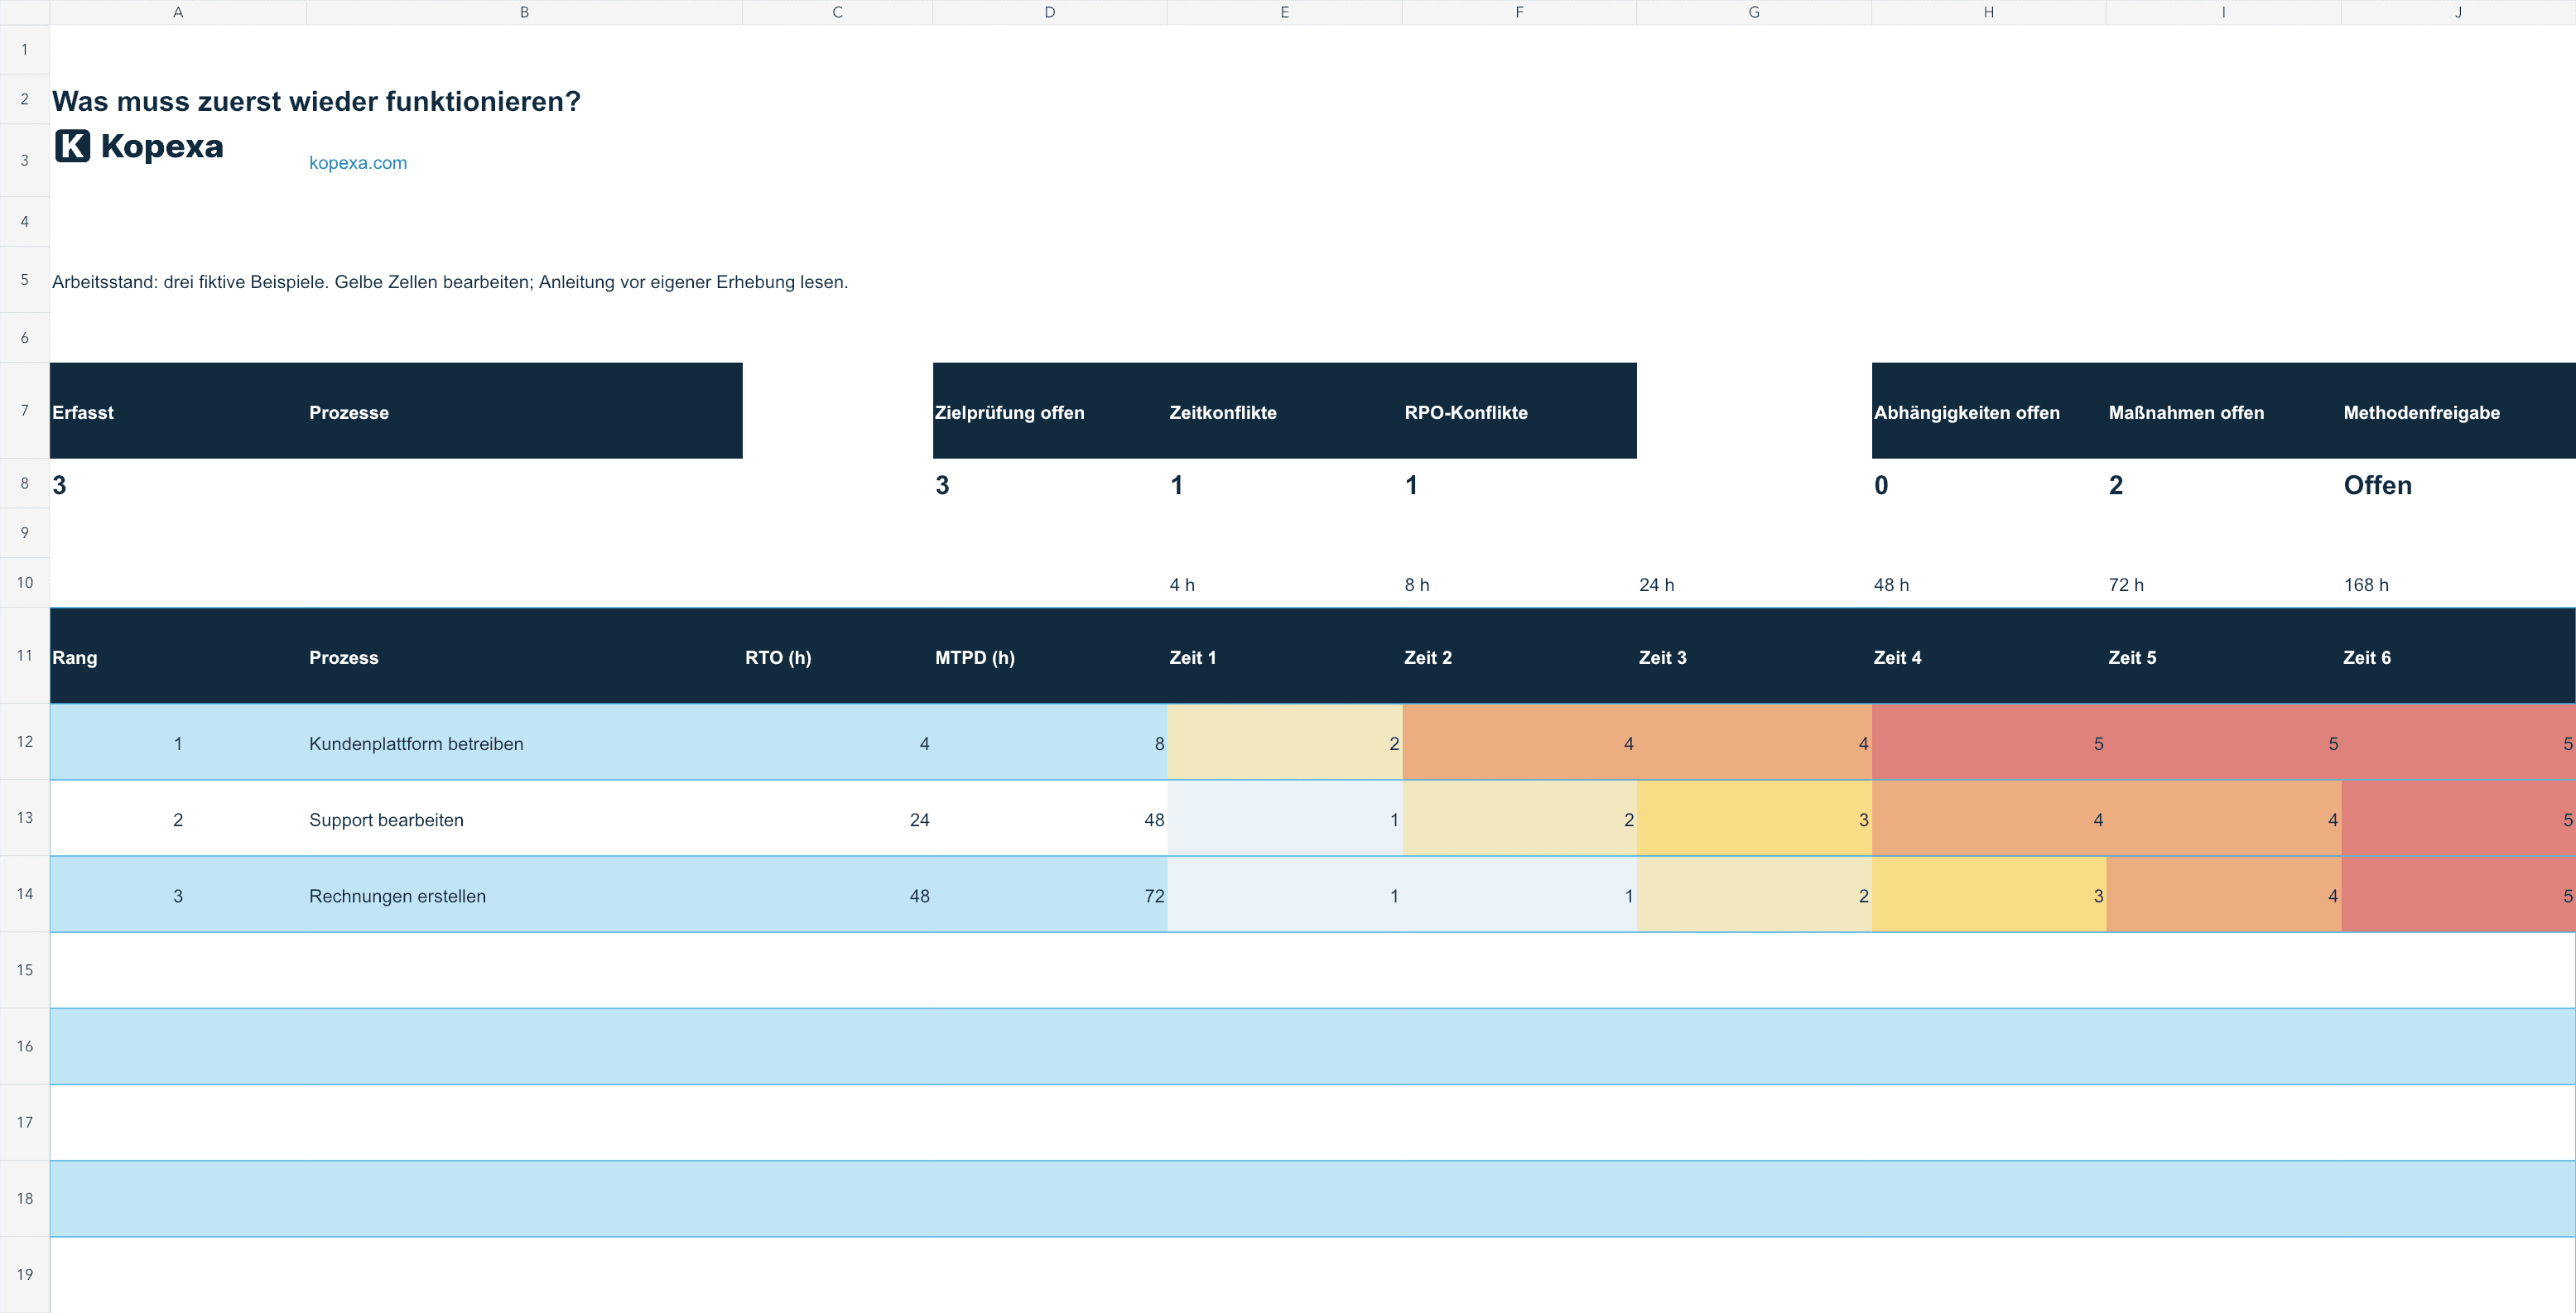
Business Impact Analyse: Excel-Vorlage und Beispiel
Welche Prozesse müssen zuerst wieder laufen? Leite mit einer Business Impact Analyse belastbare Wiederanlaufziele ab. Mit Excel-Vorlage und ausgefülltem Beispiel.
Julian Köhn·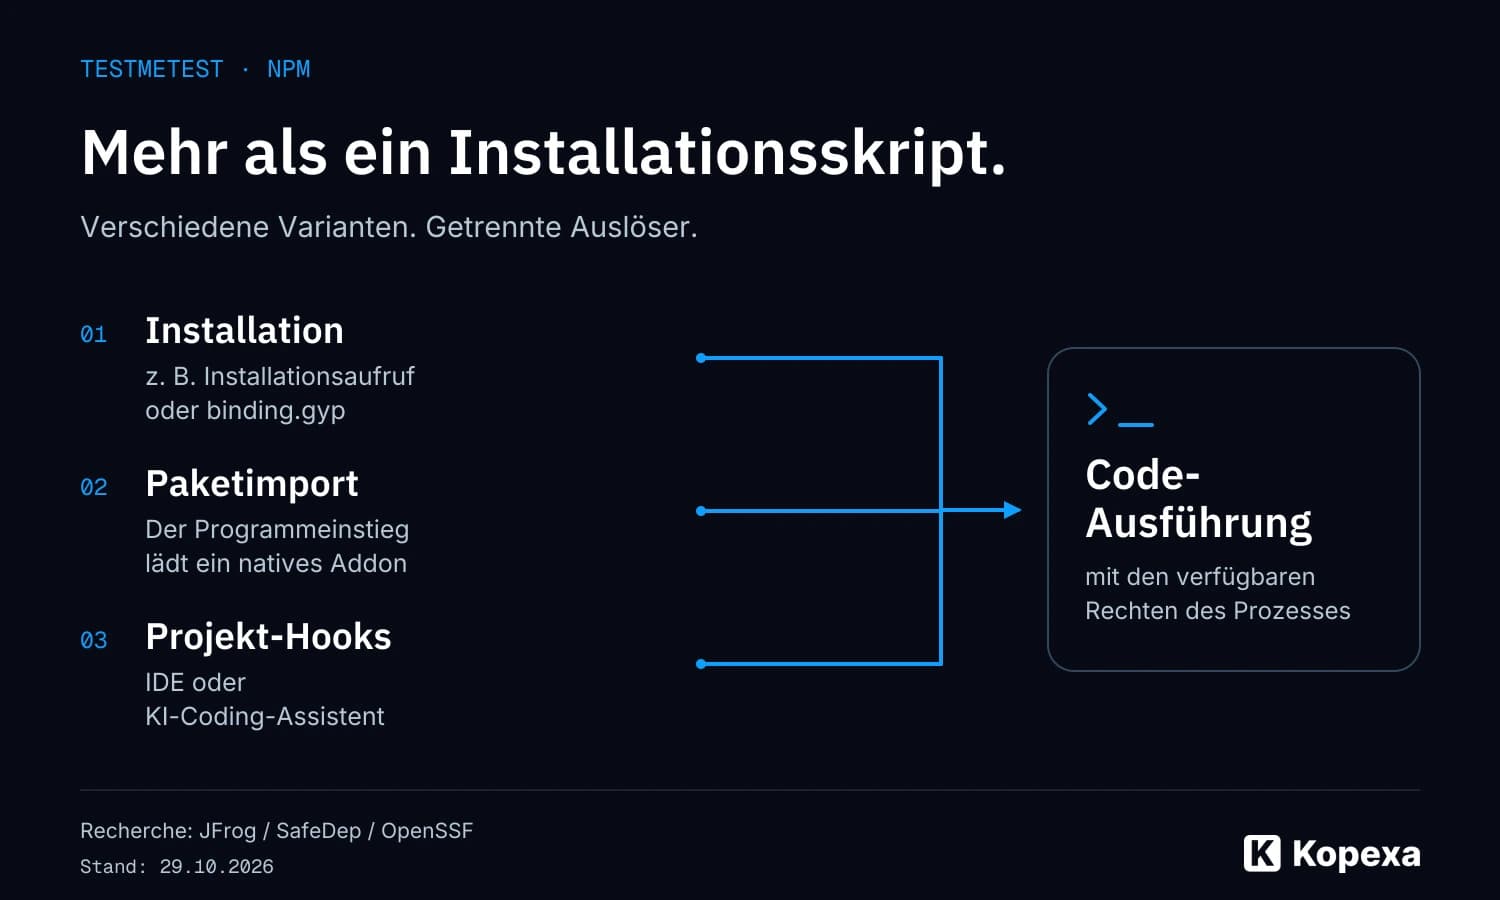
testmetest: 42 GitHub-Repositories für npm-Wurm präpariert
JFrog findet 42 präparierte GitHub-Repositories. Wie testmetest npm-Pakete und Projekt-Hooks nutzt, was inzwischen entfernt wurde und was Teams prüfen sollten.
Julian Köhn·
Beste GRC-Software für den Mittelstand 2026
GRC-Software im Mittelstand auswählen: Bestehende Prozesse, Fachabteilungen und Sicherheitsanforderungen verbinden. Mit Anbieteransätzen und einem Pilotablauf.
Julian Köhn·
Beste GRC-Software für Unternehmensgruppen 2026
GRC-Software für Unternehmensgruppen vergleichen: Mandantentrennung, gemeinsame Controls, lokale Ausnahmen und konsolidierte Berichte praktisch testen.
Julian Köhn·
Beste ISMS-Software für kleine und mittlere Unternehmen 2026
ISMS-Software für KMU auswählen: Kopexa, HiScout, TeamMate und verinice anhand eures Arbeitsalltags prüfen. Mit Kriterien und einem gemeinsamen Testfall.
Julian Köhn·
NIS2 und ISO 27001: Vorhandene Maßnahmen gezielt wiederverwenden
NIS2–ISO-27001-Mapping: Scope, Maßnahmen und Nachweise abgleichen. Vorhandene ISMS-Arbeit nutzen und zusätzliche Pflichten in Deutschland und Österreich erkennen.
Julian Köhn·NIS2 umsetzen: Roadmap und Checkliste für euren Maßnahmenplan
NIS2-Umsetzung planen: Betroffenheit klären, vorhandene Maßnahmen prüfen, Zuständigkeiten festlegen und Wirksamkeit belegen. Mit praktischer Checkliste.
Julian Köhn·