73–81 von 175 Artikeln
Nach Veröffentlichungsdatum
DORA-Informationsregister: Wie prüfst du die Datenqualität?
Verträge, Dienstleister und Funktionen im DORA-Informationsregister plausibel verknüpfen: Prüfschritte, typische Fehler und ein Beispiel zum Lieferantenwechsel.
 Julian Köhn·
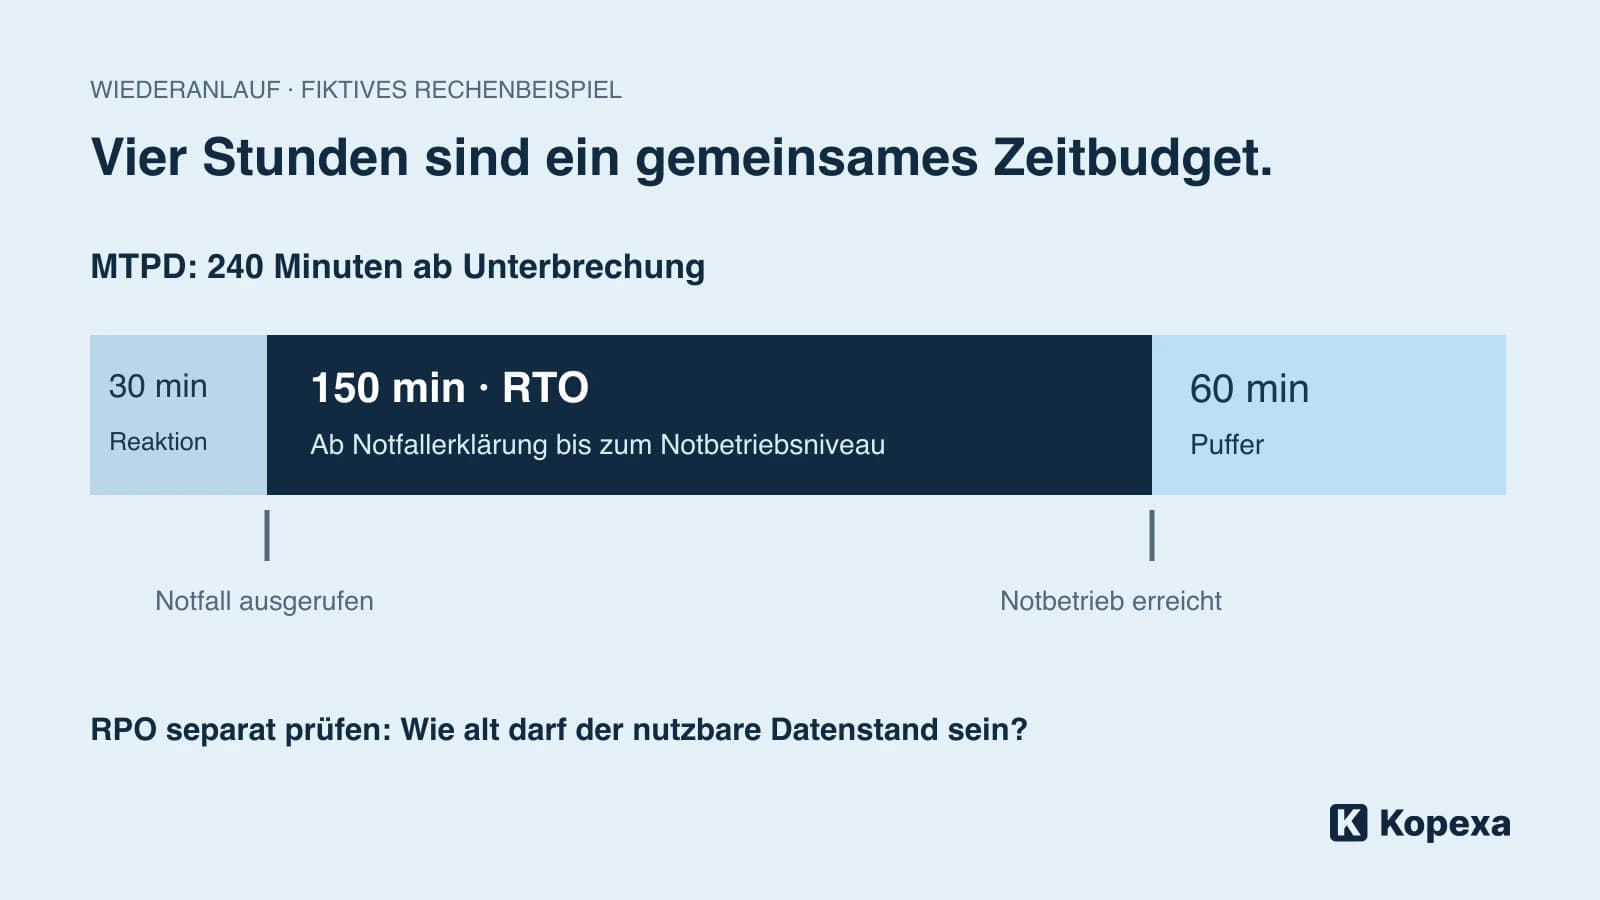
RTO, RPO und MTPD: Wie viel Ausfall verträgt euer Prozess?
Leite Wiederanlauf und tolerierbaren Datenverlust aus dem Geschäftsprozess ab. Mit Rechenbeispiel, Zeitpuffer und Prüffragen für einen Wiederanlauftest.
Julian Köhn·
GRC für Tochtergesellschaften: Zentral steuern, lokal verantworten
Gemeinsame Sicherheitsstandards ohne pauschale grüne Konzernberichte: So trennt ihr zentrale Vorgaben, lokale Umsetzung und begründete Ausnahmen.
Julian Köhn·
ISMS mit externem Berater: Zusammenarbeit und Übergabe regeln
So bleibt euer ISMS nach dem Beratungsprojekt arbeitsfähig: mit klaren Entscheidungen, gemeinsamen Unterlagen und einer praktisch geprüften Übergabe.
Julian Köhn·
ISMS-Daten exportieren: So prüfst du den späteren Ausstieg
Prüfe vor dem Softwarekauf, ob Risiken, Maßnahmen, Nachweise und ihre Beziehungen mitkommen. Mit konkretem Exporttest und Abnahmeprotokoll.
Julian Köhn·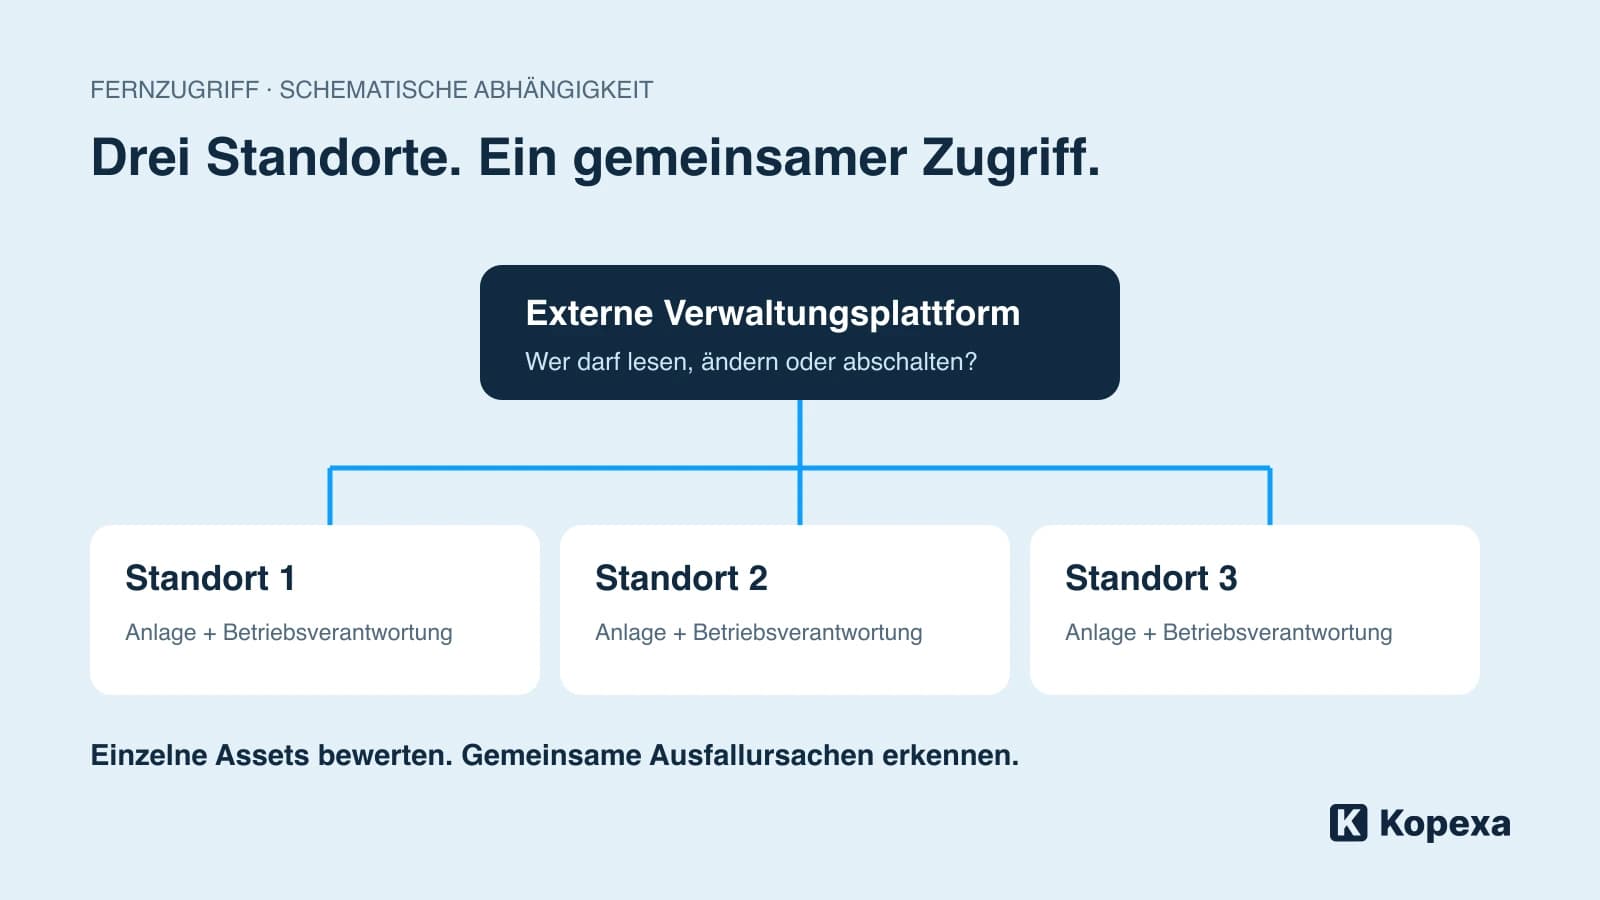
Sungrow: Wer kann eure Anlagen aus der Ferne steuern?
Die behobene iSolarCloud-Lücke zeigt ein Betriebsrisiko: zentrale Fernzugriffe auf viele Anlagen. So prüfst du Zugriff, Abhängigkeiten und Notbetrieb.
Julian Köhn·
GRC-Software einführen: Wer übernimmt welche Verantwortung?
Ein Rollenmodell für die GRC-Einführung: Entscheider, fachliche Owner und Administration trennen und die Übergabe in den Alltag prüfen.
Julian Köhn·
Risikoreview im ISMS: Wann musst du neu bewerten?
Wann ein Risikoreview nötig wird: Änderungen, neue Erkenntnisse und fehlende Wirksamkeit erkennen, die Bewertung prüfen und Entscheidungen nachhalten.
Julian Köhn·
ISMS-Management-Review: Wie bereitest du Entscheidungen vor?
So wird aus ISMS-Berichten eine Entscheidungsvorlage: mit Handlungsbedarf, Ressourcen, Verantwortlichen und einer prüfbaren Nachverfolgung.
Julian Köhn·