82–90 von 178 Artikeln
Nach Veröffentlichungsdatum
GRC-Software einführen: Wer übernimmt welche Verantwortung?
Ein Rollenmodell für die GRC-Einführung: Entscheider, fachliche Owner und Administration trennen und die Übergabe in den Alltag prüfen.
 Julian Köhn·
Risikoreview im ISMS: Wann musst du neu bewerten?
Wann ein Risikoreview nötig wird: Änderungen, neue Erkenntnisse und fehlende Wirksamkeit erkennen, die Bewertung prüfen und Entscheidungen nachhalten.
Julian Köhn·
ISMS-Management-Review: Wie bereitest du Entscheidungen vor?
So wird aus ISMS-Berichten eine Entscheidungsvorlage: mit Handlungsbedarf, Ressourcen, Verantwortlichen und einer prüfbaren Nachverfolgung.
Julian Köhn·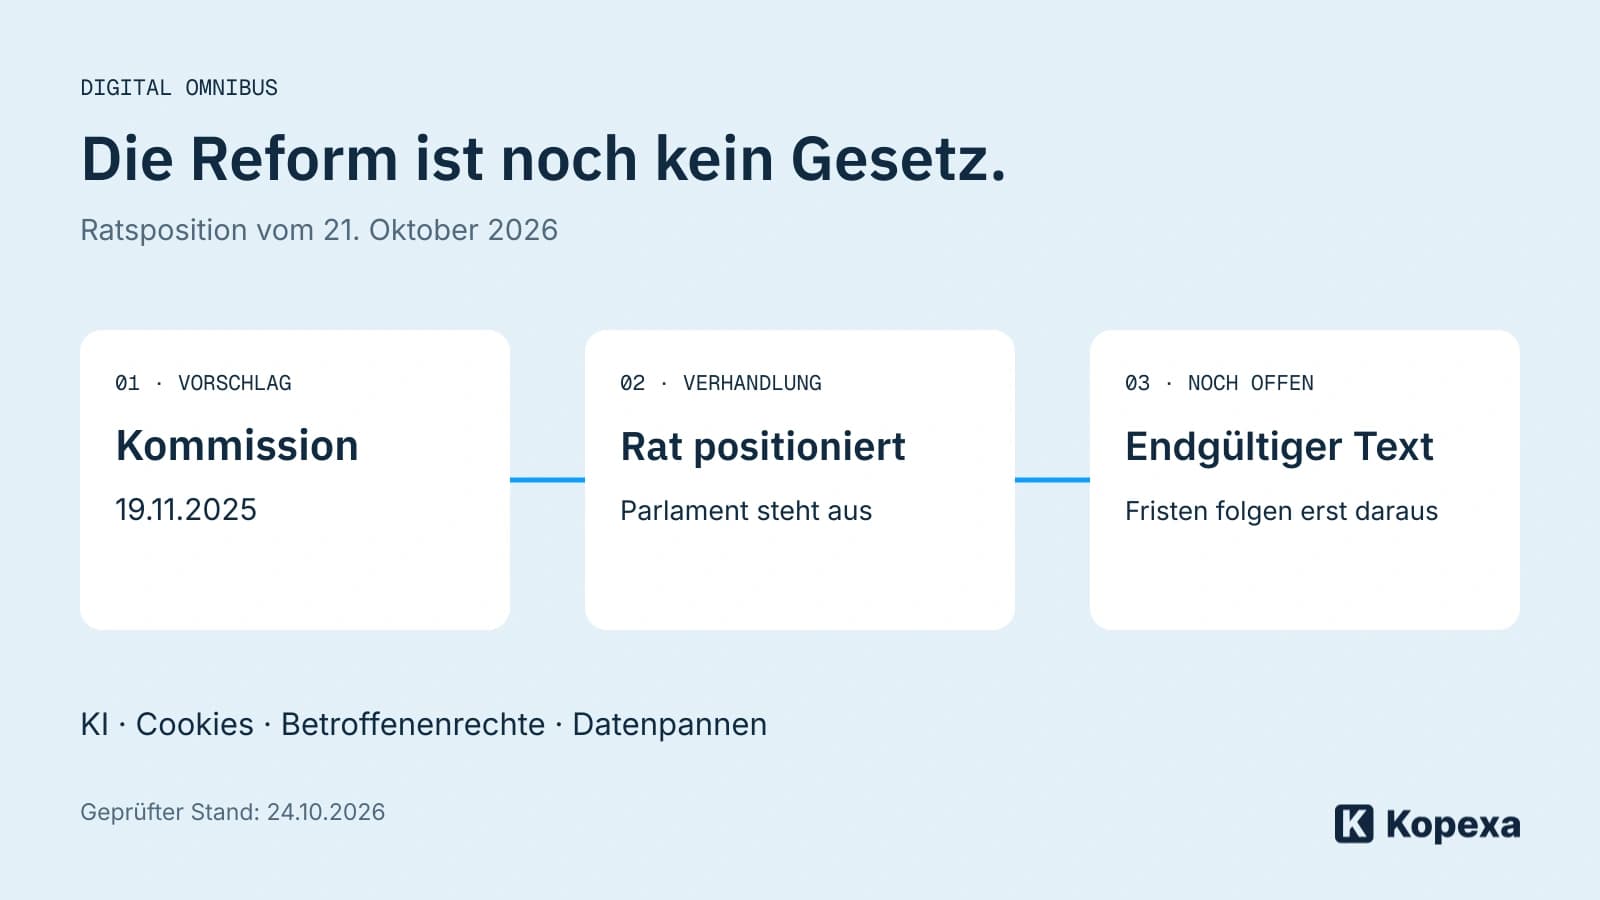
Digital Omnibus: Was die DSGVO-Reform für KI, Cookies und Unternehmen ändern soll
Was der EU-Rat bei KI-Training, Cookies und Datenpannen ändern will: Die DSGVO-Reform erklärt – mit aktuellem Stand und Folgen für Unternehmen.
Julian Köhn·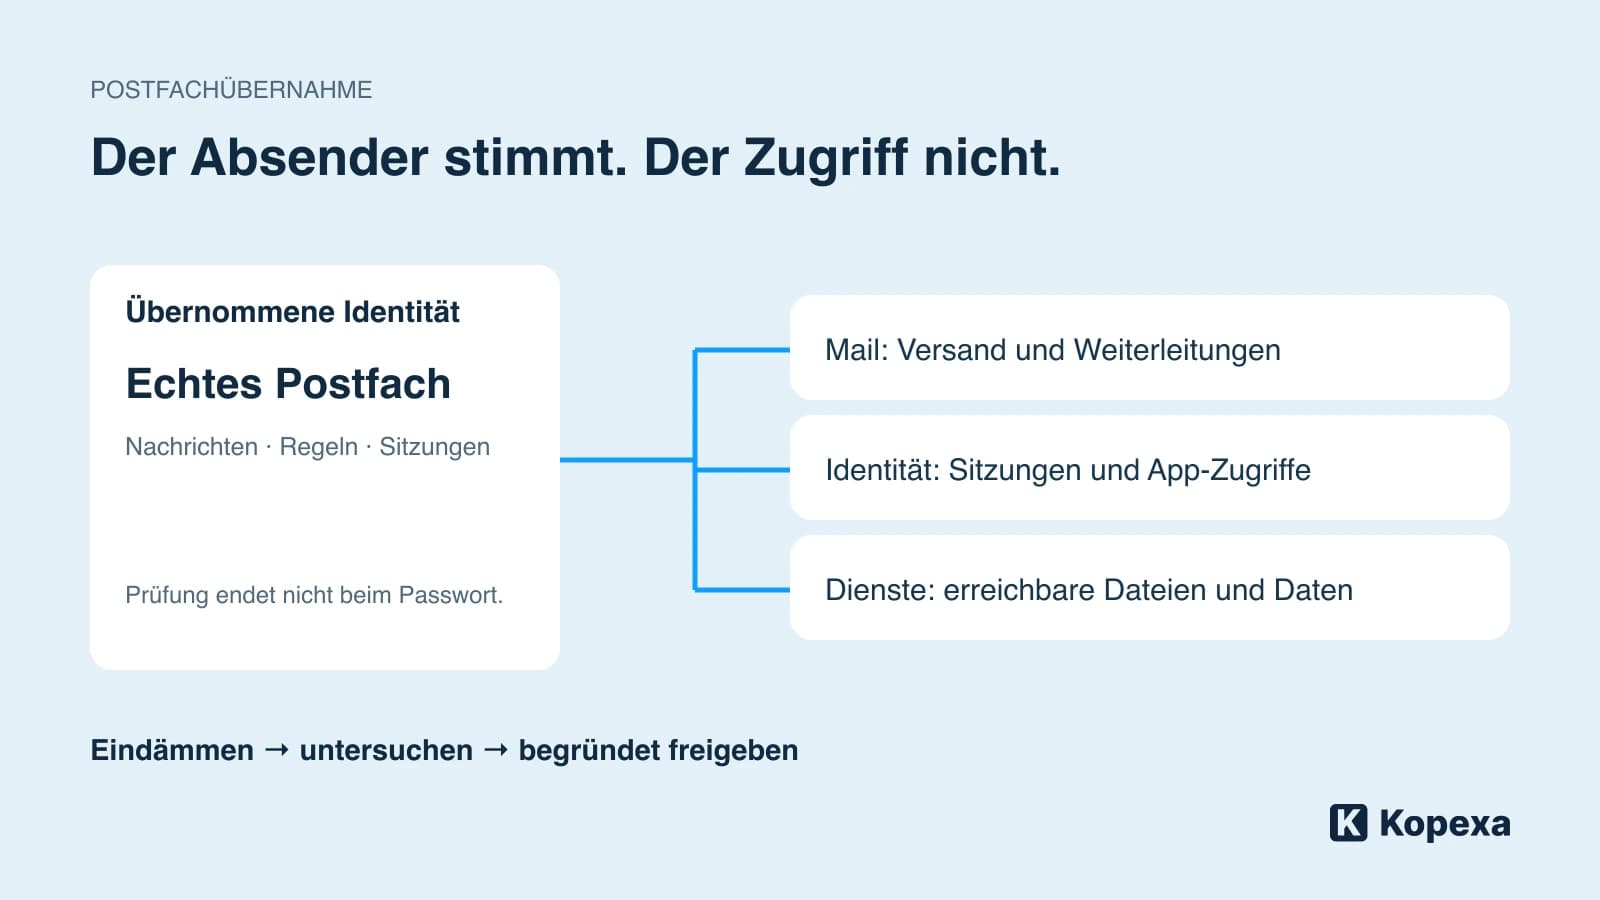
Die Phishing-Mail kommt vom echten Kollegen: Was jetzt?
Ein übernommenes Geschäftspostfach macht den Absender glaubwürdig. So organisierst du Eindämmung, Untersuchung und die sichere Wiederfreigabe.
Julian Köhn·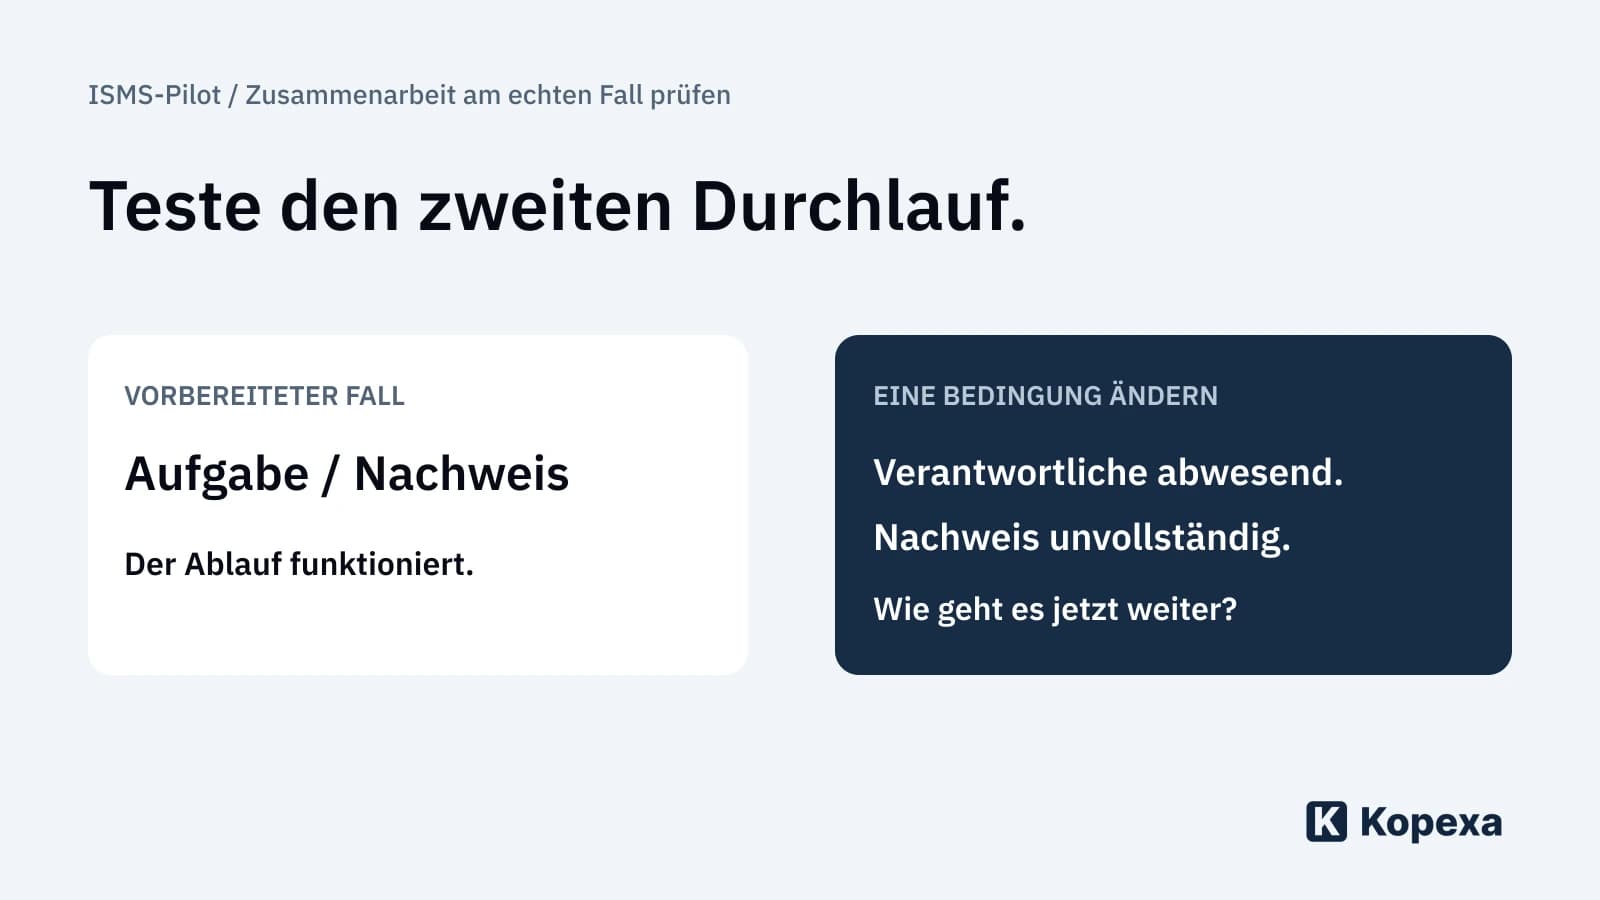
ISMS-Pilotprojekt: Teste den Arbeitsablauf, nicht nur die Oberfläche
Prüfe ISMS-Software an einem echten Fall: Verantwortung übergeben, einen Nachweis ersetzen und eine offene Maßnahme bis zur Entscheidung verfolgen.
Julian Köhn·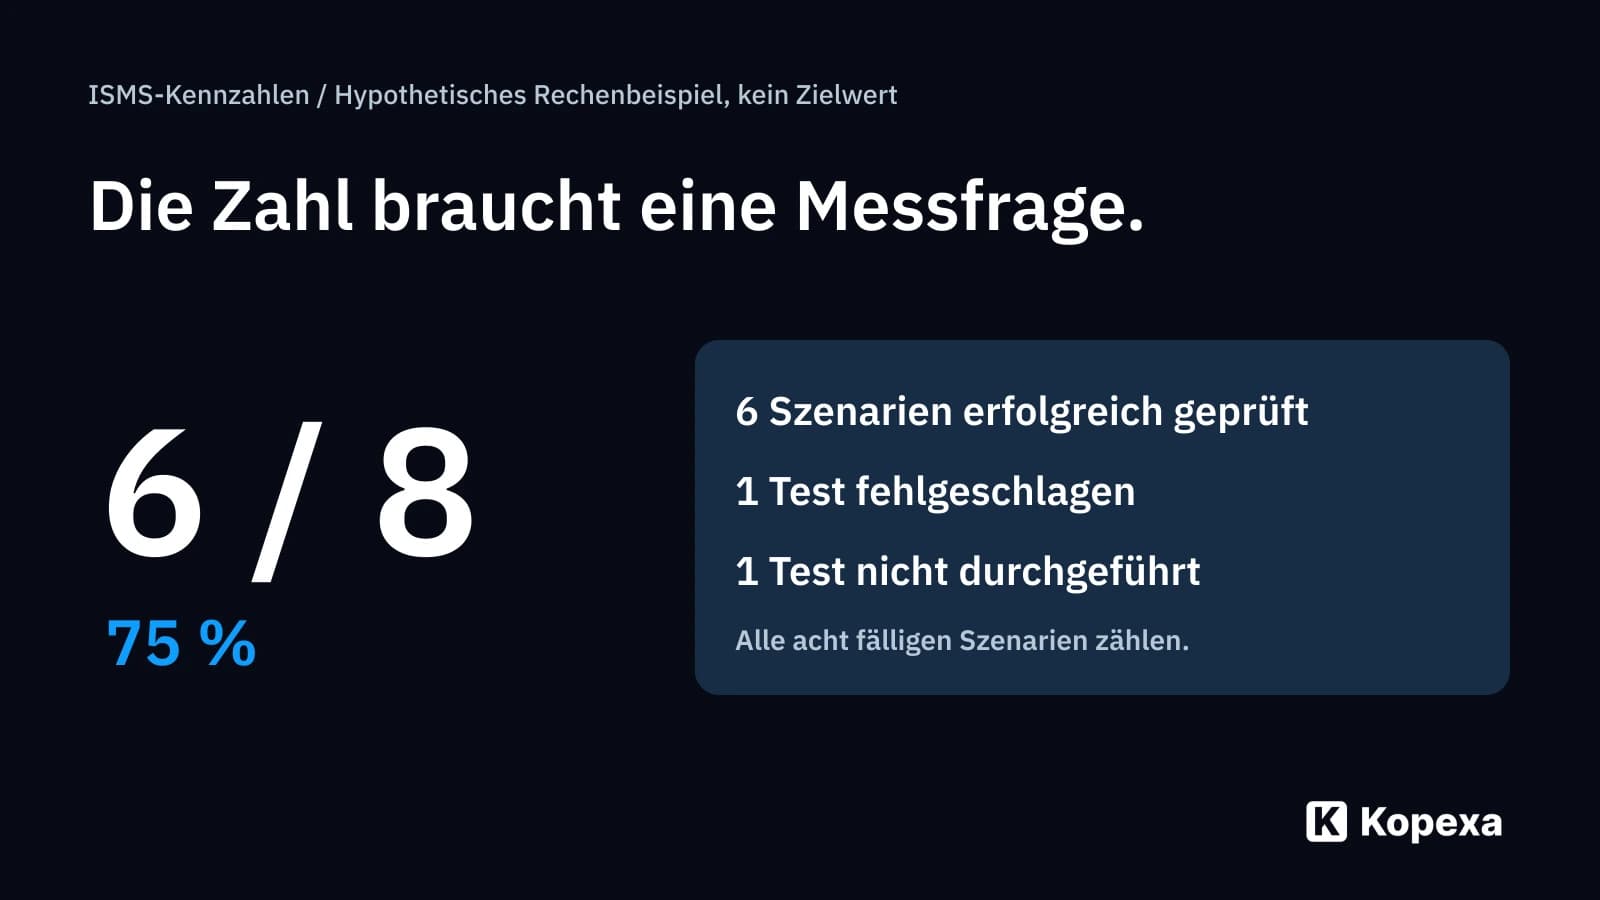
ISMS-Kennzahlen: Wie misst du Wirksamkeit statt Aufgaben?
Ein grüner Aufgabenstatus beweist keine wirksame Schutzmaßnahme. Entwickle Kennzahlen mit klarer Messfrage, Datenquelle und Handlungsregel.
Julian Köhn·
curl: Mehr Sicherheitsmeldungen machen uns noch nicht sicherer
curl ändert ab 26. Oktober den Meldeweg. Eine CTO-Einordnung: Wie ihr echte Schwachstellen ernst nehmt und aus Meldungen begründete Entscheidungen macht.
Julian Köhn·
GitLab-Sicherheitslücke: Was außer dem Update geprüft werden muss
GitLab schließt CVE-2026-110264. So prüfen Betreiber Version, Updatepfad und mögliche Folgen für Runner, Zugangsdaten und die nächste Auslieferung.
Julian Köhn·