Meta-Datenleck bei GitHub: Wie weit reicht ein gestohlener Zugang?
Gestohlene Zugangsdaten öffneten Metas GitHub-Repositories. Was Unternehmen bei Berechtigungen, Secrets, Testdaten und Incident Response prüfen sollten.
Ein privates Repository klingt nach einem geschützten Raum. Doch „privat“ beantwortet nur, wer grundsätzlich hinein darf. Die entscheidende Frage lautet: Was kann jemand erreichen, wenn er einen dieser Zugänge übernimmt? Der aktuelle Meta-Vorfall ist ein Anlass, genau das im eigenen Unternehmen durchzuspielen.
TL;DR: Drei Dinge, die du prüfen solltest
- Reichweite begrenzen: Welche Repositories und Integrationen kann ein einzelnes Konto erreichen?
- Inhalte kontrollieren: Gehören Zugangsschlüssel oder echte personenbezogene Daten in eure Entwicklungsprojekte?
- Reaktion vorbereiten: Wer sperrt den Zugang, ersetzt betroffene Secrets und prüft mögliche Folgeschäden?
Was bei Meta bekannt ist
Nach SecurityWeeks Bericht vom 13. Oktober nutzten Angreifer gestohlene Mitarbeiter-Zugangsdaten für Zugriff auf Meta-Repositories bei GitHub. Entwendet wurden Code und personenbezogene Daten; rund 1.500 Personen werden benachrichtigt. Die persönlichen Daten waren dort laut Meta entgegen internen Vorgaben abgelegt worden. Meta erklärte, seine internen Systeme seien nicht kompromittiert worden. CybersecurityNews griff den Fall am 14. Oktober auf.
Wie die Zugangsdaten gestohlen wurden und welche Rolle MFA spielte, bleibt in diesen Berichten offen. Deshalb lässt sich daraus kein konkreter MFA-Fehler ableiten.
„Privat“ ist keine Aussage über die Reichweite eines Zugangs
Für deine eigene Prüfung lohnt sich ein Perspektivwechsel: Betrachte das Repository als Unternehmensasset. Es hat einen Zweck, einen Eigentümer, schützenswerte Inhalte und Verbindungen zu anderen Systemen.
Ein Entwicklerkonto kann Zugriff auf mehrere Projekte haben. Automatisierungen können weitere Berechtigungen mitbringen. In Konfigurationsdateien, Testdaten oder älteren Commits können Informationen stecken, die im aktuellen Quellcode niemand mehr erwartet. Welche dieser Möglichkeiten bei euch tatsächlich besteht, muss eure Bestandsaufnahme zeigen.
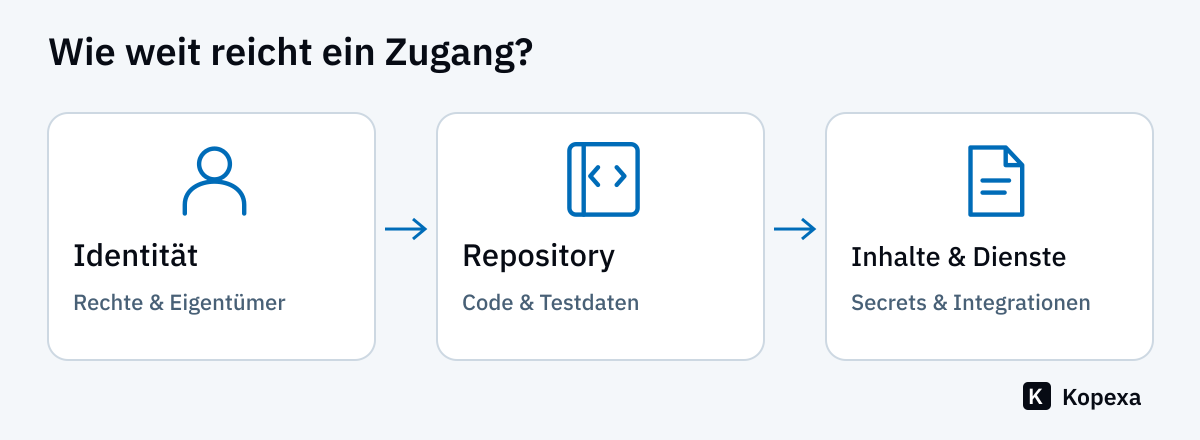
Prüfmodell für eure Umgebung: Identität, Repository und angeschlossene Systeme gemeinsam betrachten.
Der Nutzen dieser Sicht: Bei einem Verdacht sucht ihr nicht erst nach den zuständigen Teams. Ihr wisst, welche Geschäftsprozesse betroffen sein könnten und wer Entscheidungen treffen darf. Wie sich solche Abhängigkeiten einordnen lassen, erklären wir im ISMS-Leitfaden.
Drei Kontrollen, die zusammengehören
1. Identitäten: Wer braucht welchen Zugang?
Prüft aktive Mitarbeiter, externe Entwickler, technische Konten und installierte Anwendungen. Trennt persönliche Zugänge von Automatisierungen und begrenzt Rechte auf den benötigten Umfang. Regelmäßige Reviews müssen auch Rollenwechsel und ausgeschiedene Dienstleister erfassen.
GitHub beschreibt in seiner Authentifizierungsdokumentation unterschiedliche Zugangswege. Deshalb reicht die Frage „Ist MFA eingeschaltet?“ nicht: Zu eurer Prüfung gehören auch Tokens, SSH-Schlüssel und die tatsächlichen Berechtigungen der Integrationen.
Greifbarer Nachweis: Eine geprüfte Zugriffsliste mit Datum, Verantwortlichem und Entscheidungen zu nicht mehr benötigten Berechtigungen.
2. Inhalte: Testdaten sind eine bewusste Entscheidung
„Nur für einen Test“ sollte keine Ausnahme ohne Eigentümer sein. Legt fest, welche Daten in Entwicklungsumgebungen verwendet werden dürfen und wie Testdaten erstellt werden. Ein Produktionsauszug wird durch einen anderen Dateinamen nicht ungefährlich.
Prüft dabei auch ältere Versionen, Anhänge und Beispieldateien. Secret Scanning und Prüfungen auf unerwünschte personenbezogene Inhalte lösen unterschiedliche Aufgaben. Ein Scanner für API-Schlüssel ersetzt keine Prüfung der Testdaten.
Greifbarer Nachweis: Eine dokumentierte Datenregel, ein überprüfter Erstellungsprozess für Testdaten und bearbeitete Scan-Ergebnisse.
3. Secrets: Löschen ist nicht Widerrufen
Bei einem offengelegten Schlüssel ist ein sauberer neuer Commit allein keine Abhilfe. GitHub empfiehlt, betroffene Secrets beim Anbieter zu widerrufen. Die Bereinigung des Repositorys ist ein weiterer Schritt; sie macht vorhandene Kopien nicht unbrauchbar.
Plant den Austausch mit den Teams, deren Dienste den Schlüssel verwenden. Prüft anschließend sowohl die Funktion der betroffenen Anwendungen als auch, ob der alte Zugang tatsächlich ungültig ist. Sichert relevante Protokolle und bewertet verdächtige Nutzung.
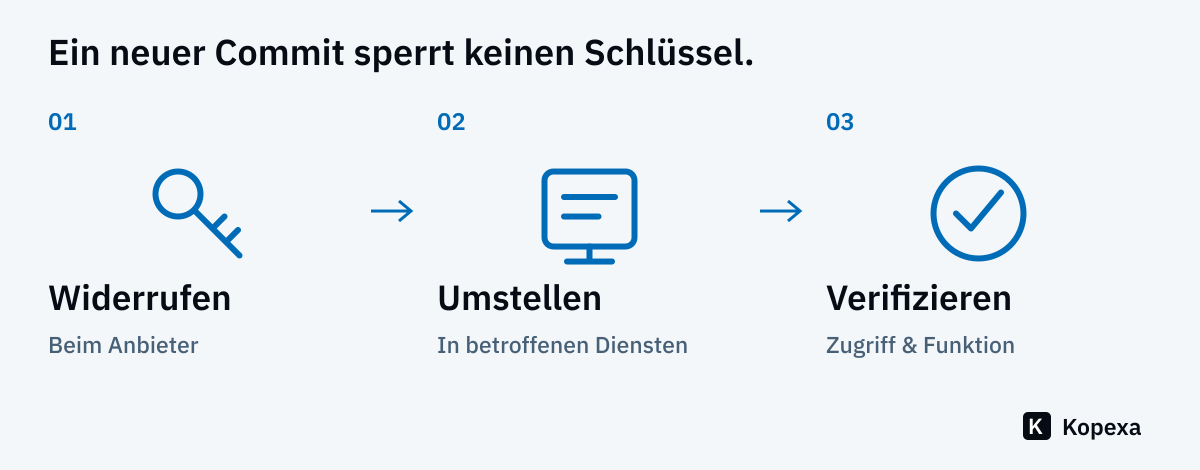
Ein geschlossener Alert ist erst dann ein belastbarer Abschluss, wenn die Maßnahme überprüft wurde.
Vom technischen Fund zur erledigten Maßnahme
Ein Fund braucht mehr als einen Chat-Hinweis. Die folgende Arbeitsvorlage hilft euch, IT und Sicherheitsverantwortliche zusammenzubringen:
| Prüffrage | Zuständigkeit klären | Ergebnis festhalten |
|---|---|---|
| Welche Projekte erreicht der Zugang? | Repository-Eigentümer und IT | Umfang und notwendige Rechte |
| Welche Daten dürfen dort liegen? | Fachbereich und Datenschutz | Datenregel und überprüfte Testdaten |
| Welche Dienste nutzen das Secret? | Dienstverantwortliche | Austauschplan und Funktionsprüfung |
| Wurde der alte Zugang gesperrt? | Identitäts- oder Plattformteam | Widerruf und Verifikation |
| Was lernen wir aus dem Vorfall? | Sicherheitsverantwortliche | Nachverfolgte Verbesserungen |
Diese Zuordnung lässt sich in Kopexa über Assets, Risiken, Aufgaben und Nachweise steuern. Der praktische Wert liegt darin, offene Arbeit und deren Verantwortliche zusammenzuhalten. Die technische Sperrung oder den Schlüsselwechsel führen die zuständigen Teams in den jeweiligen Systemen aus.
Eine gute Notfallübung beginnt mit einem einzigen Konto
Du brauchst keinen nachgestellten Großangriff, um eure Abläufe zu prüfen. Startet mit dem Szenario: „Ein externer Entwickler meldet, dass sein Konto übernommen wurde.“ Geht dann gemeinsam durch, welche Zugänge ihr sperren müsst, welche Informationen ihr sichern könnt und wer die Entscheidung über den nächsten Schritt trifft.
Bei einem technischen Test gehört der Umfang ausdrücklich vereinbart; für eine erste Gesprächsübung genügt ein fiktives Konto. Wie ihr daraus eine brauchbare Übung macht, zeigt unser Beitrag zu Meldewegen und Notfallübungen. Für einen echten Verdacht hilft der Leitfaden zum Vorfallmanagement.
Der nächste sinnvolle Schritt: Wählt ein wichtiges Repository. Prüft gemeinsam seine Zugänge, Daten und Integrationen. Jede Lücke bekommt einen Verantwortlichen, einen Termin und einen überprüfbaren Abschluss.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Macht ein privates GitHub-Repository die Daten automatisch sicher?
Nein. Auch private Repositories brauchen passende Berechtigungen, geschützte Identitäten und Regeln für ihre Inhalte. Ein übernommener berechtigter Zugang kann weiterhin Daten erreichen.
Reicht es, einen offengelegten API-Schlüssel aus dem Code zu löschen?
Nein. Der Schlüssel muss beim Anbieter widerrufen und bei Bedarf ersetzt werden. Prüft anschließend die betroffenen Dienste und mögliche unberechtigte Nutzung; ein neuer Commit deaktiviert den alten Schlüssel nicht.
Was sollte eine Übung zur Übernahme eines Entwicklerkontos prüfen?
Prüft Meldewege, zuständige Teams, erreichbare Repositories und Integrationen, die Sperrung der Zugänge und den Umgang mit betroffenen Secrets. Nutzt für eine Gesprächsübung ein fiktives Konto; technische Tests brauchen einen vereinbarten Umfang.
Quellen
- CybersecurityNews: Hackers Breach Meta GitHub Repositories () [Abgerufen am ]
- SecurityWeek: Meta Says Hackers Took Code, Personal Data of 1,500 in GitHub Breach () [Abgerufen am ]
- GitHub Docs: Remediating a leaked secret [Abgerufen am ]
- GitHub Docs: About authentication to GitHub [Abgerufen am ]