Guide
Digital Omnibus: Was die DSGVO-Reform für KI, Cookies und Unternehmen ändern soll
Was der EU-Rat bei KI-Training, Cookies und Datenpannen ändern will: Die DSGVO-Reform erklärt – mit aktuellem Stand und Folgen für Unternehmen.
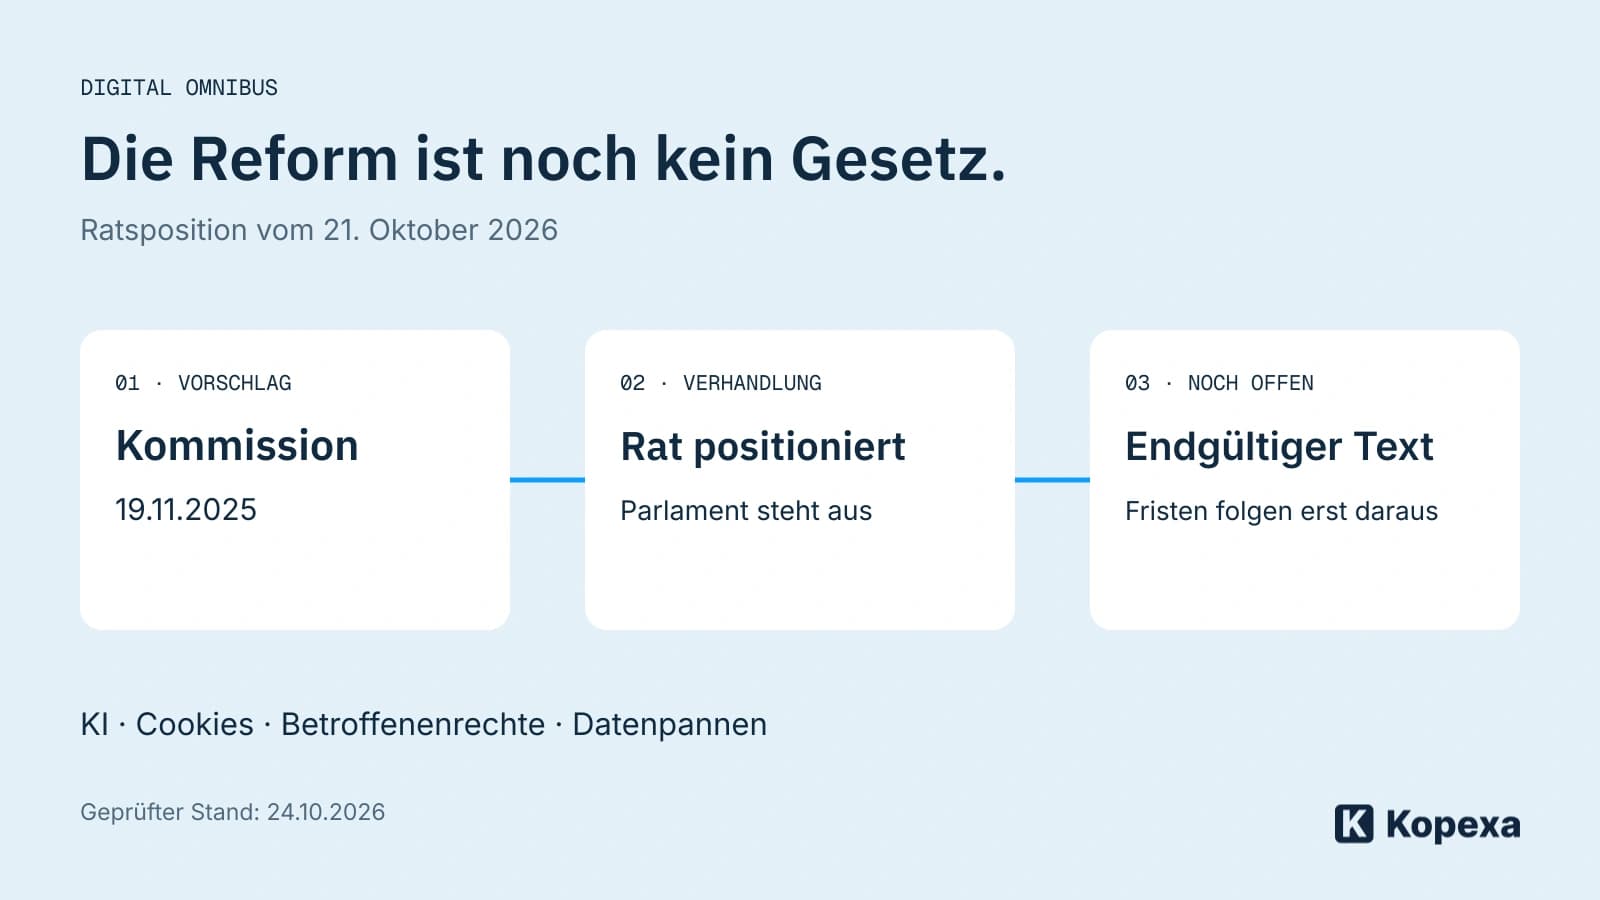

Darf ein KI-Anbieter künftig ohne Einwilligung mit personenbezogenen Daten trainieren? Der EU-Rat will die Regeln dafür ausdrücklich in der DSGVO verankern. Seine Position vom 21. Oktober 2026 ist aber noch kein Gesetz. Das Paket betrifft außerdem Cookies, Auskunftsanfragen, Pseudonymisierung und die Meldung von Datenpannen.
Für Unternehmen geht es damit um konkrete Entscheidungen: Welche Daten dürfen in ein KI-System? Welche Messung braucht eine Einwilligung? Wann muss ein Vorfall gemeldet werden? Dieser Beitrag trennt geltendes Recht vom Reformvorschlag und zeigt, welche Abläufe ihr überprüfen solltet.
Geprüfter Stand: 24. Oktober 2026. Grundlage ist das am 22. Oktober veröffentlichte Ratsmandat ST 14756/26. Das Europäische Parlament hat nach der geprüften Verfahrensakte noch keine abschließende Position. Die vorgeschlagenen Erleichterungen sind deshalb keine Grundlage, um heute Schutzmaßnahmen oder Meldeprozesse abzubauen. Ratsmitteilung, Verfahrensakte
Was ist der Digital Omnibus?
Ein Omnibus bündelt Änderungen an mehreren Rechtsakten in einem Gesetzgebungspaket. Der hier behandelte Daten-Omnibus gehört zum europäischen Vereinfachungspaket „Omnibus VII“. Die Kommission legte ihren Vorschlag am 19. November 2025 vor. Der Rat hat inzwischen seine Verhandlungsposition vereinbart; über den endgültigen Text müssen sich die Gesetzgeber noch einigen.
Betroffen sind unter anderem die DSGVO, die ePrivacy-Richtlinie, der Data Act und Meldewege für Cybervorfälle. Daneben gibt es einen eigenen KI-Omnibus zur KI-Verordnung. Datenschutzregeln für KI und Regeln des AI Act sind nicht dasselbe Verfahren. Aus einer Änderung des AI Act folgt keine allgemeine Erlaubnis, personenbezogene Daten für KI zu verwenden. Kommissionsvorschlag, Rat zum Umfang des Pakets
Die wichtigsten Änderungen im Überblick
Die rechte Spalte beschreibt die Ratsposition, nicht bereits anwendbares Recht. Einzelheiten und Bedingungen folgen unter der Tabelle.
| Thema | Ausgangspunkt heute | Was der Rat ändern will |
|---|---|---|
| KI und Rechtsgrundlage | Berechtigtes Interesse kann nach Prüfung infrage kommen | Ausdrückliche Regel für Entwicklung und Betrieb von KI |
| Widerspruch | Art. 21 unterscheidet verschiedene Fälle | Verweis auf Art. 21; kein besonderes bedingungsloses KI-Widerspruchsrecht wie im Kommissionsvorschlag |
| Pseudonymisierung | Identifizierbarkeit und Schutzmaßnahmen sind entscheidend | Eigene Regel zur Beurteilung bei Dritten; ausdrückliche Klarstellung für Auftragsverarbeiter |
| Auskunft | Grundsätzlich kostenlos; Ausnahmen bei offensichtlich unbegründeten oder exzessiven Anträgen | Zusätzliche ausdrückliche Missbrauchsregel und angepasste Begründungsanforderungen |
| Cookies | Einwilligung mit begrenzten Ausnahmen | Weitere zweckgebundene Ausnahmen, unter anderem für bestimmte Messung und kontextbezogene Werbung |
| Datenpannen | Unverzüglich, möglichst binnen 72 Stunden; Ausnahme bei voraussichtlich fehlendem Risiko | Hohe Risikoschwelle für Behördenmeldung und möglichst höchstens 96 Stunden |
| Datenschutz-Folgenabschätzung | Nationale Listen und konkrete Risikoprüfung | EU-weite Listen, gemeinsame Vorlage und Methodik |
| Cyber-Meldewege | Mehrere Regelwerke und zuständige Stellen | Nationale Eingangsstellen und eine europäische Informationsstelle |
Die zentralen Datenschutzänderungen stehen auf den Seiten 131–146 des Ratsmandats, die Cookie-Regeln auf den Seiten 157–158.
KI-Training: Was bedeutet „berechtigtes Interesse“?
Die DSGVO verlangt nicht für jede Verarbeitung eine Einwilligung. Artikel 6 enthält mehrere Rechtsgrundlagen. Nach der Stellungnahme 28/2024 des Europäischen Datenschutzausschusses kann ein berechtigtes Interesse auch bei der Entwicklung oder Nutzung von KI-Modellen infrage kommen. Dafür sind drei Fragen zu prüfen:
- Welches rechtmäßige, konkrete und tatsächliche Interesse wird verfolgt?
- Ist die Verarbeitung dafür erforderlich, oder lässt sich das Ziel weniger eingriffsintensiv erreichen?
- Überwiegen entgegenstehende Interessen, Rechte oder Freiheiten der betroffenen Menschen?
Die Erwartungen der Menschen, die Herkunft der Daten und mögliche Folgen der Verwendung spielen dabei eine Rolle. Dass Informationen öffentlich erreichbar sind, beendet diese Prüfung nicht. EDSA, Stellungnahme 28/2024
Der neue Artikel 88bis soll die Verarbeitung für berechtigte Interessen im Zusammenhang mit der Entwicklung und dem Betrieb von KI-Systemen oder KI-Modellen ausdrücklich ansprechen. Er verweist auf Artikel 6 Absatz 1 Buchstabe f. Zugleich hält der Ratstext an der Pflicht fest, eine geeignete Rechtsgrundlage zu bestimmen und Schutzmaßnahmen umzusetzen. Sein Anwendungsbereich reicht über das Training großer Sprachmodelle hinaus.
Die politische Streitfrage lautet, ob diese Sonderregel lediglich Klarheit schafft oder die Abwägung zugunsten von KI-Anbietern verschiebt. Der Text ist deshalb weder als erstmalige Erlaubnis jeder Verarbeitung ohne Einwilligung noch als bedeutungslose Wiederholung abzutun. Ein Unternehmen müsste weiterhin erklären können, welche Daten es für welchen Zweck verarbeitet. Ratsmandat, S. 145–146
Beispiel: Supporttickets für einen KI-Assistenten
Ein fiktiver IT-Dienstleister möchte alte Tickets nutzen, um einen Assistenten zu verbessern. Die Tickets enthalten Namen, technische Protokolle, Zugangsinformationen und vereinzelt Angaben zu Erkrankungen.
Die ursprüngliche Supportleistung, die interne Suche in Tickets und das Training eines Modells sind getrennt zu betrachten. Ebenso wichtig ist, ob ein externer Anbieter die Daten nur im Auftrag verarbeitet oder für eigene Zwecke verwendet. Eine Vertragsklausel „KI-Verbesserung“ beantwortet diese Fragen nicht.
Das Team sollte zuerst Datenquellen und Zwecke erfassen, unnötige Inhalte ausschließen und die Empfängerrollen klären. Danach lassen sich Rechtsgrundlage, Schutzmaßnahmen und zulässiger Umfang prüfen. Ein Verzeichnis der Informationswerte hilft, die betroffenen Daten und ihre Bedeutung für das Unternehmen überhaupt zu erkennen.
Bleibt ein Widerspruch gegen KI-Training möglich?
Ja, der Ratsentwurf verweist auf das bestehende Widerspruchsrecht. Er übernimmt jedoch nicht das besondere bedingungslose Widerspruchsrecht, das die Kommission im KI-Artikel vorgeschlagen hatte. Die entsprechende Passage ist im Ratsmandat gestrichen. Ratsmandat, S. 146
Dieser Unterschied ist praktisch relevant. Artikel 21 Absatz 1 betrifft Widersprüche aus Gründen der besonderen Situation einer Person gegen Verarbeitungen nach Artikel 6 Absatz 1 Buchstaben e oder f. Der Verantwortliche darf grundsätzlich nicht weiterverarbeiten, kann aber zwingende überwiegende schutzwürdige Gründe oder die Verarbeitung für Rechtsansprüche geltend machen. Für Direktwerbung gelten andere, stärkere Widerspruchsregeln. Amtlicher DSGVO-Text, Artikel 21
„Ein Klick stoppt jede KI-Nutzung“ wäre deshalb ebenso ungenau wie „Das Widerspruchsrecht wird abgeschafft“. Unternehmen brauchen einen Prozess, der Eingang, Prüfung, Entscheidung und technische Umsetzung verbindet. Ein Formular allein genügt nicht, wenn niemand weiß, welche Datensätze und Systeme betroffen sind.
Sensible Daten: Keine pauschale Freigabe für Trainingsmaterial
Gesundheitsdaten, politische Meinungen und weitere besondere Kategorien sind durch Artikel 9 zusätzlich geschützt. Der Rat sieht eine neue Ausnahme für unbeabsichtigte, beiläufige Restverarbeitung solcher Daten bei Entwicklung und technischem Betrieb von KI vor.
Die Ausnahme ist an Bedingungen gebunden: Unternehmen sollen Maßnahmen treffen, um die Erhebung und Verarbeitung dieser Daten zu vermeiden. Werden entsprechende Restdaten erkannt, sollen sie unverzüglich gelöscht werden. Ist die Entfernung technisch unmöglich oder offensichtlich unverhältnismäßig aufwendig, verlangt der Entwurf wirksamen Schutz vor weiterer Verarbeitung, anderen Zwecken, Ausgaben und Weitergabe.
Das ist keine Erlaubnis, gezielt Gesundheitsakten einzusammeln und sich anschließend auf einen unvermeidbaren Restbestand zu berufen. Beim Supportbeispiel muss das Team sensible Inhalte bereits bei Auswahl und Aufbereitung berücksichtigen. Ratsmandat, S. 132–133
Eine weitere Ausnahme betrifft biometrische Eins-zu-eins-Verifikation: Die biometrischen Daten oder die erforderlichen Verifikationsmittel müssen unter alleiniger Kontrolle der betroffenen Person stehen. Das ist von einer zentralen Gesichtserkennung zur Identifizierung vieler Menschen zu unterscheiden. Ratsmandat, S. 133
Pseudonymisierung: Für wen sind Daten personenbezogen?
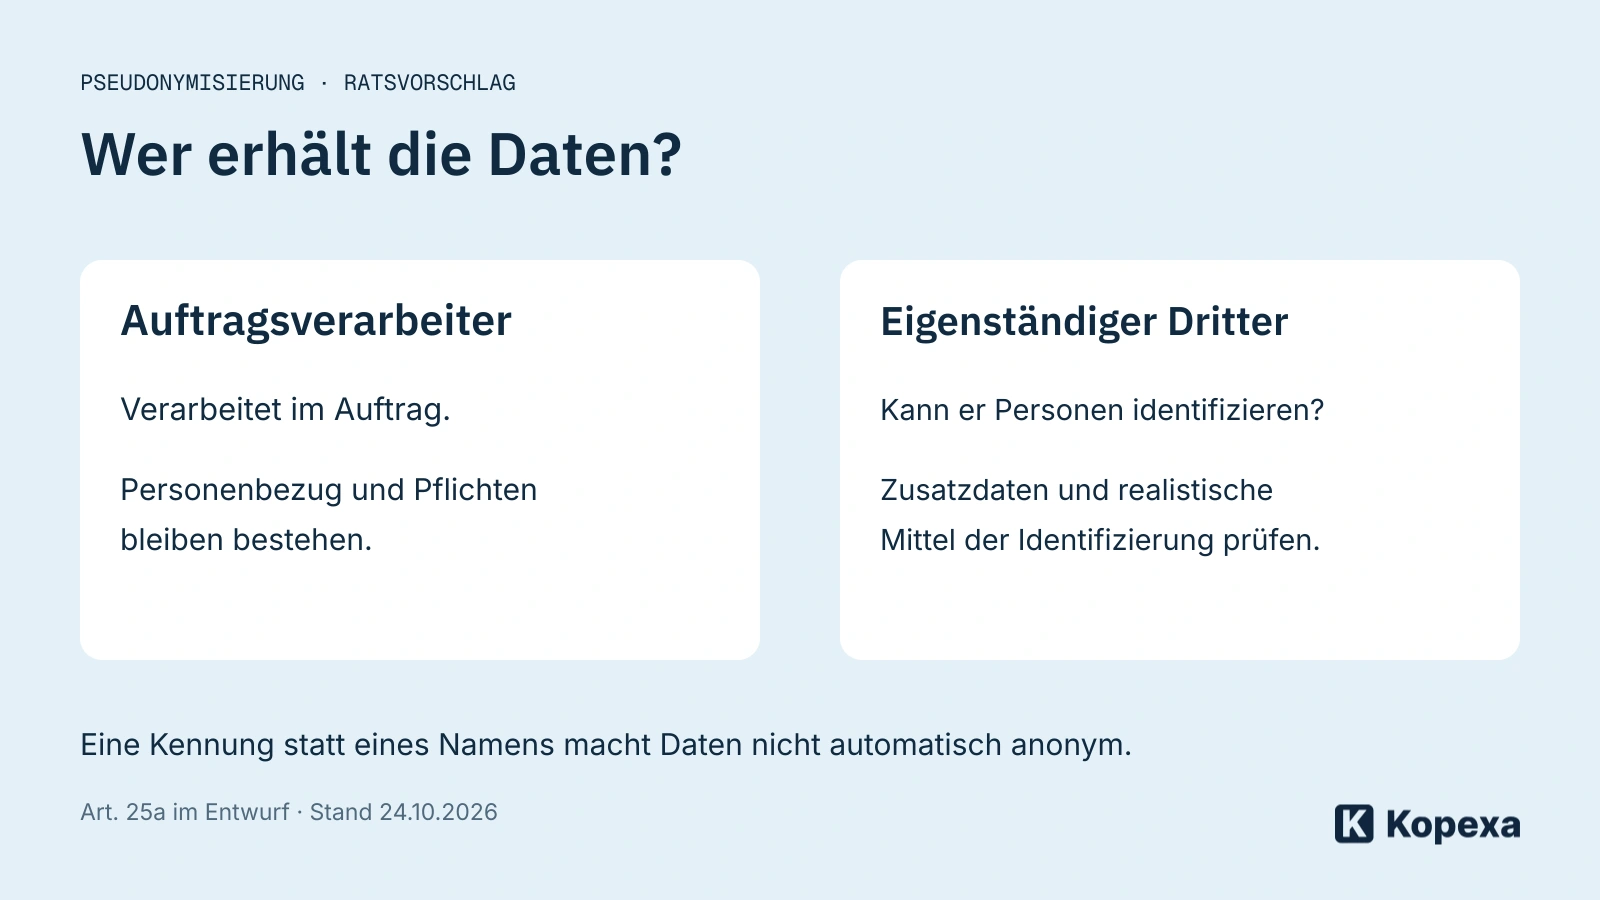
Pseudonymisierung ersetzt unmittelbar zuordenbare Angaben, beispielsweise Namen, durch andere Kennungen. Ob Personen trotzdem identifiziert werden können, hängt unter anderem von Zusatzinformationen und Zugriffsmöglichkeiten ab. Eine Kundennummer oder ein Hash ist daher nicht automatisch anonym.
Die Kommission wollte die Definition personenbezogener Daten in Artikel 4 ändern. Der Rat lässt diese Definition bestehen, nimmt aber eine eigene Regel in Artikel 25a auf:
- Für einen Dritten sollen pseudonymisierte Daten nicht personenbezogen sein, wenn er die Person nicht identifizieren kann.
- Bei Weitergabe an einen weiteren Empfänger, der mit vernünftigerweise wahrscheinlichen Mitteln identifizieren kann, sollen Übermittlung und dessen Verarbeitung als Verarbeitung personenbezogener Daten gelten.
- Verarbeitet ein Auftragsverarbeiter personenbezogene Daten im Auftrag, bleiben diese für ihn personenbezogen; seine Pflichten gelten fort.
Die Frage lautet somit nicht nur „Haben wir die Namen entfernt?“, sondern auch „Wer erhält die Daten, in welcher Rolle und mit welchen realistischen Identifizierungsmöglichkeiten?“. Ratsmandat, S. 140–141
Für eine belastbare Bewertung dokumentiert ihr die Zuordnungsschlüssel, verfügbaren Zusatzdaten, technischen Trennungen und Empfängerrollen. Auch die Möglichkeit einer späteren Weitergabe gehört dazu. Das Ergebnis muss zum tatsächlichen Datenfluss passen, nicht nur zur Bezeichnung „anonymisiert“ im Vertrag.
Auskunft und Informationspflichten: Was soll leichter werden?
Auskunft bleibt der Ausgangspunkt
Schon heute können offensichtlich unbegründete oder exzessive Anträge unter Voraussetzungen zu Gebühren oder einer Ablehnung führen. Der Rat ergänzt für Artikel-15-Anfragen ausdrücklich eine nachweisbare missbräuchliche Absicht. Er verändert zudem die Formulierungen zu Begründung und Darlegung der relevanten Umstände.
Die Kommissionsformulierung, die einen anderen Zweck als den Schutz eigener Daten problematisierte, ist im Ratstext gestrichen. Unbequeme Fragen oder hoher Aufwand sind also nicht einfach mit Missbrauch gleichzusetzen. Eine Ablehnung muss begründet werden; Unternehmen tragen entsprechende Darlegungslasten. Auch Artikel 57 zu Anfragen an Aufsichtsbehörden wird angepasst. Ratsmandat, S. 134 und 141
Für eure Praxis bleibt entscheidend, Daten auffinden und Rechte fristgerecht bearbeiten zu können. Erfasst Eingang, Zuständigkeit, erforderliche Identitätsprüfung, betroffene Systeme, Rechte Dritter und die begründete Antwort. Die allgemeine Antwortfrist nach Artikel 12 ist ein Monat, nicht pauschal 30 Tage; Verlängerungen haben eigene Voraussetzungen. Amtlicher DSGVO-Text, Artikel 12
Weniger individuelle Information in bestimmten Fällen
Der Entwurf sieht Erleichterungen in Artikel 13 für bestimmte risikoarme Verarbeitungen vor. Es müssen vernünftige Gründe dafür bestehen, dass die Person Identität des Verantwortlichen sowie Zwecke und Rechtsgrundlage bereits kennt. Zugleich darf keine voraussichtlich hohe Risikolage bestehen. Komplexe Verarbeitungen, große Datenmengen und Daten nach Artikel 9 oder 10 sind ausgenommen.
Für wissenschaftliche Weiterverarbeitung durch denselben Verantwortlichen gibt es eine weitere vorgesehene Ausnahme, wenn individuelle Information unmöglich, unverhältnismäßig aufwendig oder erheblich zweckgefährdend wäre. Schutzmaßnahmen und öffentliche Informationen bleiben Teil des Vorschlags. Die Datenschutzerklärung wird damit nicht generell überflüssig. Ratsmandat, S. 134–135
Forschung, automatisierte Entscheidungen und Datenschutz im Produkt
Die Reform enthält drei weitere Änderungen, die bei der Konzentration auf KI-Training leicht untergehen.
Wissenschaftliche Forschung: Eine neue Definition verlangt methodisches, systematisches Arbeiten nach fachlichen und ethischen Standards sowie überprüfbare, transparente Ergebnisse. Ein kommerzielles Interesse schließt Forschung nicht automatisch aus. Umgekehrt wird nicht jede Produktoptimierung dadurch zur Forschung. Zweckvereinbarkeit für Forschung und eine geeignete Rechtsgrundlage bleiben unterschiedliche Prüffragen. Ratsmandat, S. 132
Automatisierte Entscheidungen: Der Rat hält in Artikel 22 am Schutz vor ausschließlich automatisierten Entscheidungen mit rechtlicher oder ähnlich erheblicher Wirkung und an den geregelten Ausnahmen fest. Menschliches Eingreifen, eigene Stellungnahme und Anfechtung sind weiterhin ausdrücklich enthalten. Eine pauschale Freigabe für KI-Entscheidungen über Arbeitsplätze oder Kredite lässt sich daraus nicht ableiten. Ratsmandat, S. 135–136
Datenschutz durch Technikgestaltung: Artikel 25 soll ausdrücklich auch Auftragsverarbeiter ansprechen. Für SaaS-Anbieter wären datenschutzfreundliche Voreinstellungen und geeignete technische und organisatorische Maßnahmen damit noch unmittelbarer im Regeltext verankert. Datenmenge, Speicherfrist und Sichtbarkeit sind Produktentscheidungen. Der Omnibus ist deshalb nicht ausschließlich ein Abbau von Pflichten. Ratsmandat, S. 136
Cookies: Welche Ausnahmen plant der Rat?
Der Rat belässt die Regeln zum Zugriff auf Endgeräte in der ePrivacy-Richtlinie. Den Kommissionsansatz verbindlicher zentraler, maschinenlesbarer Auswahl übernimmt er nicht. Statt einer allgemeinen Bannerabschaffung erweitert er die Zwecke, für die unter Bedingungen keine Einwilligung erforderlich sein soll.
| Zweck | Entscheidende Grenze im Entwurf |
|---|---|
| Übertragung einer Kommunikation | Zugriff muss dem entsprechenden notwendigen Zweck dienen |
| Ausdrücklich gewünschter Dienst | Notwendige Bereitstellung und Funktionalität, keine beliebigen Zusatzverwendungen |
| Anonyme, aggregierte Reichweitenmessung | Durch Anbieter oder in seinem Auftrag; Zweckbindung und Grenzen für Weitergabe und Kombination |
| Reichweitenmessung im Rahmen des European Media Freedom Act | Eigene Bedingungen, darunter Pseudonymisierung und Grenzen für dienstübergreifendes Tracking |
| Technische Sicherheit | Bezug zum gewünschten Dienst oder Endgerät |
| Kontextbezogene Werbung und Messung | Bezug zum aktuellen Inhalt, keine Verhaltensprofile aus früherer oder späterer Nutzung |
Die Bedingungen sind Teil der Ausnahme, nicht bloß Empfehlungen. Der Wortlaut zur kontextbezogenen Werbung enthält zudem eine erklärungsbedürftige Spannung: Er spricht von einer Nutzung ohne Verarbeitung personenbezogener Daten und anschließend von Pseudonymisierung erhobener Daten. Daraus sollte vor einem endgültigen Text keine vermeintlich rechtssichere Tracking-Konfiguration abgeleitet werden. Ratsmandat, S. 157–158
Geplant sind außerdem eine Ablehnung mit einem Klick und gleichwertigen Mitteln sowie mindestens vier Monate ohne erneute Anfrage für denselben Zweck nach einer Ablehnung. Solange auf eine erteilte Einwilligung rechtmäßig gestützt werden kann, soll ebenfalls keine erneute Anfrage erfolgen.
Warum das keine allgemeine Remarketing-Erlaubnis ist
Ein fiktives Marketingteam misst auf der eigenen Website Seitenaufrufe und sendet zusätzlich Besucherkennungen an eine Werbeplattform. Die zweite Verarbeitung wird nicht zur anonymen Reichweitenmessung, nur weil beide Vorgänge in einem Tag Manager eingerichtet sind.
Prüft je Werkzeug: Welche Daten werden gelesen? Wer bekommt sie? Werden sie mit anderen Informationen kombiniert? Entsteht ein Profil für spätere Werbung? Diese Fragen bestimmen die Einordnung. Aus dem Ratsmandat folgt keine allgemeine Freigabe für Meta-, Google- oder LinkedIn-Remarketing ohne Einwilligung. Auch beim datenschutzkonformen Einsatz von Matomo kommt es auf Konfiguration und tatsächliche Verarbeitung an, nicht allein auf den Produktnamen.
Datenpannen: 96 Stunden statt 72 – aber noch nicht heute
Heute verlangt Artikel 33 eine unverzügliche Meldung an die zuständige Aufsicht, möglichst binnen 72 Stunden ab Bekanntwerden. Eine Ausnahme besteht, wenn die Verletzung voraussichtlich nicht zu einem Risiko für Rechte und Freiheiten führt. Der Ratsentwurf verändert zwei Dinge:
- Die Behördenmeldung soll ein voraussichtlich hohes Risiko voraussetzen.
- Die genannte Frist soll auf 96 Stunden steigen; „unverzüglich“ bleibt bestehen.
Das bedeutet weder eine allgemeine viertägige Wartefrist noch das Ende der Dokumentation nicht gemeldeter Vorfälle. Die Benachrichtigung betroffener Personen nach Artikel 34 ist getrennt zu prüfen. Auch Meldepflichten anderer Regelwerke bleiben gesondert relevant. EDSA zu geltenden Meldepflichten, Ratsmandat, S. 137–138
Der EDSA soll Listen veröffentlichen, welche Umstände voraussichtlich ein hohes oder kein hohes Risiko begründen. Eine gemeinsame Vorlage soll die Behördenmeldung vereinheitlichen. Das kann Aufwand verringern, ersetzt aber weder Sachverhaltsklärung noch eine begründete Entscheidung.
Beispiel: Ein kompromittiertes Konto
Nach einem unberechtigten Zugriff weiß ein fiktives Unternehmen zunächst nicht, welche Kundendaten betroffen sind. Das Incident-Team untersucht den Zugriff, während Datenschutzverantwortliche Personenrisiken und Meldepflichten bewerten. Es arbeitet nach den geltenden Regeln und dokumentiert den Kenntnisstand.
Die Nachricht über 96 Stunden darf diesen Ablauf nicht verzögern. Eine strukturierte Vorfallbearbeitung trennt deshalb Untersuchung, Eindämmung, rechtliche Bewertung und Meldung. Neue Informationen können Nachmeldungen oder weitere Maßnahmen auslösen.
Folgenabschätzungen und Meldewege sollen einheitlicher werden
Für Datenschutz-Folgenabschätzungen sieht der Rat EU-weite EDSA-Listen vor: Welche Verarbeitung benötigt eine Folgenabschätzung, welche nicht? Gemeinsame Vorlage und Methodik sollen auf EDSA-Vorschlag durch einen Kommissionsdurchführungsakt entstehen. Nationale Listen bleiben bis zu den neuen Listen relevant. Eine Listenzuordnung ersetzt nicht die konkrete Risikobewertung. Ratsmandat, S. 138–139
Bei Cybervorfällen setzt der Rat auf nationale Eingangsstellen statt der ursprünglich vorgeschlagenen europäischen Sammelstelle. ENISA soll eine Informationsstelle bereitstellen, die bei der Orientierung über Pflichten und zuständige Eingänge hilft. Diese Informationsstelle soll gerade keine Vorfallmeldungen annehmen oder speichern.
Interoperabilität und weitere Harmonisierung sind vorgesehen. Damit werden aber nicht sofort alle Definitionen, Schwellen und Fristen aus DSGVO, NIS2 und DORA gleich. Haltet weiterhin eine Meldematrix vor: auslösendes Ereignis, Rechtsgrundlage, zuständige Stelle, Frist, Verantwortliche und benötigte Angaben. Ratsmandat, S. 159–165
Was gehört außerdem zum Paket?
Der Daten-Omnibus ordnet Teile des europäischen Datenrechts neu. Regeln zu Datenvermittlungsdiensten, Datenaltruismus und öffentlicher Datenweiterverwendung sollen im Data Act gebündelt werden. Der Rat hebt außerdem Schutz vor Geschäftsgeheimnisabfluss in Drittstaaten hervor. Für die Weiterverwendung öffentlicher Daten durch sehr große Unternehmen und Gatekeeper sollen differenzierte Bedingungen und höhere Gebühren möglich sein.
Auch Cloud-Wechselregeln, Datenzugang öffentlicher Stellen, P2B-Vorschriften und Datenschutzregeln für EU-Organe gehören zum weiteren Paket. Für Anbieter und datenintensive Unternehmen lohnt deshalb ein zusätzlicher Blick außerhalb der DSGVO-Kapitel. „Datenschutzreform“ beschreibt nur einen Teil des Vorhabens. Rat zum Datenrecht, Ratsmandat
Warum ist die Reform umstritten?
Der Rat stellt Vereinfachung, geringeren Verwaltungsaufwand und Wettbewerbsfähigkeit in den Vordergrund. Die Datenschutzorganisation noyb warnt dagegen, dass die KI-Regel wirtschaftliche Interessen gegenüber Grundrechten bevorzuge und der empfängerbezogene Umgang mit Pseudonymen den Schutz schwäche. Das sind unterschiedliche Bewertungen der erwarteten Wirkung, keine bereits abgeschlossene gerichtliche Klärung. Rat, noyb, 23. Oktober 2026
EDSA und EDPS begrüßen Teile der Vereinfachung, äußern aber grundlegende Bedenken gegen andere Vorschläge. Ihre gemeinsame Stellungnahme vom Februar 2026 betrifft den Kommissionsvorschlag. Sie ist keine bereits erfolgte Bewertung des späteren Oktober-Mandats. Diese zeitliche Trennung ist wichtig, wenn einzelne Empfehlungen mit dem aktuellen Text verglichen werden. Gemeinsame Stellungnahme 2/2026
Was Unternehmen jetzt vorbereiten können
Die sinnvolle Vorbereitung beginnt mit bestehenden Datenflüssen und Entscheidungen. Ändert keine Rechtsgrundlage allein aufgrund einer Nachricht über den Ratsbeschluss.
| Verantwortungsbereich | Jetzt prüfen | Greifbares Ergebnis |
|---|---|---|
| KI und Entwicklung | Daten in Inferenz, Suche, Training und Anbieter-Weiterverwendung trennen | Datenfluss mit Zweck, Empfänger und Freigabe |
| Datenschutz | Rechtsgrundlagen, Betroffenenrechte und sensible Daten | Begründete Entscheidungen und klare Bearbeitungswege |
| Security | Meldeschwellen und Fristen je Regelwerk | Aktuelle Meldematrix und benannte Vertretungen |
| Marketing | Endgerätezugriffe, Empfänger und Profilbildung je Tool | Tracking-Inventar mit dokumentierter Einordnung |
| Einkauf | Anbieterrollen, Unterauftragnehmer und eigene Trainingszwecke | Nachverfolgbare Lieferantenprüfung |
| Geschäftsführung | Betroffene Projekte, offene Entscheidungen und Ressourcen | Entscheidungsvorlage mit Zuständigkeiten |
Für Anbieterprüfungen hilft eine strukturierte Lieferantenbewertung. Richtlinien müssen anschließend so konkret sein, dass Beschäftigte erlaubte Werkzeuge, Daten und Freigabewege erkennen. Bei Änderungen sind Freigabe, Version und Kenntnisnahme zusammenzuführen. Ob daraus wirksame Umsetzung wird, sollte über Ziele und passende Kennzahlen überprüft werden, nicht nur über erledigte Aufgaben.
In Kopexa lassen sich geprüfte Anforderungen über Controls mit Maßnahmen verbinden. Nachweise hängen an den Maßnahmen; Verantwortliche können offene Arbeit und Entscheidungen nachverfolgen. Versionierte Dokumente, Freigaben und Reviews helfen, neue Regeln kontrolliert einzuführen. Wenn ihr den Workforce Hub nutzt, können relevante Beschäftigte die Richtlinien erhalten und ihre Kenntnisnahme dokumentieren. Die rechtliche Bewertung bleibt bei den zuständigen Menschen.
Wann gilt die Reform?
Zum geprüften Stand ist die Ratsposition ein Verhandlungsschritt. Es fehlen die abschließende Parlamentsposition und die Einigung über den endgültigen Text. Danach sind formelle Annahme, Veröffentlichung und die jeweiligen Anwendungs- beziehungsweise Umsetzungsfristen zu beachten. Ein festes Datum für eine allgemeine Umstellung lässt sich daraus noch nicht ableiten. Europäisches Parlament, Verfahren 2025/0360(COD)
Für eure Planung lohnt ein fester Review-Anlass: neue Parlamentsposition, Verhandlungsergebnis oder veröffentlichter Rechtsakt. Haltet fest, welche Annahmen dann erneut geprüft werden müssen. So wird eine spätere Rechtsänderung zu einer nachvollziehbaren Entscheidung über Prozesse und Systeme.
Kurz beantwortet
Häufige Fragen
Noch eine Frage offen? Hier findest du die Antworten zum Nachlesen.
Ist die DSGVO-Reform schon beschlossen?
Noch nicht als endgültiges Gesetz. Der Rat hat am 21. Oktober 2026 seine Verhandlungsposition vereinbart. Zum geprüften Stand vom 24. Oktober fehlen die abschließende Parlamentsposition und eine Einigung über den endgültigen Text.
Ist KI-Training heute immer einwilligungspflichtig?
Nein. Berechtigtes Interesse kann bereits heute als Rechtsgrundlage infrage kommen. Interesse, Erforderlichkeit und entgegenstehende Rechte müssen geprüft werden. Der Reformvorschlag ist keine allgemeine Erlaubnis für beliebige Trainingsdaten.
Bleibt ein Widerspruch gegen KI-Training möglich?
Der Rat verweist auf Artikel 21 DSGVO, übernimmt aber nicht das besondere bedingungslose KI-Widerspruchsrecht der Kommission. Das gewöhnliche Widerspruchsrecht ist vom stärkeren Widerspruch gegen Direktwerbung zu unterscheiden.
Sind pseudonymisierte Daten künftig anonym?
Nein. Der Entwurf betrachtet insbesondere Empfänger und Identifizierbarkeit. Für Auftragsverarbeiter hält er ausdrücklich fest, dass personenbezogene Daten und entsprechende Pflichten bestehen bleiben.
Verschwinden Cookie-Banner durch den Digital Omnibus?
Eine allgemeine Abschaffung ist nicht vorgesehen. Der Rat will zusätzliche zweckgebundene Ausnahmen und geänderte Regeln für Einwilligungsanfragen. Daraus folgt keine allgemeine Freigabe für Remarketing-Pixel.
Gelten für Datenpannen jetzt 96 Stunden?
Nein. Die 96 Stunden und die höhere Meldeschwelle stehen im Ratsentwurf. Heute sind die geltenden Regeln anzuwenden, darunter die unverzügliche Meldung möglichst binnen 72 Stunden nach Artikel 33, sofern dessen Voraussetzungen erfüllt sind.
Wird das Auskunftsrecht abgeschafft?
Nein. Der Entwurf verändert Ablehnungsmöglichkeiten und Begründungsanforderungen. Das Auskunftsrecht wird nicht pauschal beseitigt; Unternehmen können unbequeme Anfragen nicht ohne weitere Prüfung als missbräuchlich einstufen.
Wann müssen Unternehmen ihre Prozesse umstellen?
Verbindliche Änderungen richten sich nach dem endgültigen Rechtsakt und seinen Anwendungs- beziehungsweise Umsetzungsfristen. Datenflüsse, Zuständigkeiten und betroffene Prozesse können Unternehmen bereits vorher erfassen.
Quellen
- Digital rulebook: Council agrees position — Rat der Europäischen Union () [Abgerufen am ]
- Ratsmandat ST 14756/26 — Rat der Europäischen Union () [Abgerufen am ]
- Kommissionsvorschlag COM(2025) 837 final — Europäische Kommission () [Abgerufen am ]
- Verfahren 2025/0360(COD) — Europäisches Parlament [Abgerufen am ]
- Joint Opinion 2/2026 on the Digital Omnibus — EDSA und EDPS [Abgerufen am ]
- Opinion 28/2024 on AI models — EDSA [Abgerufen am ]