Themen im Kopexa-Blog
Datenschutz & Technik
Datenschutz und technische Sicherheit zusammendenken. Aktuelle Fälle verstehen und Schutzmaßnahmen gezielt umsetzen.
Weitere Artikel zum Thema
38–46 von 47
Ahold Delhaize: Nach Cybervorfall beginnt kontrollierter Wiederanlauf
Ahold Delhaize fährt nach einem Cybervorfall einzelne Systeme kontrolliert wieder hoch. Die Filialen bleiben offen. Was der Konzern bestätigt hat.
 Julian Köhn·
AhsayCBS: Angreifer treffen Backup-Server – Hotfixes verfügbar
Angriffe auf AhsayCBS zeigen, dass auch Backup-Verwaltung geschützt werden muss. Hersteller und Huntress berichten über verfügbare Hotfixes und Kompromittierung.
Julian Köhn·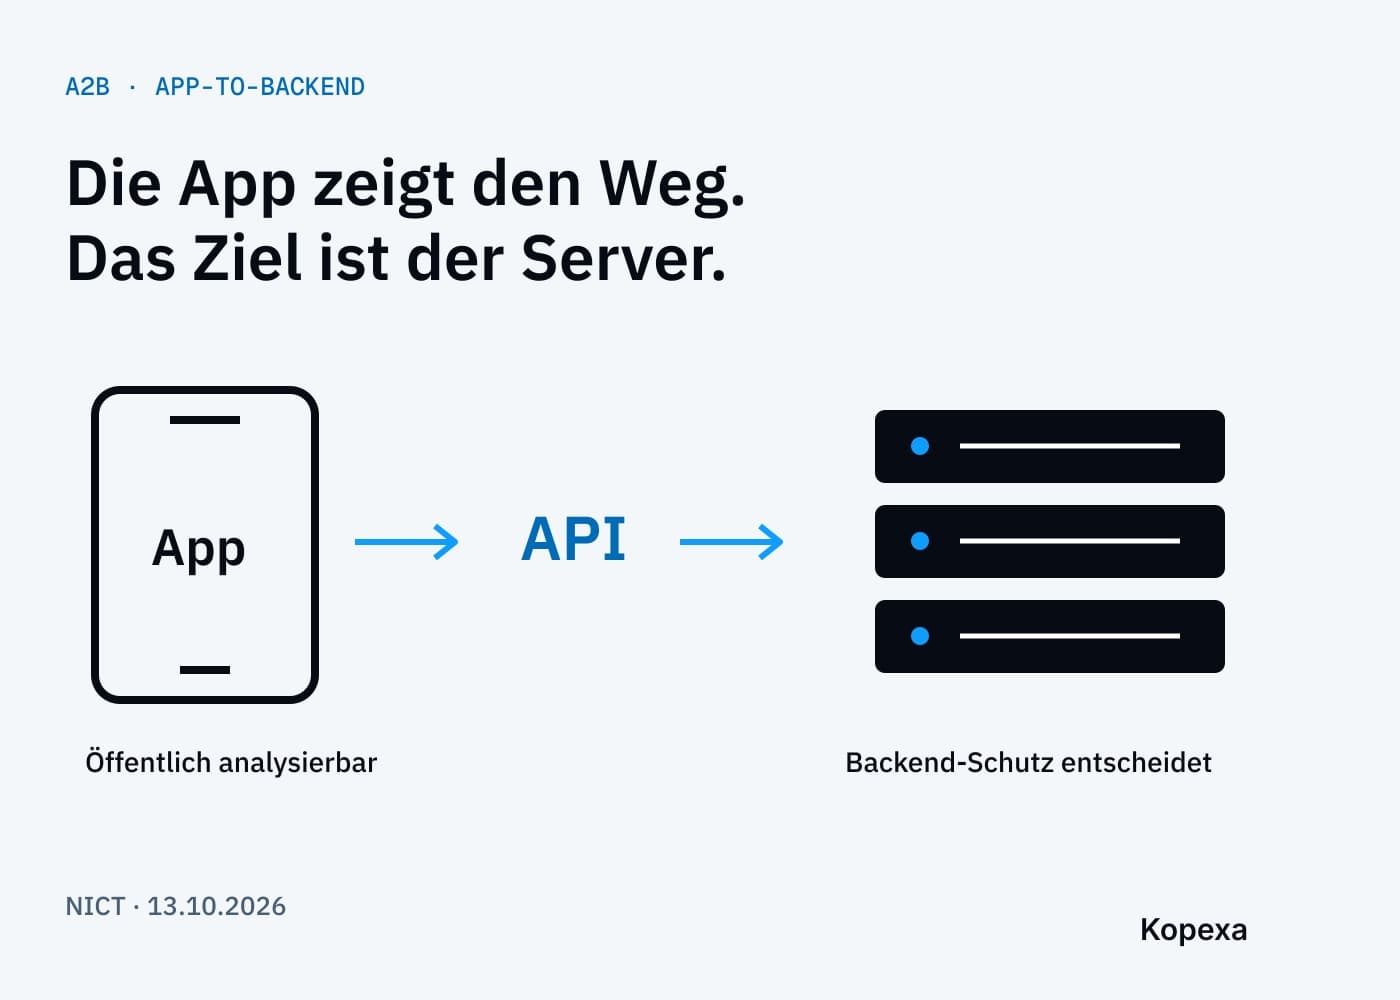
NICT warnt vor A2B-Angriffen: Die App verrät den Weg zum Server
Eine neue NICT-Warnung beschreibt Angriffe auf Backend-Server anhand öffentlich verfügbarer Android-Apps. Das Risiko liegt nicht nur in der App selbst.
Julian Köhn·
Oktober-Patchday: Ausgenutzte Windows-Shell-Lücke rückt in den Fokus
Der Oktober-Patchday umfasst eine bereits ausgenutzte Windows-Shell-Schwachstelle. Warum betroffene Systeme und nachweisbare Behebung wichtiger sind als Rekordzahlen.
Julian Köhn·
Ransomware in Japan: Cloud-Angriff trifft 495 Unternehmen und Kommunen
IDC Frontier bestätigt Ransomware bei IDCF Cloud. Was zum Ausfall, zu Backups und Japans Reaktion bekannt ist – und warum KI als Ursache nicht feststeht.
Julian Köhn·
Meta-Datenleck bei GitHub: Wie weit reicht ein gestohlener Zugang?
Gestohlene Zugangsdaten öffneten Metas GitHub-Repositories. Was Unternehmen bei Berechtigungen, Secrets, Testdaten und Incident Response prüfen sollten.
Julian Köhn·
Smart Glasses: EDSA fordert deutlich erkennbare Aufnahmehinweise
Der EDSA hat am 13. Oktober eine Stellungnahme zu Smart Glasses veröffentlicht. Im Fokus: unbemerkte Aufnahmen und die Verantwortung von Nutzern und Anbietern.
Julian Köhn·
Matomo datenschutzkonform betreiben – so geht’s ohne Cookie-Banner
Matomo ohne Cookies einrichten: JavaScript, Tag Manager, IP-Maskierung und Datenschutzerklärung. Mit echten Screenshots und Einordnung für Deutschland.
Julian Köhn·
DevOps & DSGVO: Daten automatisch anonymisieren
Wie du in DevOps DSGVO einhältst: automatisierte Anonymisierung & Pseudonymisierung, PostgreSQL RLS/Data Masking, CI/CD-Integration – risikofrei testen.
Julian Köhn·