28–33 von 33 Artikeln
Nach Veröffentlichungsdatum
France Travail: CNIL schließt Anordnung nach Sicherheitsnachbesserungen ab
Nach nachgewiesenen Sicherheitsverbesserungen schließt die CNIL ihre Anordnung gegen France Travail ab. Was sich geändert hat – und was die Entscheidung bedeutet.
 Julian Köhn·
Ransomware in Japan: Cloud-Angriff trifft 495 Unternehmen und Kommunen
IDC Frontier bestätigt Ransomware bei IDCF Cloud. Was zum Ausfall, zu Backups und Japans Reaktion bekannt ist – und warum KI als Ursache nicht feststeht.
Julian Köhn·
Meta-Datenleck bei GitHub: Wie weit reicht ein gestohlener Zugang?
Gestohlene Zugangsdaten öffneten Metas GitHub-Repositories. Was Unternehmen bei Berechtigungen, Secrets, Testdaten und Incident Response prüfen sollten.
Julian Köhn·
Smart Glasses: EDSA fordert deutlich erkennbare Aufnahmehinweise
Der EDSA hat am 13. Oktober eine Stellungnahme zu Smart Glasses veröffentlicht. Im Fokus: unbemerkte Aufnahmen und die Verantwortung von Nutzern und Anbietern.
Julian Köhn·
KI-Abhängigkeit als Compliance-Risiko: Was der Anthropic-Fall jeden CTO lehrt
Ein US-Dekret sperrte über Nacht den Zugang zu führenden KI-Modellen. Warum KI-Abhängigkeit ein echtes Compliance-Risiko ist und in NIS2, ISO 27001 und DORA gehört.
 Nikolai Shulgin·
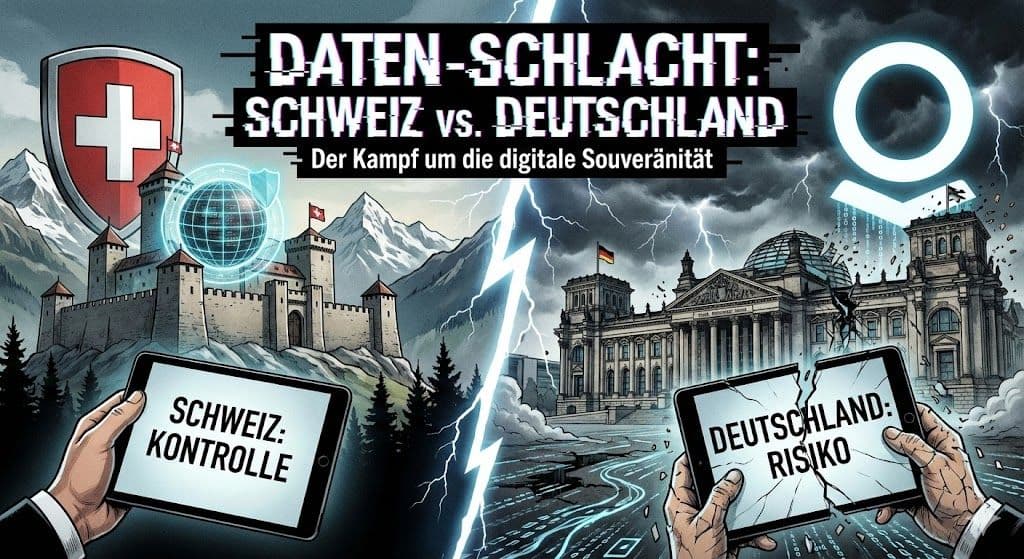
Palantir: Ein Lehrstück über Vendor Risk Management
Schweiz blockiert Palantir, Deutschland forciert es am Parlament vorbei. Eine Analyse über verheerende Risiken und den Ausverkauf digitaler Souveränität.
Julian Köhn·