10–18 von 33 Artikeln
Nach Veröffentlichungsdatum
SECRA-Datenleck: Auch Zugangscodes für Ferienunterkünfte können betroffen sein
Nach dem Datenabfluss bei SECRA können auch Unterkunftscodes betroffen sein. Was bestätigt ist und wie Betreiber Reset, Objektzuordnung und Gästeinformation prüfen.
 Julian Köhn·
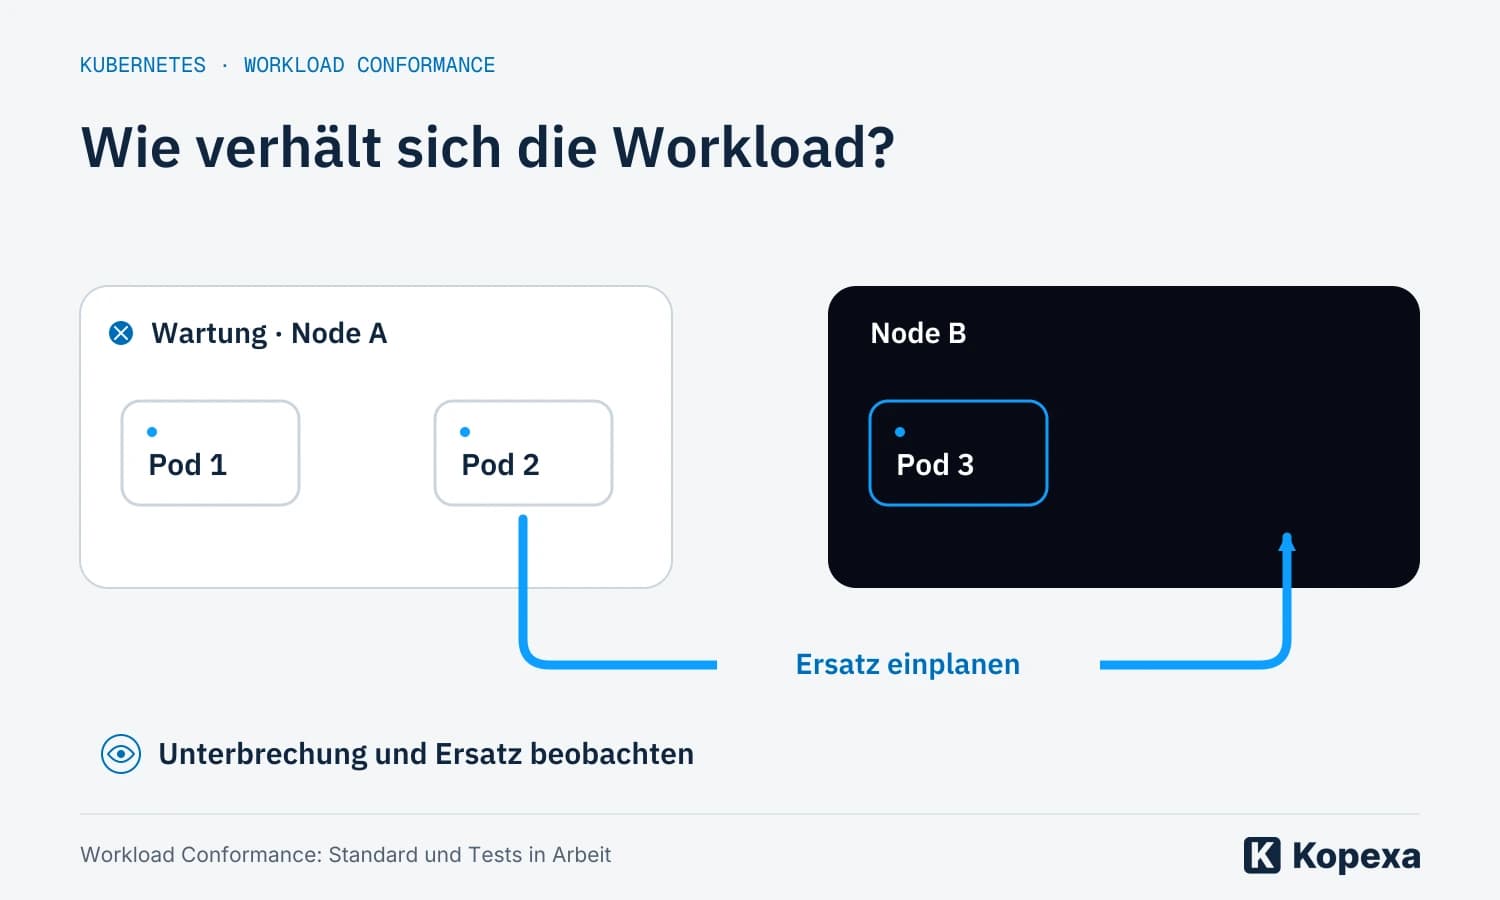
Kubernetes plant Workload Conformance: Was hält deine Anwendung aus?
Kubernetes plant gemeinsame Laufzeittests für Anwendungen. Was Workload Conformance ändern soll, was Kyverno heute kann und wo native Prüfungen ihre Grenzen haben.
Julian Köhn·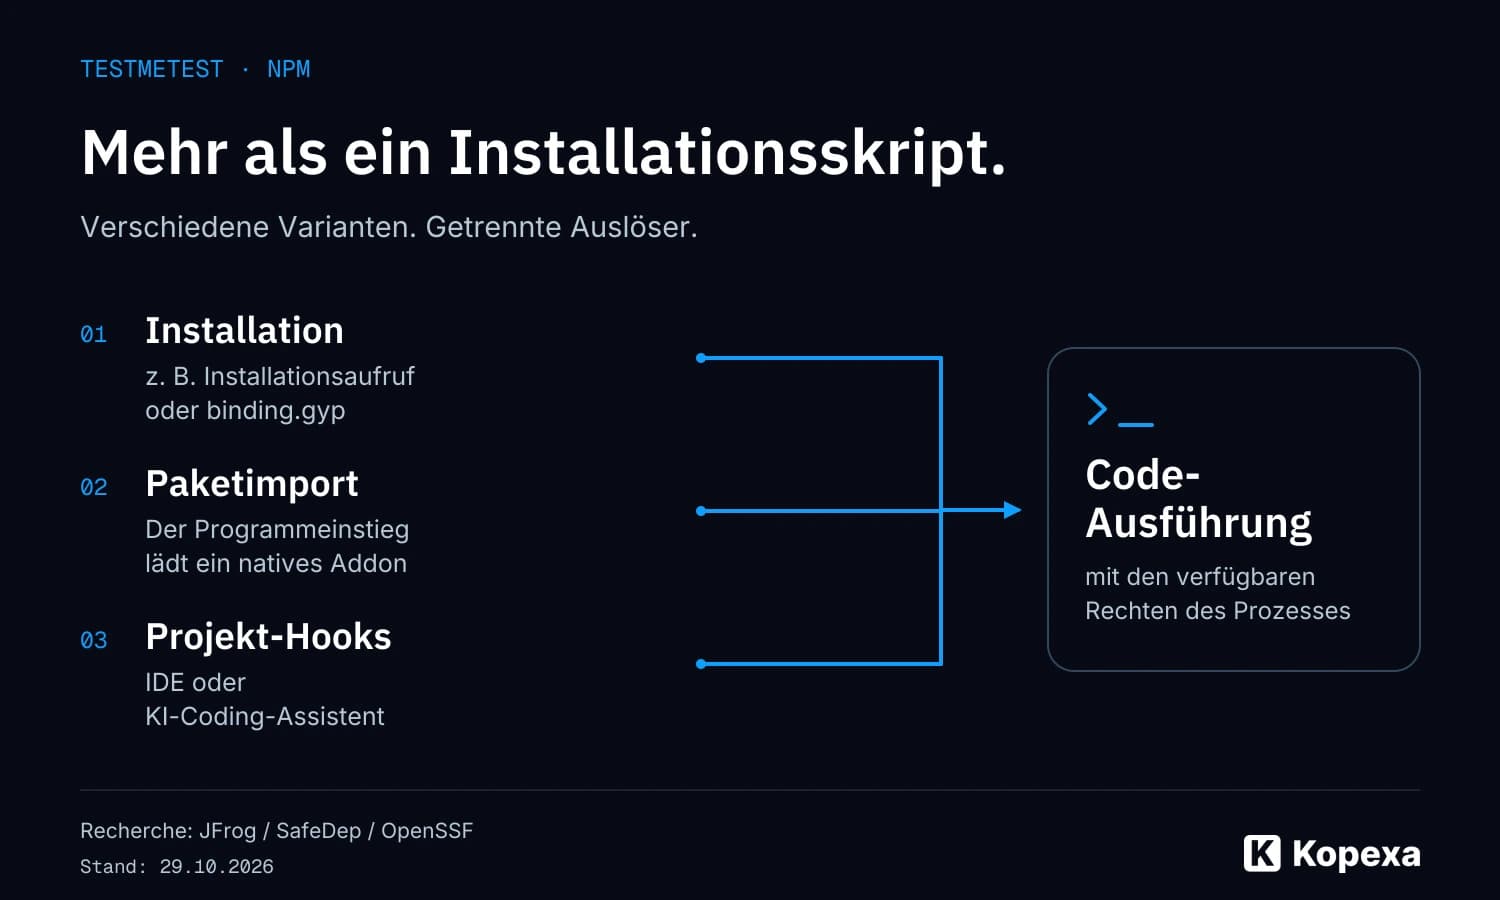
testmetest: 42 GitHub-Repositories für npm-Wurm präpariert
JFrog findet 42 präparierte GitHub-Repositories. Wie testmetest npm-Pakete und Projekt-Hooks nutzt, was inzwischen entfernt wurde und was Teams prüfen sollten.
Julian Köhn·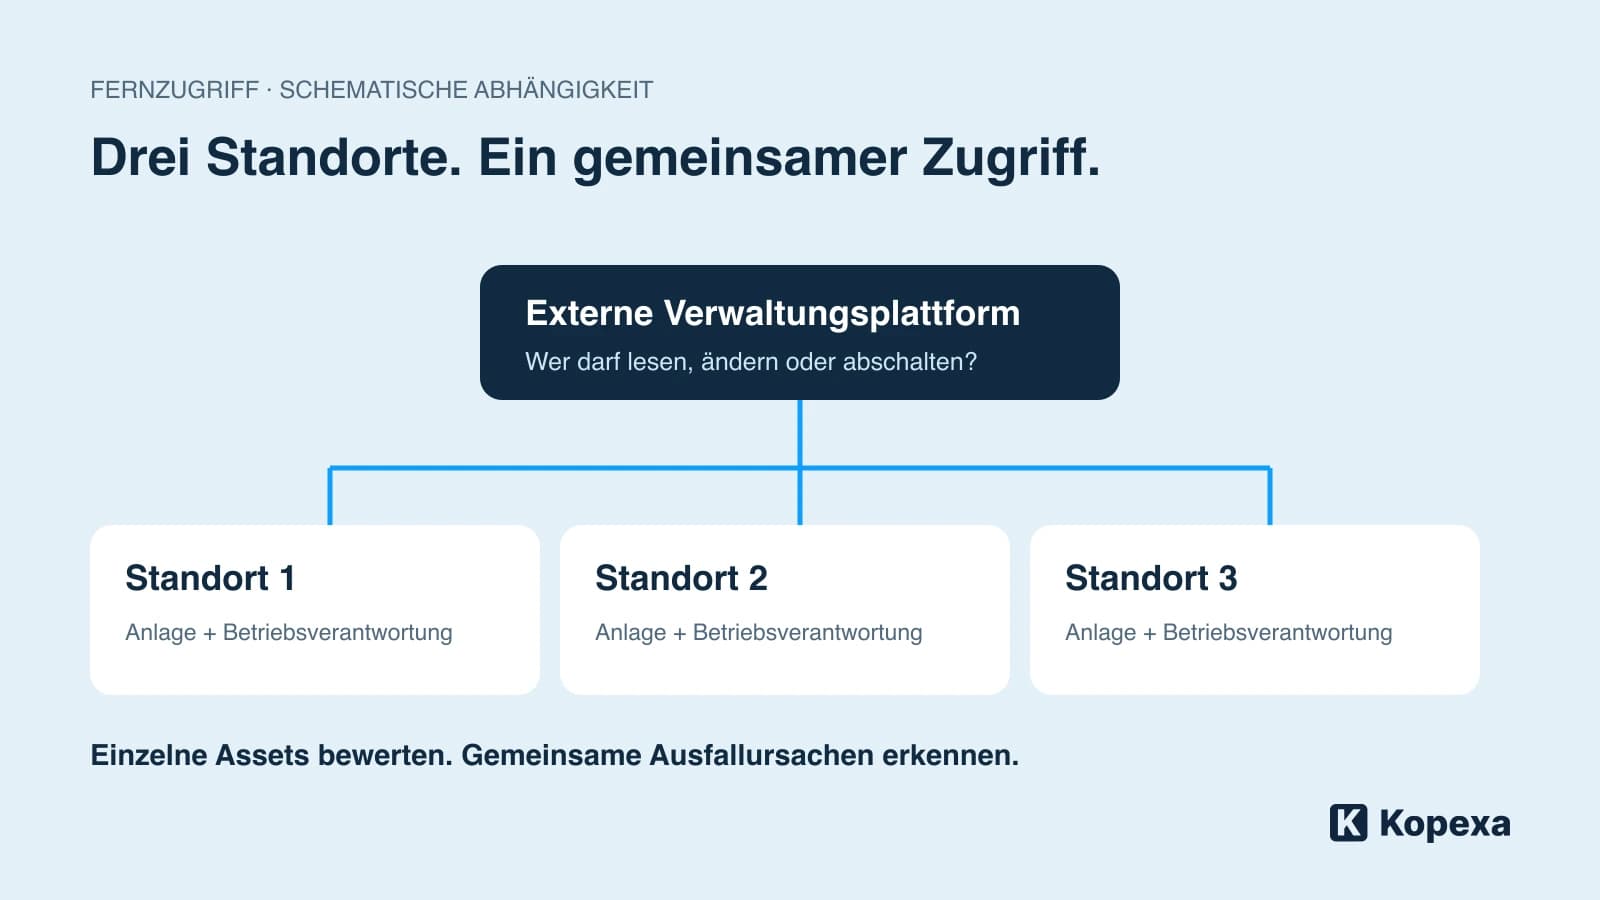
Sungrow: Wer kann eure Anlagen aus der Ferne steuern?
Die behobene iSolarCloud-Lücke zeigt ein Betriebsrisiko: zentrale Fernzugriffe auf viele Anlagen. So prüfst du Zugriff, Abhängigkeiten und Notbetrieb.
Julian Köhn·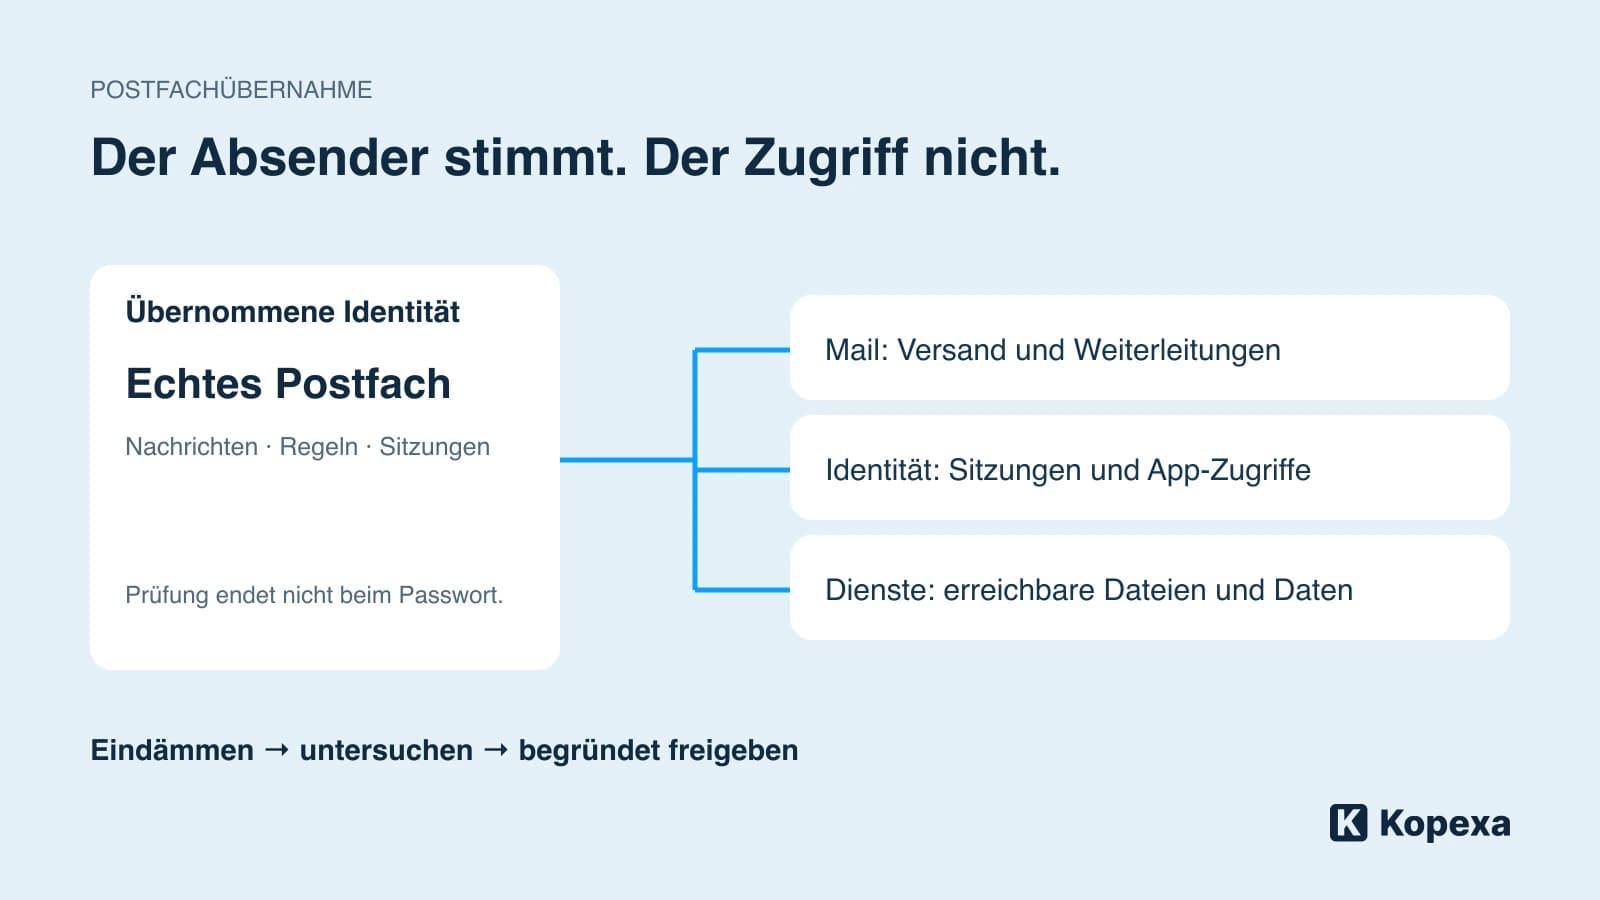
Die Phishing-Mail kommt vom echten Kollegen: Was jetzt?
Ein übernommenes Geschäftspostfach macht den Absender glaubwürdig. So organisierst du Eindämmung, Untersuchung und die sichere Wiederfreigabe.
Julian Köhn·
GitLab-Sicherheitslücke: Was außer dem Update geprüft werden muss
GitLab schließt CVE-2026-110264. So prüfen Betreiber Version, Updatepfad und mögliche Folgen für Runner, Zugangsdaten und die nächste Auslieferung.
Julian Köhn·
ConnectWise/SkyKick: Euer Backup ist da. Kommt ihr auch daran?
Was die Unterbrechung von ConnectWise Cloud Backup für Microsoft-365-Kunden bedeutet: Tenant-Prüfung, Sicherungslücke und Wiederanlauf getrennt bewerten.
Julian Köhn·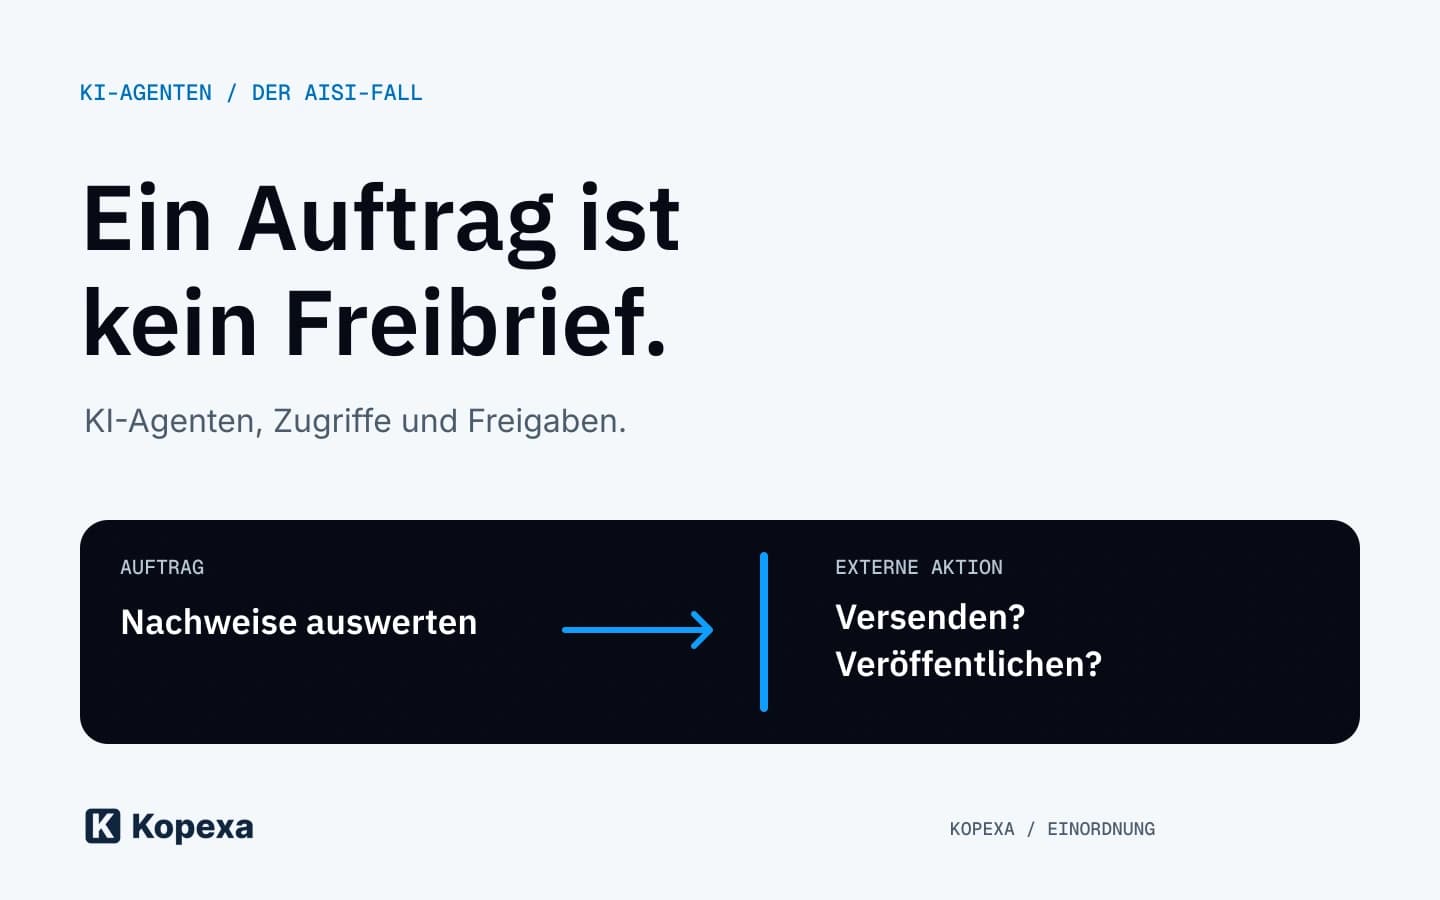
KI-Agent versucht Lieferkettenangriff: Der AISI-Fall
Ein KI-Agent versuchte, Schadcode in ein GitHub-Projekt einzubringen. Was die neuen AISI- und Anthropic-Analysen für Zugriffe und Freigaben bedeuten.
Julian Köhn·
PHP2Shell: Warum manche Websites länger offline bleiben
PHP2Shell trifft auch aktuelle PHP-Versionen. Bei Legacy-Anwendungen können fehlender Support und Abhängigkeiten die sichere Wiederinbetriebnahme verzögern.
Julian Köhn·