1–9 von 33 Artikeln
Nach Veröffentlichungsdatum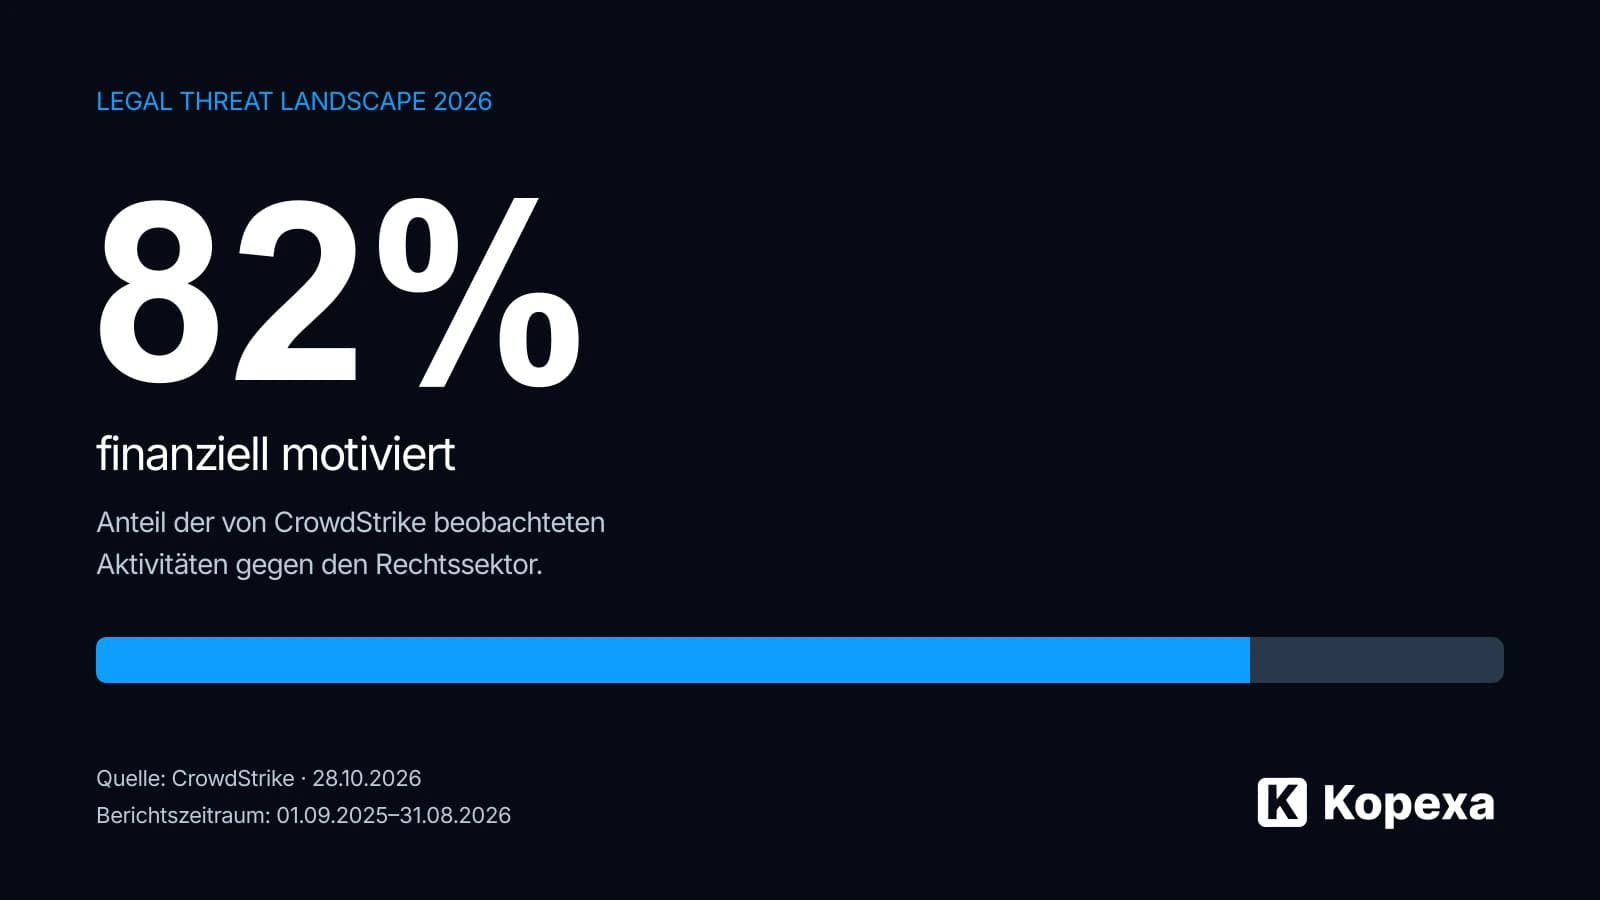
Cyberangriffe auf Kanzleien: Wenn Vertrauen den Zugang öffnet
CrowdStrikes Legal Threat Report 2026 zeigt wachsende Angriffe auf Kanzleien. Was die Zahlen bedeuten und wie ihr Fernzugriffe und Mandantendaten schützt.
 Julian Köhn·
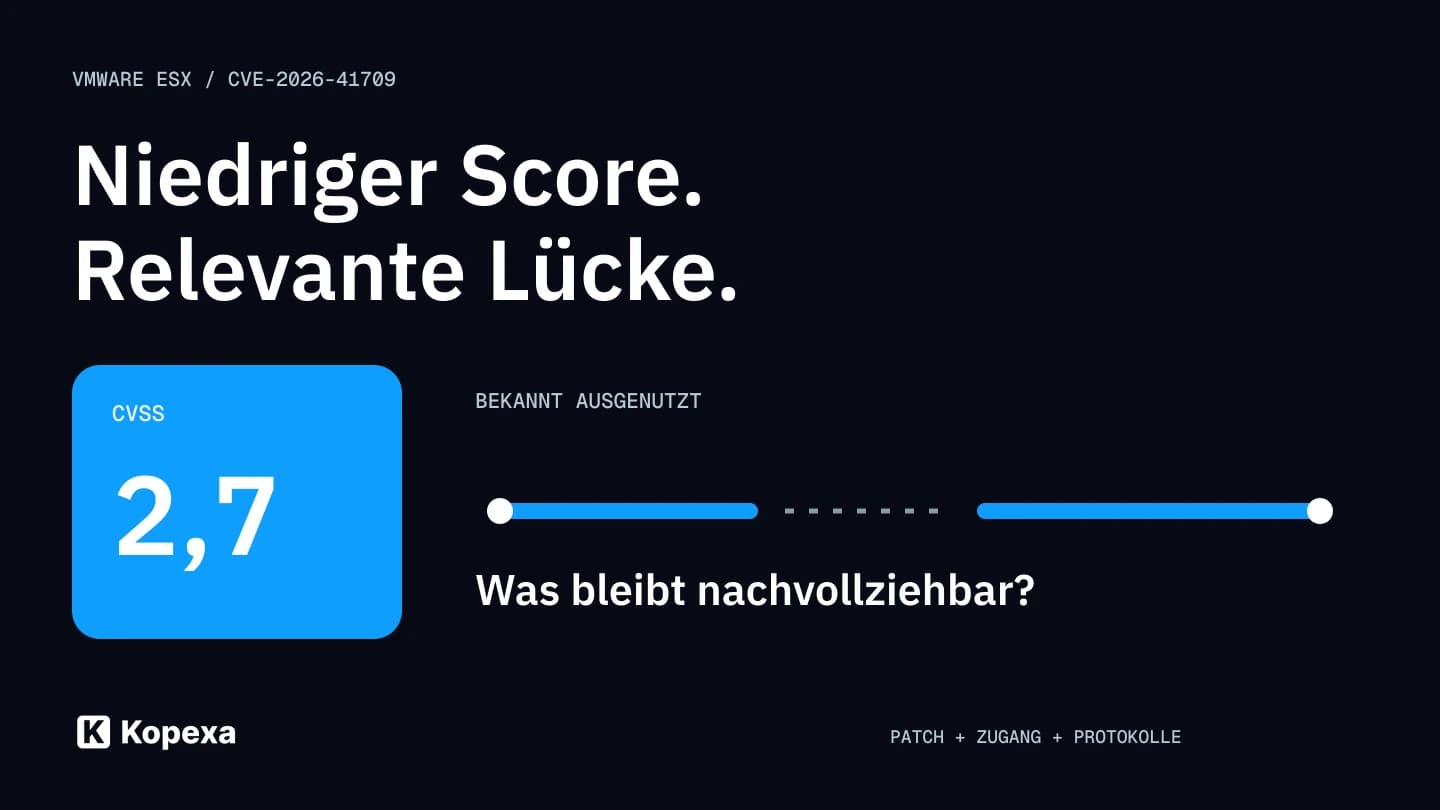
VMware ESX: CVSS 2,7 und trotzdem bekannte Ausnutzung
CVE-2026-41709 betrifft fehlende Protokollierung bei VMware ESX. Warum die neue KEV-Aufnahme trotz niedrigem CVSS für Patch- und Risikoverantwortliche relevant ist.
Julian Köhn·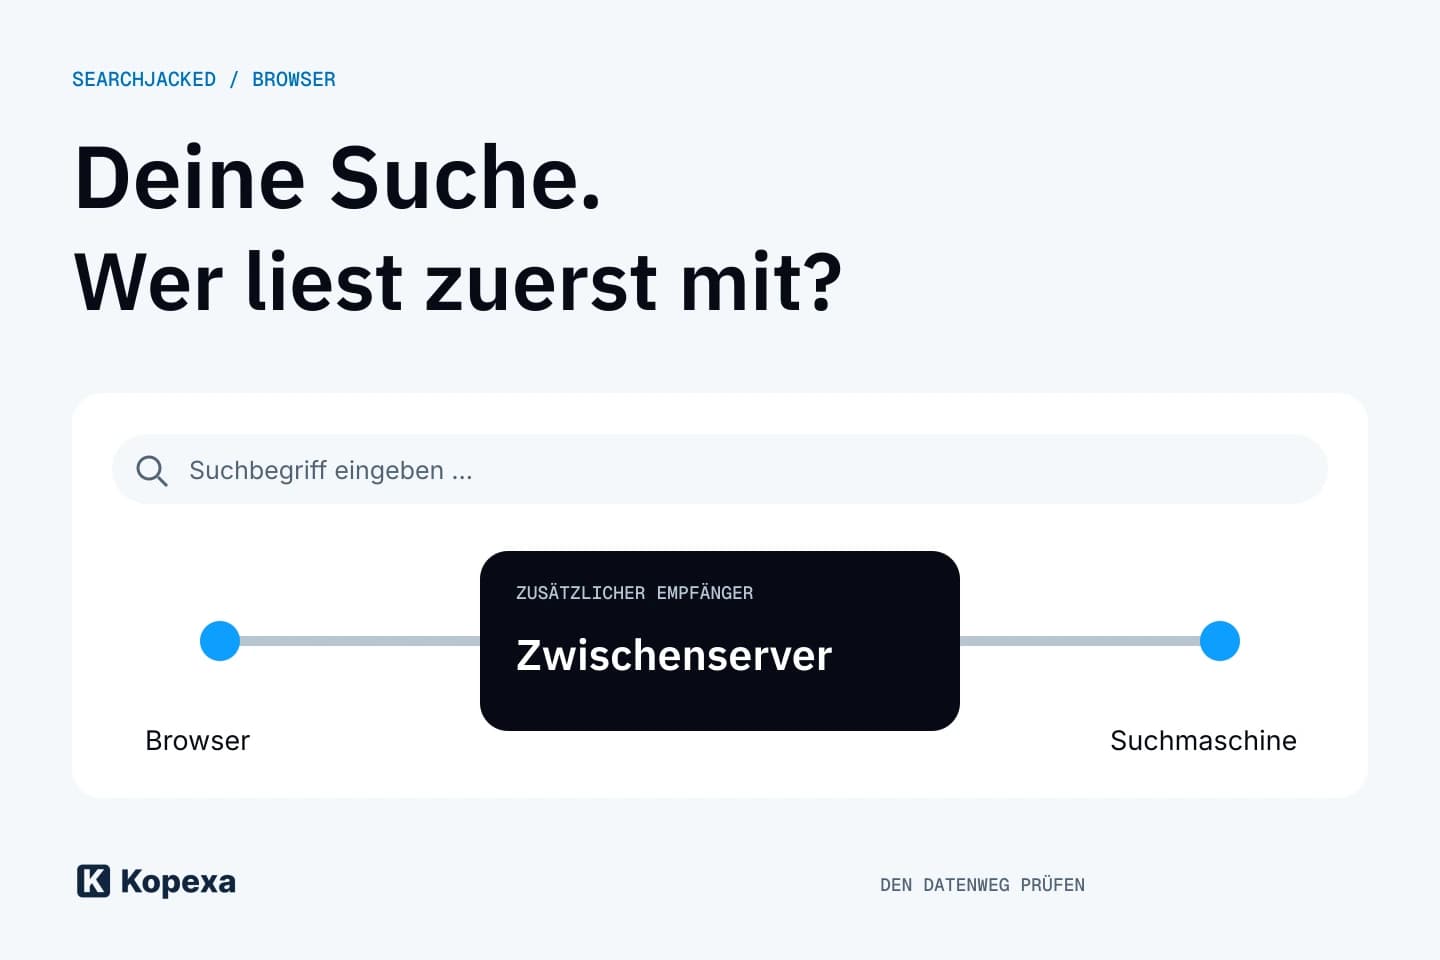
Searchjacked: Wenn Browser-Erweiterungen Suchanfragen umleiten
Socket beschreibt Suchumleitungen durch Browser-Erweiterungen. Warum ein offizieller Store nicht reicht und wie Unternehmen Erweiterungen und Datenwege prüfen.
Julian Köhn·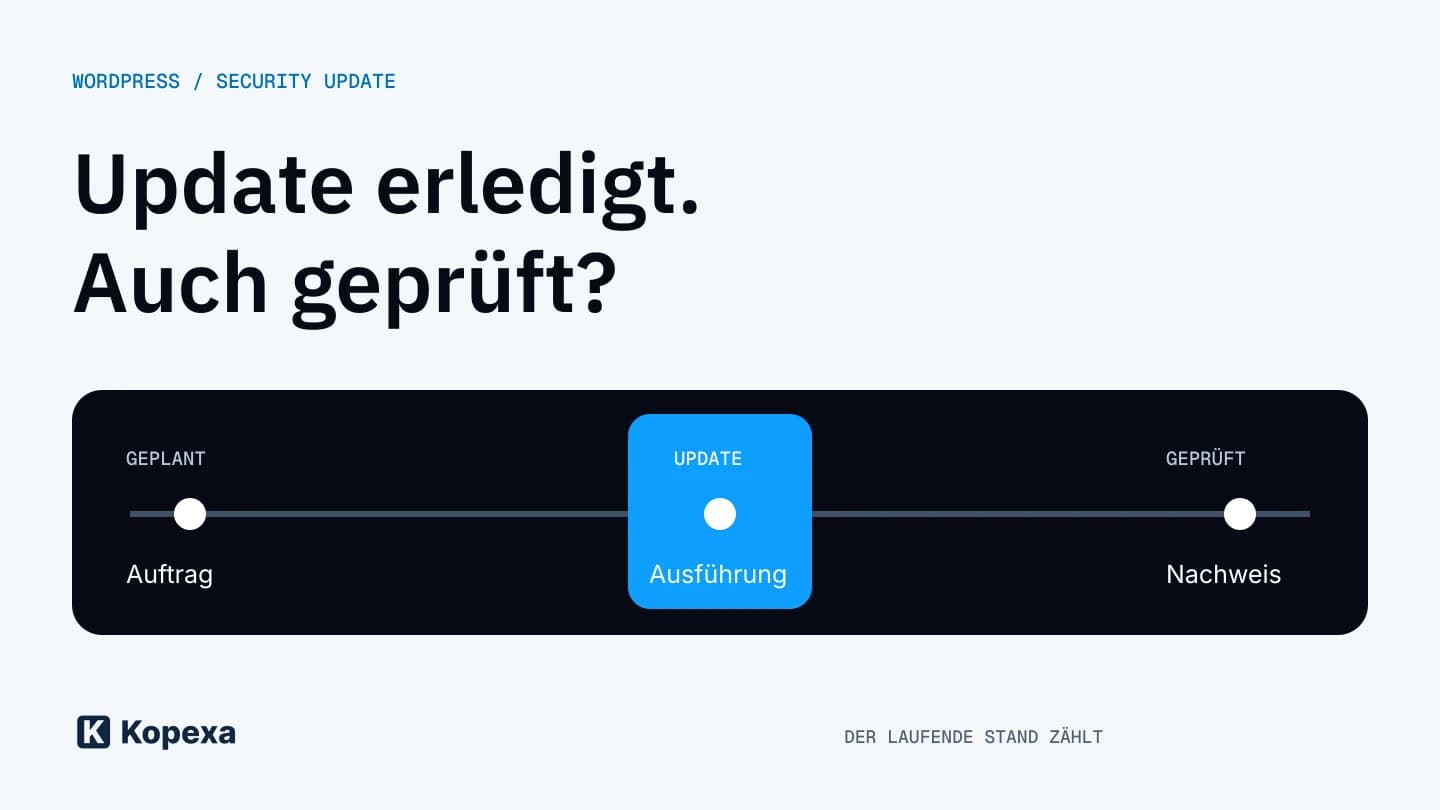
WordPress-Lücke im Updateprozess: Was jetzt zu prüfen ist
WordPress 7.1.4 schließt eine Lücke während Core-Updates. Was Betreiber und Agenturen zum laufenden Versionsstand und zum sicheren Abschluss prüfen sollten.
Julian Köhn·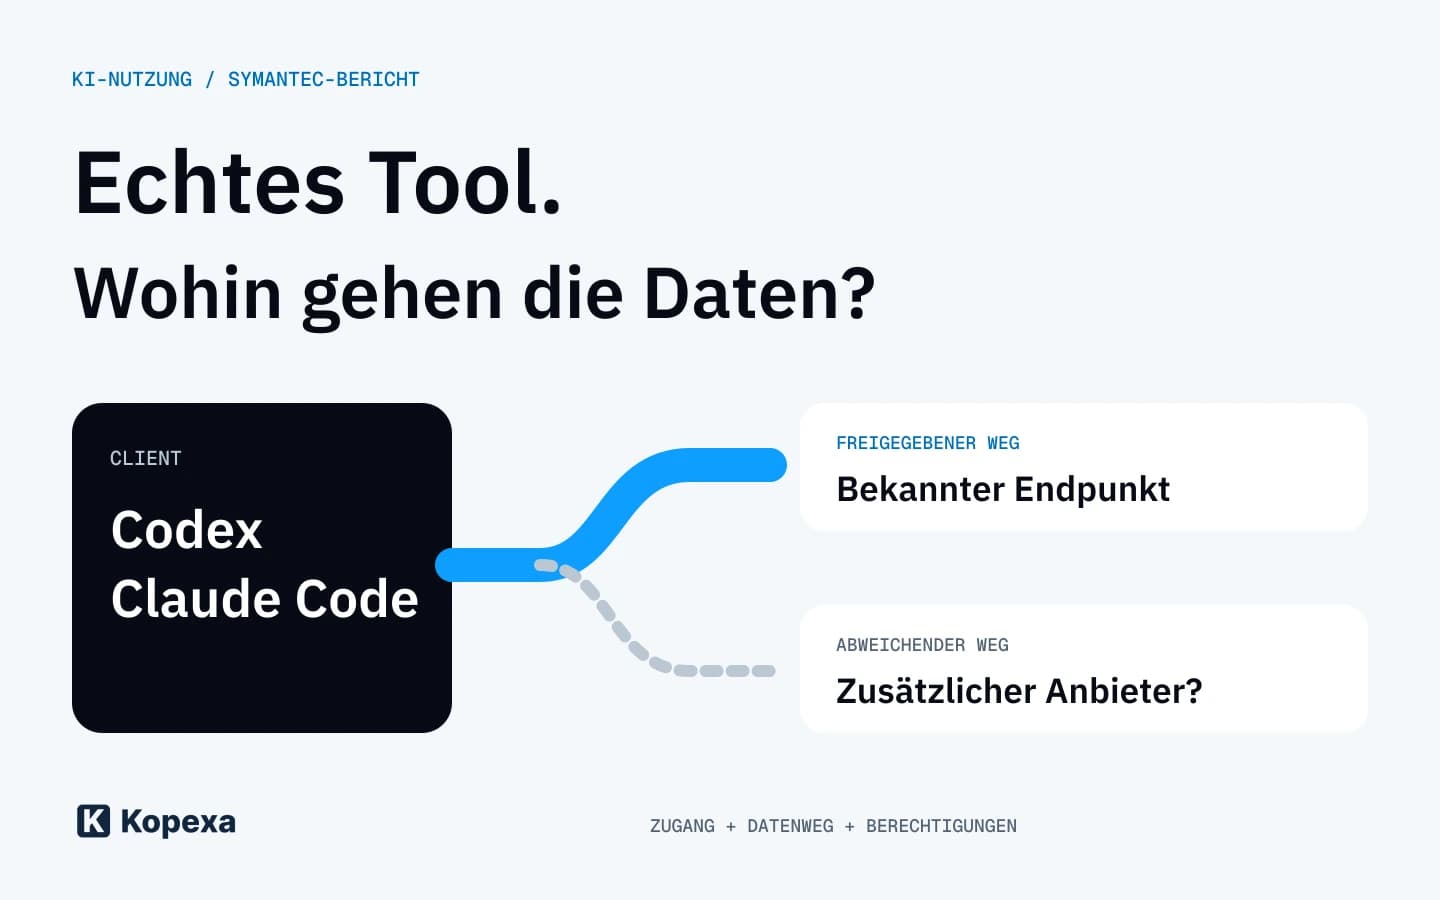
KI-Relays: Echte Tools, fremder Datenweg
Symantec warnt vor inoffiziellen Relays für Codex und Claude Code. Warum eine KI-Freigabe auch Bezugsweg, Zielendpunkt und Berechtigungen abdecken muss.
Julian Köhn·
Japan Airlines: Kundendaten über Amadeus betroffen
Japan Airlines nennt rund 92.000 Betroffene nach unbefugtem Zugriff bei Amadeus. Was bestätigt ist und welche Auskünfte Unternehmen von Dienstleistern brauchen.
Julian Köhn·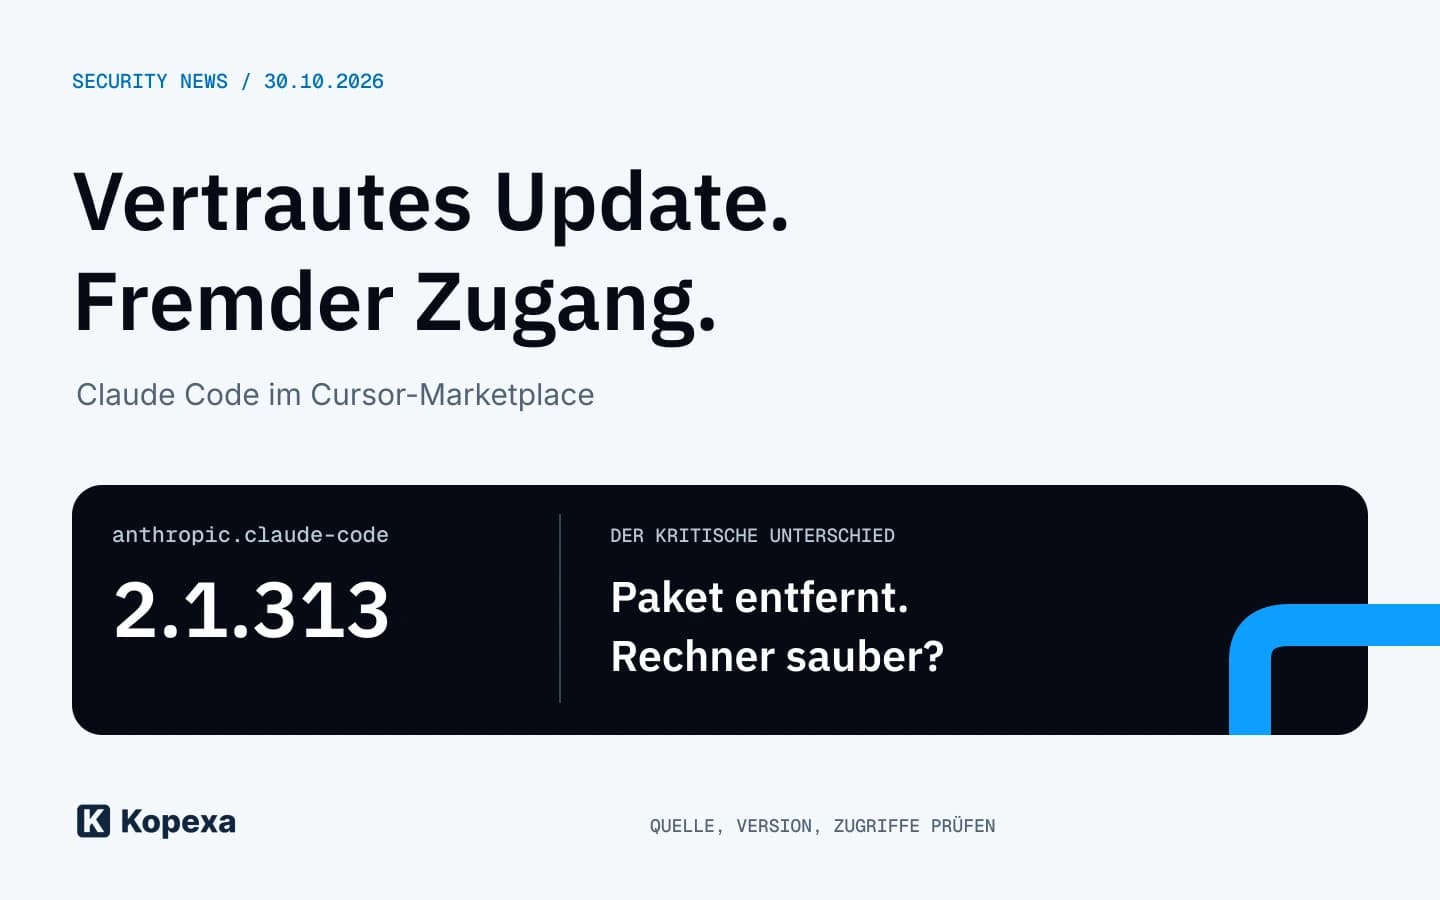
Claude Code in Cursor manipuliert: Warum ein Update nicht reicht
Manipulierte Claude-Code-Erweiterung 2.1.313 im Cursor-Marketplace: Betroffenheit prüfen, SSH-Spuren sichern und Entwicklerzugänge kontrolliert wiederherstellen.
Julian Köhn·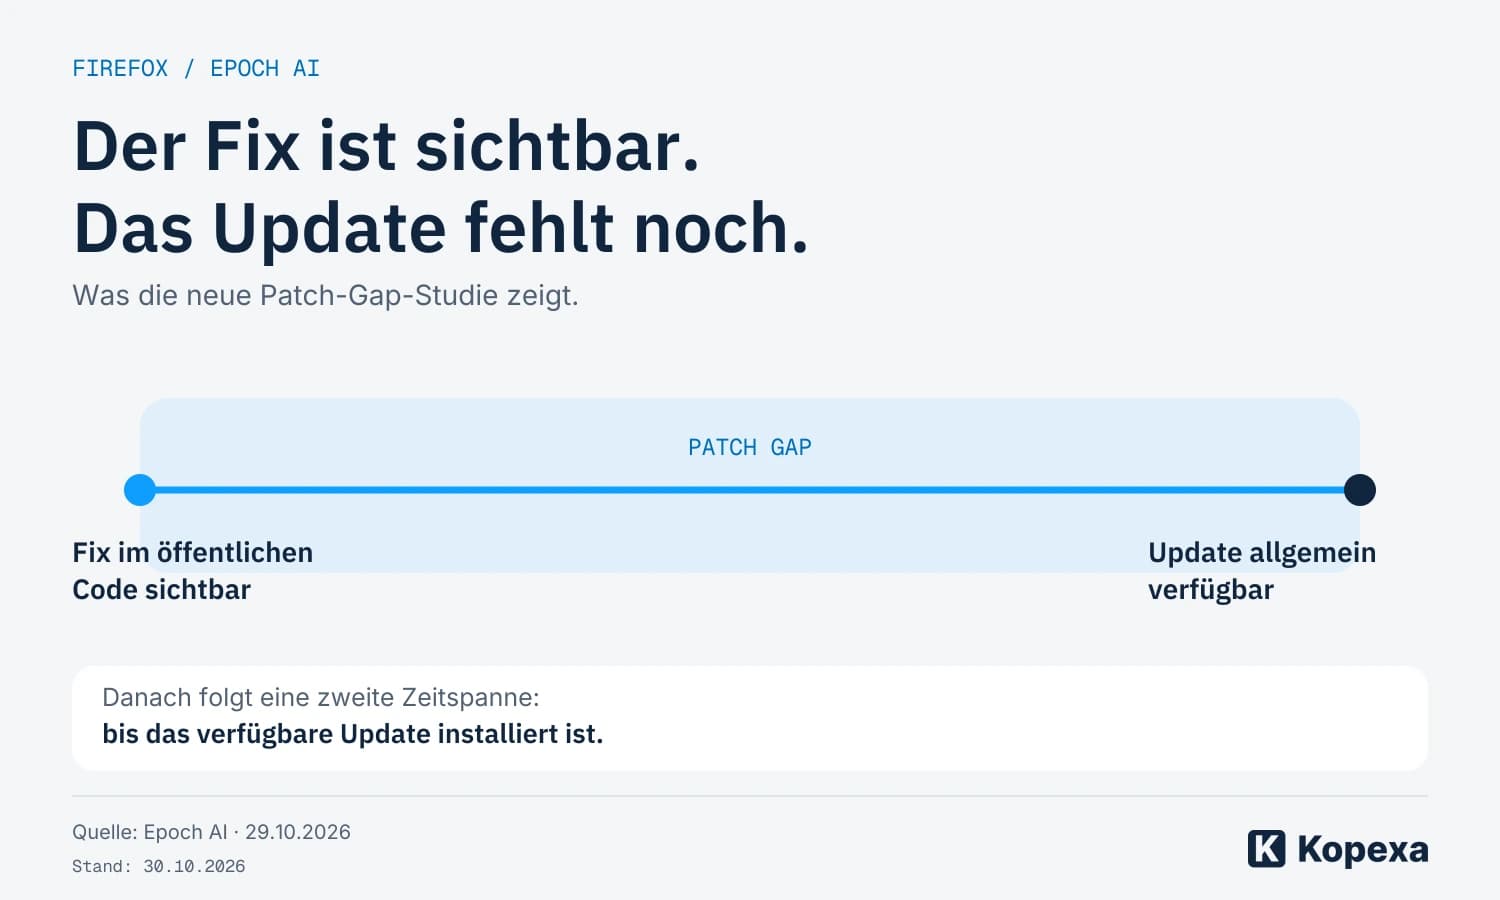
KI-Exploits im Firefox-Patch-Gap: Was Epoch AI zeigt
Epoch AI demonstriert Dateizugriffe über sechs Firefox-Releases. Was Firefox 159 behebt und warum öffentlicher Fix, Release und Installation getrennt zählen.
Julian Köhn·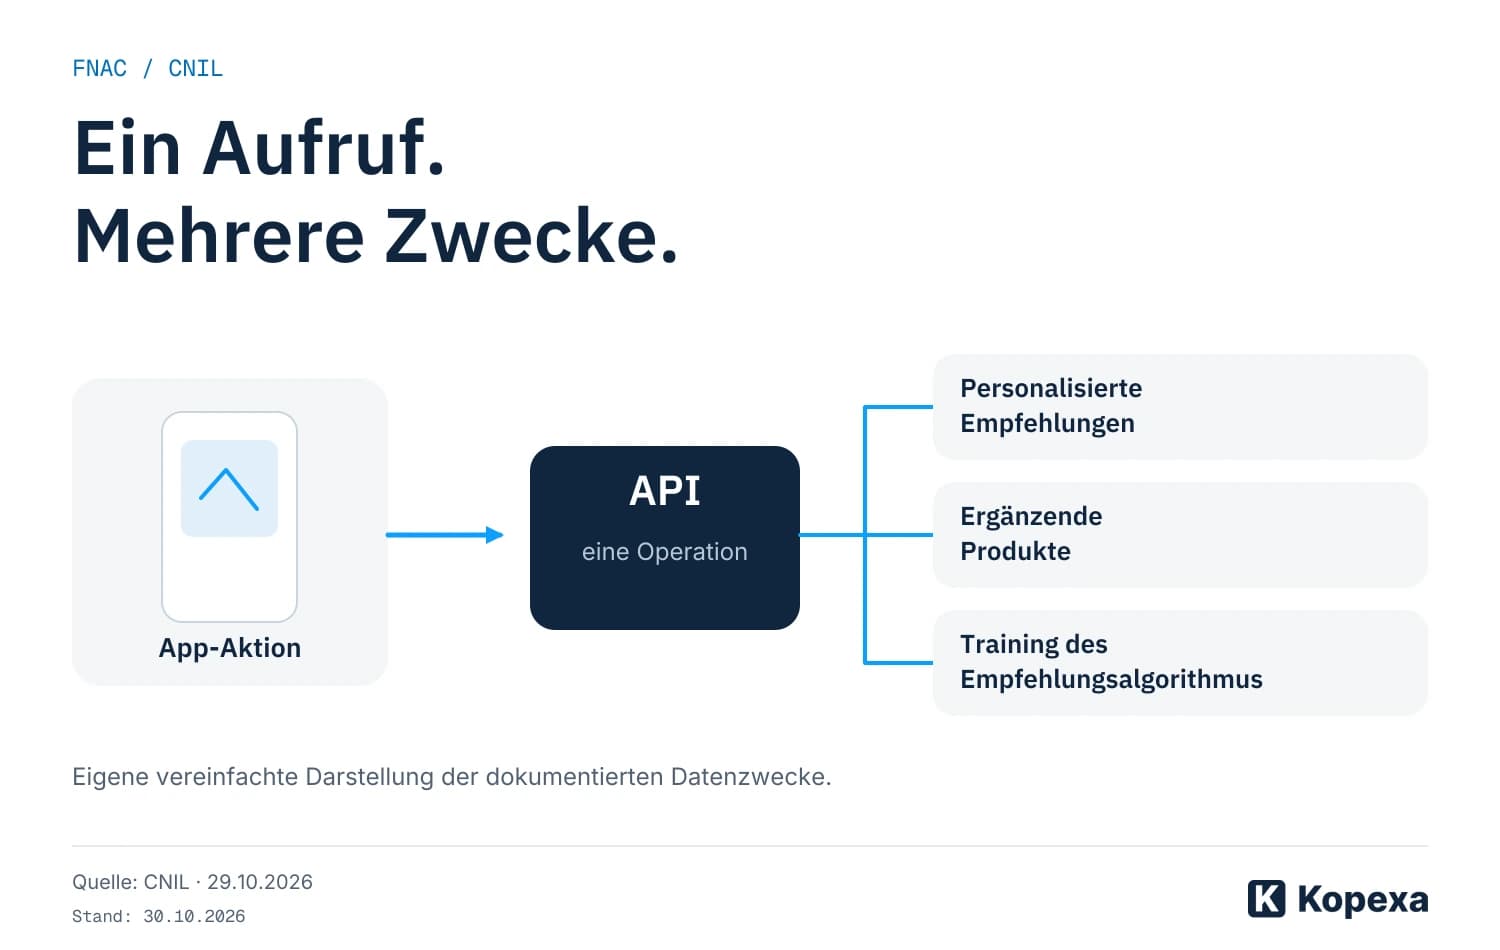
FNAC-App: Sieben Millionen Euro für Tracking trotz Ablehnung
Die CNIL sanktioniert zwei FNAC-Gesellschaften. Eine Mehrzweck-API verarbeitete trotz Ablehnung Daten für Produktempfehlungen und das Training ihres Empfehlungsalgorithmus.
Julian Köhn·