Schadsoftware in Bewerbungen: So prüfst du deinen Recruiting-Prozess
Ein Lebenslauf als Ransomware-Einstieg: Was HR und IT an Eingang, Weitergabe und Meldewegen prüfen sollten – inklusive autorisiertem Test-Szenario.

Eine Bewerbung ist für HR kein verdächtiger Sonderfall. Sie ist der normale Arbeitsalltag: Unterlagen öffnen, Angaben prüfen, Rückfragen stellen und Dateien an den Fachbereich weitergeben. Genau dieser erwartete Ablauf kann zum Angriffspunkt werden.
Sicheres Recruiting braucht mehr als den Hinweis „Öffne keine unbekannten Anhänge“. Bewerbungen kommen regelmäßig von unbekannten Menschen. Entscheidend ist, wie das Unternehmen Unterlagen annimmt, prüft, weitergibt und auf einen Verdacht reagiert.
TL;DR: Vier Fragen für HR und IT
- Welche Formate und Eingangskanäle sind für Bewerbungen vorgesehen?
- Was passiert mit aktiven Inhalten, externen Links und ungewöhnlichen Dateien?
- Können HR und Fachbereich einen Verdacht schnell an die richtige Stelle melden?
- Wird der Ablauf mit einem autorisierten Test überprüft und werden Lücken anschließend geschlossen?
Der dokumentierte Fall: ein Lebenslauf als Einstieg
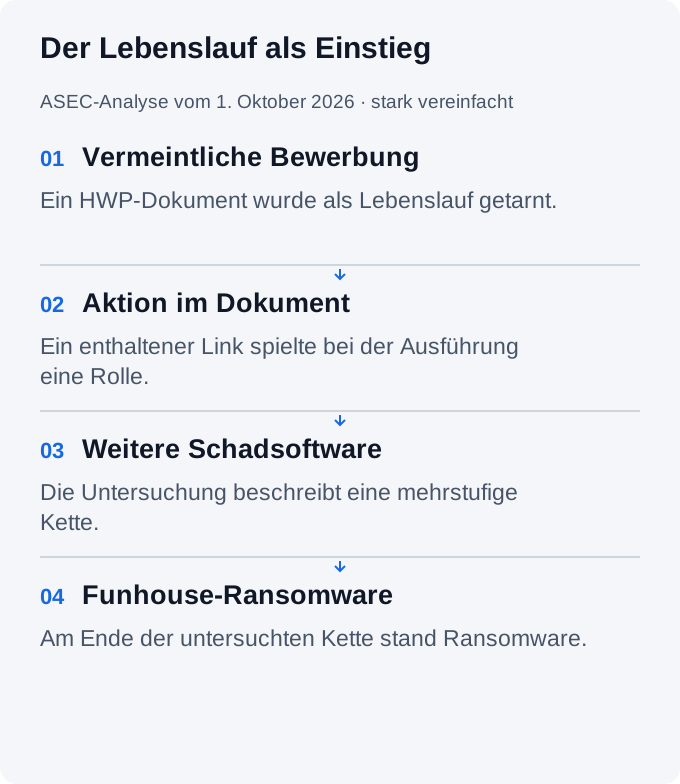
AhnLab beschreibt eine Angriffskette mit einem als Lebenslauf getarnten HWP-Dokument, einem Dateiformat der Textverarbeitung Hangul. Der analysierte Fall führte über weitere Schadsoftware zur Funhouse-Ransomware. Ein Link im Dokument spielte bei der Ausführung eine Rolle.
Die Einordnung ist wichtig: Der Bericht belegt diesen konkreten Ablauf. Er belegt weder eine Angriffswelle gegen deutsche Personalabteilungen noch, dass ein normales PDF zwangsläufig gefährlich ist. Für deutsche Unternehmen ist die übertragbare Frage: Was geschieht, wenn eine erwartete Bewerbung technische Inhalte enthält, die nicht zum vorgesehenen Prozess passen?
Wir müssen dafür nicht jede Malware-Variante nachbauen. Der fachliche Nutzen entsteht, wenn HR, IT und die verantwortlichen Fachbereiche ihren eigenen Ablauf untersuchen.
Warum Recruiting ein guter Prüfpunkt ist
Die Absender sind meist unbekannt, Zeitdruck ist üblich und ein überzeugender Lebenslauf kann mehrere Personen erreichen. Eine Nachricht wird vom HR-Postfach an eine Führungskraft weitergeleitet. Diese Person öffnet die Datei möglicherweise auf einem anderen Gerät, mit anderen Rechten und ohne die ursprüngliche Warnung.
Es wäre deshalb zu kurz gegriffen, nur die erste Empfängerin zu schulen. Prüfe den gesamten Weg: Eingang, technische Verarbeitung, Sichtung, Weitergabe und Meldung. Ein sicheres Bewerbungsportal kann den Ablauf unterstützen, ist aber ebenfalls auf Konfiguration, Berechtigungen und die Verarbeitung hochgeladener Dateien angewiesen.
Die menschlichen Meldewege behandeln wir ausführlicher im Awareness-Artikel mit Notfallübung. Hier liegt der Schwerpunkt auf den Kontrollen im Recruiting-Prozess.
Wo die Unterlagen ihren Weg nehmen
Die folgende Darstellung ist ein vereinfachtes Beispiel. Passe sie an eure tatsächlichen Kanäle und Systeme an.
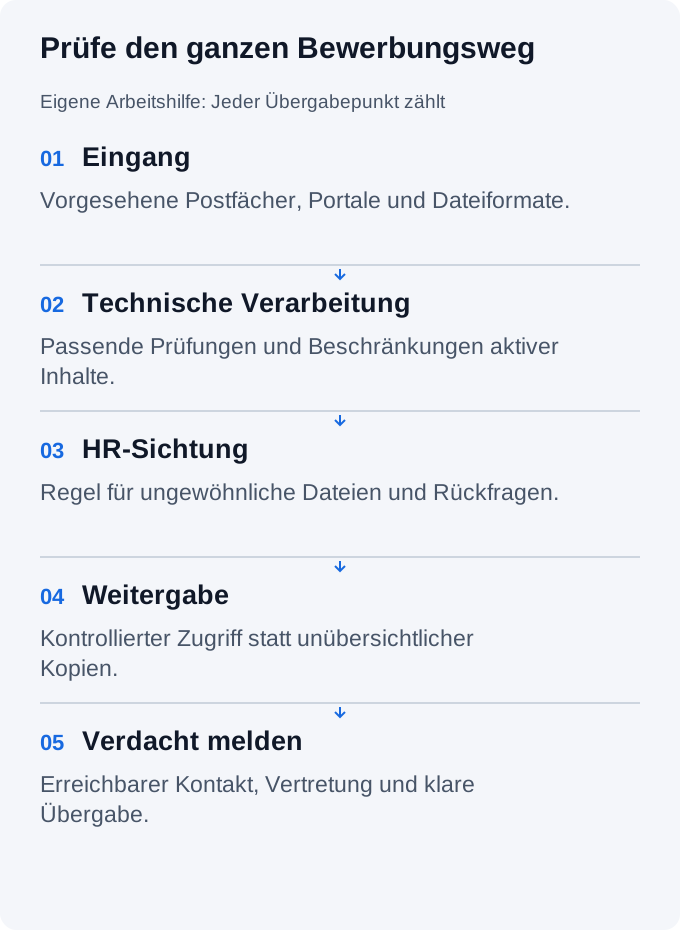
| Stelle im Ablauf | Gemeinsam prüfen | Zuständig machen |
|---|---|---|
| Bewerbungseingang | Welche Postfächer und Portale werden tatsächlich genutzt? | HR mit IT |
| Datei-Verarbeitung | Werden Formate, aktive Inhalte und Weiterverarbeitung passend kontrolliert? | IT oder Plattformbetreiber |
| Sichtung | Was tun wir bei Linkaufforderungen, Passwortarchiven oder unerwarteten Formaten? | HR mit klarer Anweisung |
| Weitergabe | Bleibt der sichere Zugangsweg erhalten oder entstehen unkontrollierte Kopien? | HR und Fachbereich |
| Verdacht | Welcher Kontakt übernimmt, welche Informationen benötigt er? | Benannte Incident-Ansprechperson |
Unsere Empfehlung: Definiert einen normalen Weg und einen klaren Ausnahmeweg. Wenn eine legitime Bewerbung nicht verarbeitet werden kann, braucht HR eine erreichbare Ansprechperson. Andernfalls entstehen unter Zeitdruck private Downloads oder Umgehungslösungen.
Schutzmaßnahmen müssen zum Bewerbungsprozess passen
Vereinbare nachvollziehbare Eingangsregeln, unterstützte Dateiformate und den Umgang mit Ausnahmen. Setze technische Prüfungen, geeignete Beschränkungen aktiver Inhalte und aktuelle Anwendungen entsprechend eurer Umgebung ein. Ein Virenscanner allein ist kein Beweis, dass jede Datei unbedenklich ist.
Beschränke den Zugriff auf die Personen, die die Unterlagen für ihre Aufgabe benötigen. HR-Arbeitsplätze brauchen keine zusätzlichen Administratorrechte, nur um einen Lebenslauf anzusehen. Ein Formatname, ein bekanntes Logo oder eine passwortgeschützte Datei ersetzt ebenfalls keine Prüfung.
Prüfe mit IT und Anbieter auch die Bewerbungsplattform: Dateiverarbeitung, Berechtigungen, Protokollierung, Löschung und Meldewege. Wird ein externer Dienst genutzt, gehört dieser in eure Lieferantenbewertung. Datenschutzfragen wie Rechtsgrundlage und Speicherfrist sind eine zusätzliche Perspektive; unser ISO-27001-und-Datenschutz-Artikel erklärt die Verbindung.
Upload, Scan und aufbereitete Ansicht: prüfen, bevor HR öffnet
Ein kontrollierter Upload kann die Prüfung vor die erste Sichtung verlagern. Ziel ist, dass HR eine freigegebene Ansicht erhält und nicht jede Originaldatei unmittelbar auf dem Arbeitsplatz öffnen muss.
OWASP empfiehlt für Datei-Uploads mehrere Schutzschichten: Dateityp und Größe prüfen, Malware-Prüfung oder Sandbox einsetzen und bei geeigneten Formaten wie PDF eine Inhaltsbereinigung und Rekonstruktion erwägen. Dieses Verfahren heißt Content Disarm & Reconstruction (CDR).
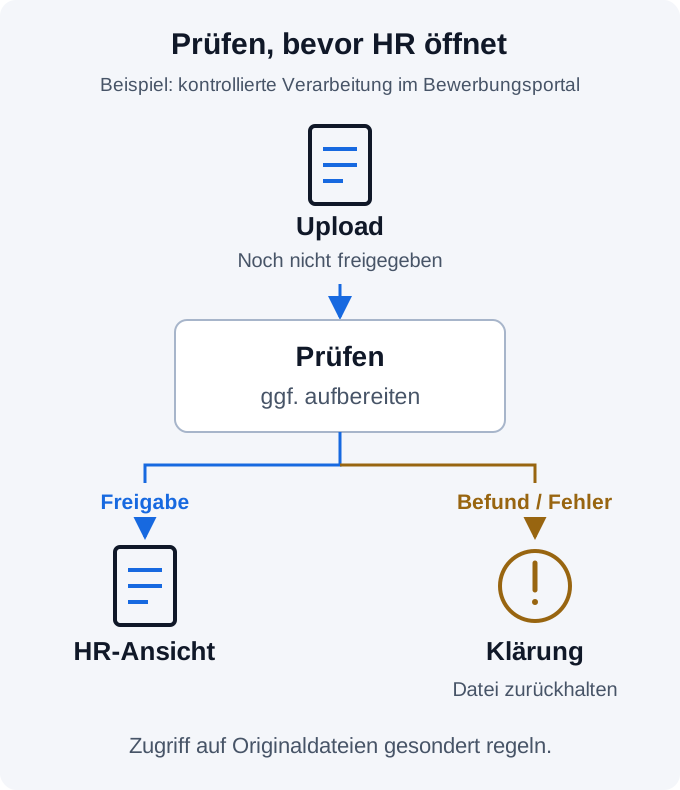
Konvertieren ist nicht dasselbe wie sicher prüfen. Eine neu erzeugte Vorschau kann die Weitergabe bestimmter aktiver Inhalte vermeiden. Auch die Verarbeitung selbst braucht aktuelle, passend abgesicherte Software. Scan und Aufbereitung ergänzen sich; ein einzelner Schritt garantiert keine unbedenkliche Datei.
Für die Auswahl oder Prüfung eines Recruiting-Anbieters helfen drei konkrete Fragen:
- Vor der Freigabe: Bleibt die Datei bis zum Abschluss der Prüfung für HR gesperrt? Was passiert bei einem Fehler oder Zeitüberschreitung?
- Bei der Sichtung: Sehen Mitarbeiter eine aufbereitete Ansicht? Wer kann trotzdem das Original herunterladen?
- Bei einem Befund: Wird der Upload zurückgehalten und ein zuständiger Kontakt informiert? Wie werden legitime, aber nicht verarbeitbare Bewerbungen geklärt?
Vereinbare außerdem, wo Bewerberdaten verarbeitet werden und wer Zugriff erhält. Unterlagen für eine Prüfung an beliebige öffentliche Scan-Dienste hochzuladen, ist kein geeigneter Standardprozess für personenbezogene Bewerbungsdaten.
Recruiting als autorisiertes Test-Szenario
Bewerbungsunterlagen können ein sinnvolles Szenario für einen ausdrücklich beauftragten Security-Test sein. Der Test soll zeigen, ob Kontrollen und Meldewege zusammen funktionieren. Eine technische Prüfung des Portals, ein Social-Engineering-Test und eine offene Tischübung sind allerdings unterschiedliche Prüfungen.
Für einen ersten Ablaufcheck kann eine angekündigte Übung mit harmlosen Beispieldateien genügen. Ob darüber hinaus eine Simulation mit Täuschung sinnvoll und zulässig ist, klären die Verantwortlichen im vereinbarten Prüfauftrag. Ein allgemeiner Pentest-Auftrag ist keine pauschale Freigabe für beliebige HR-Simulationen.
| Vor dem Test vereinbaren | Konkret festhalten |
|---|---|
| Auftrag und Umfang | Freigegebene Organisation, Kanäle, Systeme und Zeitraum |
| Art der Prüfung | Technischer Test, Simulation oder angekündigte Übung |
| Material und Daten | Harmloses Testmaterial, synthetische Bewerberdaten, keine Schadsoftware |
| Ansprechpartner | Kontakt zur Steuerung und zum sofortigen Abbruch |
| Umgang mit Ergebnissen | Zweck, Empfängerkreis, Aufbewahrung und Beteiligung erforderlicher Stellen |
| Erfolgskriterien | Welche Kontrolle oder welcher Meldeweg soll nachweisbar funktionieren? |
Bewerte den Prozess, nicht eine öffentliche Klick-Rangliste. Ein sinnvoller Befund lautet beispielsweise: „Die Meldung wurde erkannt, aber niemand übernahm sie während der Abwesenheit des IT-Verantwortlichen.“ Daraus entsteht eine konkrete Verbesserung mit Zuständigkeit und Termin.
Nutze das Szenario zur Abstimmung mit qualifizierten Prüfern. Diese erstellen den technischen Prüfplan passend zum vereinbarten Umfang und klären die notwendige Koordination.
Was nach einem auffälligen Öffnen passieren sollte
Nicht jede ungewöhnliche Datei ist ein bestätigter Angriff. Gib den Verdacht aber über den vorgesehenen Meldeweg weiter und folge der vereinbarten Handlungsanweisung. Dokumentiere Zeitpunkt, verwendetes System und die beobachtete Aktion. Verschicke die verdächtige Datei nicht zur Sicherheit an weitere Kollegen.
Die IT oder Incident-Ansprechperson entscheidet über Untersuchung, technische Eindämmung und weitere Kommunikation. Arbeite nach dem vorhandenen Vorfallprozess. Die Einordnung möglicher Meldepflichten behandeln wir im Incident-Response-Leitfaden; ein verdächtiger Anhang löst nicht automatisch jede gesetzliche Meldepflicht aus.
Vom Testergebnis zur wirksamen Verbesserung
In Kopexa kannst du den Recruiting-Prozess mit relevanten Assets, dem Plattformanbieter, Risiken, Richtlinien, Aufgaben und Nachweisen verbinden. Ein Befund bleibt dadurch bei der Arbeit, aus der er entstanden ist: etwa eine fehlende Vertretung, ein unklarer Weitergabeweg oder eine ausstehende Anbieterantwort.
Der Nutzen ist konkret: Das Team sieht, wer die Lücke schließt, bis wann und mit welchem Ergebnis. Ein erneut durchgeführter Ablaufcheck kann zeigen, ob die Änderung funktioniert. Das ist verbundene GRC-Arbeit, kein Ersatz für den technischen Schutz des Arbeitsplatzes.
Dein nächster Schritt: Zeichne den Weg einer Bewerbung vom Eingang bis zum Fachbereich nach. Prüfe einen Übergabepunkt gemeinsam mit HR und IT. Wenn ihr Befunde und Verbesserungen zentral verfolgen möchtet, sieh dir den Ablauf in einer Kopexa-Demo an.
Häufige Fragen
- Belegt der AhnLab-Fall eine Angriffswelle gegen deutsche HR-Teams?
- Nein. Die Analyse vom 1. Oktober 2026 beschreibt einen konkreten Fall mit einem als Lebenslauf getarnten HWP-Dokument. Unser Artikel überträgt daraus Prüffragen auf den Recruiting-Prozess, ohne weitere Opfer zu behaupten.
- Müssen wir jetzt alle Bewerbungsanhänge blockieren?
- Eine pauschale Blockade ist kein vollständiger Prozess. Vereinbare mit HR und IT geeignete Kanäle, Formate, technische Prüfungen und einen erreichbaren Ausnahmeweg für legitime Unterlagen.
- Ist jede Recruiting-Simulation ein Penetrationstest?
- Nein. Technische Portalprüfungen, Social-Engineering-Simulationen und angekündigte Tischübungen haben unterschiedliche Ziele. Umfang, Methode, Testmaterial und notwendige Abstimmungen gehören in einen ausdrücklichen Prüfauftrag.
- Was ist ein hilfreiches Testergebnis?
- Ein konkreter Befund zur Kontrolle oder Übergabe: zum Beispiel ein fehlender Vertretungskontakt. Ordne ihm Verantwortliche, Termin und einen Nachweis der Verbesserung zu. Prüfe anschließend, ob die Änderung funktioniert.
Quellen
- AhnLab ASEC: From Endpoint to Funhouse () [Abgerufen am ]
- OWASP: File Upload Cheat Sheet [Abgerufen am ]